La Fédération française de la montagne et de l’escalade (FFME) confirme une nouvelle cyberattaque survenue le 28 octobre 2026. Un individu est parvenu à utiliser frauduleusement un compte utilisateur de la plateforme myFFME pour accéder à des informations personnelles de licenciés. L’incident concerne notamment les titulaires de brevets fédéraux et de passeports de niveau, ainsi que les personnes ayant demandé une modification de leurs données.
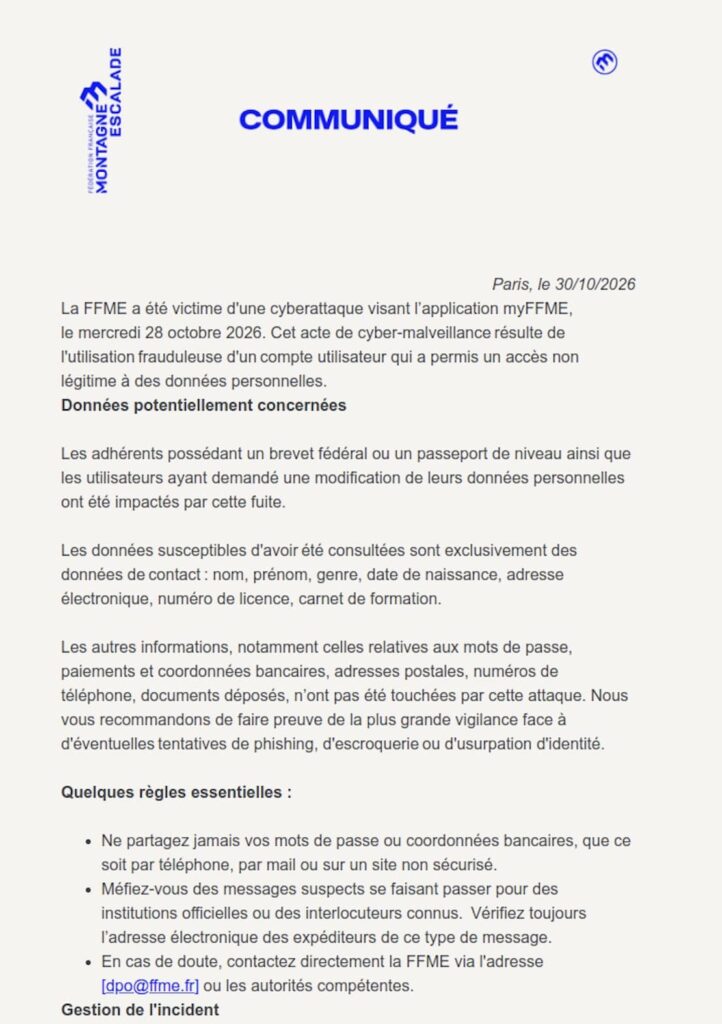
Dans un communiqué daté du 30 octobre 2026, dont Cyberattaque.org a obtenu une copie, la fédération reconnaît cet accès non autorisé et détaille les informations potentiellement concernées : noms, prénoms, dates de naissance, adresses email, numéros de licence et carnets de formation.
Cette cyberattaque est d’autant plus notable que la FFME avait déjà reconnu un incident similaire en janvier 2026, également provoqué par l’utilisation frauduleuse d’un compte utilisateur. Il s’agit donc d’un deuxième incident officiellement signalé en moins d’un an.
Fondée en 1942, la Fédération française de la montagne et de l’escalade encadre plusieurs disciplines, dont l’escalade, l’alpinisme, le canyonisme et le ski-alpinisme. Elle comptait 120 717 licenciés au 1er juin 2026, répartis dans des clubs et structures affiliées à travers la France.
Un compte utilisateur détourné pour accéder aux données de myFFME
Selon les explications fournies par la fédération, l’attaque du mercredi 28 octobre résulte de l’utilisation frauduleuse d’un compte utilisateur de son application myFFME.
Cette plateforme constitue l’un des principaux outils numériques de la fédération. Elle permet notamment aux clubs de gérer leurs licenciés, d’attribuer des passeports sportifs, d’organiser les formations fédérales et de consulter différents documents administratifs.
Les droits associés au compte utilisé frauduleusement auraient permis à l’attaquant d’accéder à des informations personnelles normalement réservées aux utilisateurs autorisés.
La fédération ne précise pas comment ce compte a été détourné. L’utilisation d’identifiants récupérés frauduleusement ou d’une session compromise pourrait expliquer un tel accès, mais aucune méthode technique précise n’a été rendue publique.
Les titulaires de brevets fédéraux et de passeports particulièrement concernés
Contrairement à une fuite touchant indistinctement tous les licenciés, la FFME identifie plusieurs catégories de personnes concernées par l’incident.
- Les adhérents titulaires d’un brevet fédéral, notamment les personnes ayant suivi une formation d’encadrement ;
- Les licenciés possédant un passeport de niveau, utilisé pour attester des compétences acquises dans les disciplines fédérales ;
- Les utilisateurs ayant demandé une modification de leurs données personnelles dans le système.
Dans une communication publiée en octobre 2026, la fédération expliquait justement avoir transféré la gestion des passeports et des formations vers myFFME. Les utilisateurs peuvent désormais y retrouver leurs brevets, consulter leurs niveaux et gérer leurs démarches de formation.
Le nombre exact de personnes concernées n’a pas été communiqué. Les quelque 120 000 licenciés de la fédération ne doivent donc pas être considérés comme autant de victimes de cette cyberattaque.
Noms, dates de naissance, emails et carnets de formation accessibles
La FFME précise que l’accès frauduleux concerne exclusivement certaines données personnelles et sportives :
- Les noms et prénoms ;
- Le genre des personnes concernées ;
- Les dates de naissance ;
- Les adresses email ;
- Les numéros de licence fédérale ;
- Les carnets de formation, permettant de retracer certaines qualifications et progressions sportives.
Cette dernière catégorie est particulièrement intéressante : les informations divulguées pourraient permettre d’identifier non seulement un licencié, mais également son parcours sportif, ses qualifications et certains niveaux de compétence validés par la fédération.
Les passeports et les formations concernent également de jeunes pratiquants. La fédération ne précise toutefois pas combien de mineurs figurent parmi les personnes touchées.
Les mots de passe, coordonnées bancaires, informations de paiement, adresses postales, numéros de téléphone et documents déposés n’ont pas été touchés par cette attaque, selon les conclusions communiquées par la FFME.
La FFME avait déjà subi une cyberattaque en janvier 2026
Ce nouvel incident intervient moins de dix mois après une précédente compromission reconnue par la fédération.
Le 15 janvier 2026, la FFME avait publié un communiqué officiel annonçant un accès non autorisé à sa plateforme de gestion.
À l’époque, l’incident résultait déjà de l’utilisation frauduleuse d’un compte utilisateur, permettant la consultation d’informations personnelles de licenciés.
Les données potentiellement exposées comprenaient alors les noms, prénoms, dates de naissance, coordonnées, types de licences et structures d’affiliation.
La fédération expliquait qu’aucun élément ne démontrait une intrusion dans son infrastructure informatique ni une compromission de ses mécanismes d’authentification.
La similitude entre les deux incidents interpelle : en janvier comme en octobre, un compte utilisateur utilisé frauduleusement aurait permis d’accéder à des informations normalement protégées.
Cette répétition soulève des interrogations sur les mécanismes de contrôle d’accès et les droits accordés aux comptes de la plateforme. Elle ne prouve toutefois pas que la même faille, le même compte ou le même attaquant soit à l’origine des deux incidents.
Des risques de faux messages ciblant les grimpeurs et les clubs
La FFME appelle les personnes concernées à rester vigilantes face aux tentatives d’hameçonnage, d’escroquerie et d’usurpation d’identité.
Un cybercriminel disposant du nom, de l’adresse email, de la date de naissance et du numéro de licence d’un sportif pourrait se faire passer pour la fédération ou son club afin de réclamer une vérification de compte, un renouvellement de licence ou un paiement.
Les informations sur les brevets et passeports pourraient également permettre de personnaliser des messages frauduleux autour d’une formation, d’un niveau à valider ou d’une inscription à un stage.
Les licenciés sont invités à vérifier l’origine des communications reçues et à ne jamais transmettre de mot de passe, de code de sécurité ou de coordonnées bancaires à la suite d’un message inattendu.
En cas de doute, la fédération recommande de contacter directement son délégué à la protection des données à l’adresse dpo@ffme.fr.
Une nouvelle attaque confirmée, mais un nombre de victimes toujours inconnu
La communication officielle du 30 octobre confirme un accès non autorisé à des données personnelles via myFFME, mais ne précise pas le nombre d’utilisateurs touchés ni si les informations ont effectivement été copiées hors de la plateforme.
L’affaire se distingue surtout par la répétition du mode opératoire. Deux incidents reconnus en janvier et octobre 2026 impliquent l’utilisation frauduleuse d’un compte utilisateur pour accéder à des données de licenciés.
Si les mots de passe et les informations bancaires ne sont pas concernés par cette nouvelle attaque, les données accessibles restent suffisamment précises pour permettre des campagnes de fraude ciblées contre les sportifs et les structures affiliées.
La question principale demeure désormais celle de la sécurisation des accès à myFFME, afin d’empêcher qu’un compte compromis puisse une nouvelle fois ouvrir l’accès à des informations personnelles appartenant à d’autres utilisateurs.