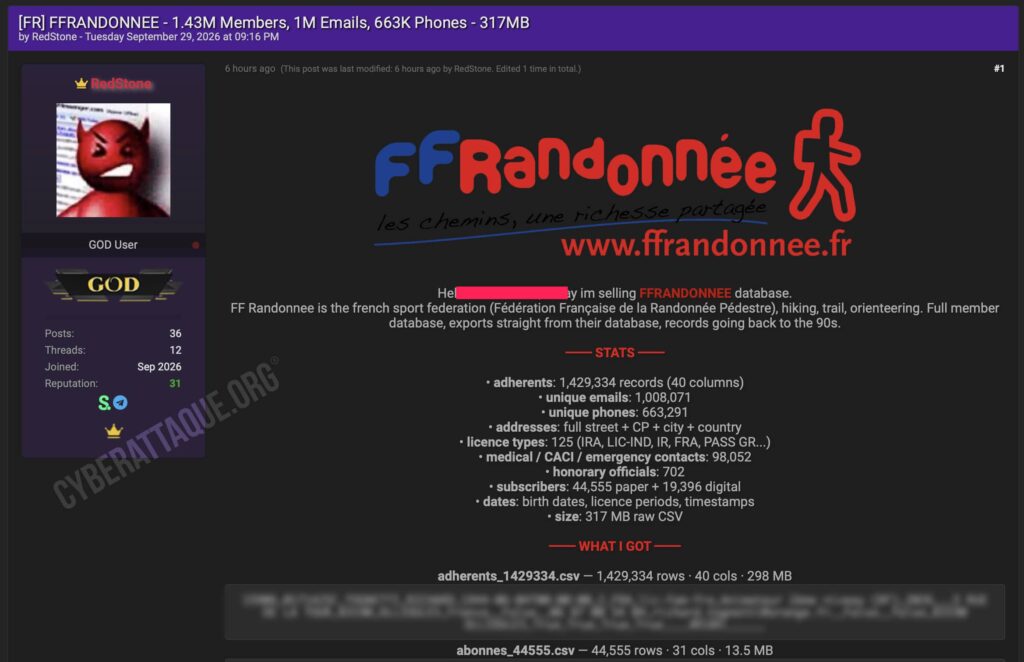
La Fédération Française de la Randonnée Pédestre (FFRandonnée) fait l’objet d’une importante revendication de fuite de données. Le hacker RedStone affirme mettre en vente une base contenant 1 429 334 fiches d’adhérents, avec des archives qui remonteraient jusqu’aux années 1990.
La base représenterait 317 Mo de données et contiendrait notamment 1 008 071 adresses e-mail uniques et 663 291 numéros de téléphone, ainsi que les adresses postales, dates de naissance et informations liées aux licences.
Des décennies d’adhésions à la FFRandonnée
La FFRandonnée est la fédération sportive française chargée d’organiser et de développer la pratique de la randonnée pédestre et de différentes activités de marche. Elle fédère des milliers de clubs et gère notamment les licences de leurs adhérents.
Le volume de 1,43 million de fiches ne correspond donc pas au nombre actuel de licenciés : RedStone présente l’extraction comme un historique de plusieurs décennies d’adhésions.
Identités, adresses, téléphones et dates de naissance
Cyberattaque.org s’est procuré les échantillons diffusés. Les fichiers confirment la présence de données telles que les noms, prénoms, dates de naissance, adresses postales, villes, adresses e-mail et différents identifiants liés aux adhésions et abonnements.
La base principale comprend également les types de licence, années de souscription, qualifications fédérales et différents paramètres associés aux adhérents.
Des informations liées aux certificats médicaux et contacts d’urgence
La structure de la base contient aussi des champs consacrés au contact à prévenir en cas d’accident, avec son nom et son numéro de téléphone, ainsi qu’à la date de délivrance du CACI, le certificat d’absence de contre-indication utilisé dans certaines pratiques sportives.
RedStone affirme que 98 052 enregistrements seraient concernés par des informations liées aux données médicales, au CACI ou aux contacts d’urgence. Les échantillons analysés confirment l’existence de ces champs, mais ne permettent pas à eux seuls de vérifier ce décompte.
Plus de 60 000 abonnements également dans la fuite
Deux autres fichiers sont revendiqués : environ 44 555 abonnements papier et 19 396 abonnements numériques. Les échantillons contiennent là encore des identités, dates de naissance, e-mails et adresses postales, ainsi que les périodes de validité des abonnements.
Une base particulièrement exploitable pour le phishing
Le croisement entre identité, date de naissance, adresse, téléphone, e-mail et informations d’adhésion peut permettre de préparer des campagnes de phishing particulièrement crédibles au nom de la FFRandonnée ou d’un club local.
Un fraudeur pourrait notamment évoquer un renouvellement de licence, une assurance, une cotisation, un abonnement ou une mise à jour du dossier adhérent afin de récupérer des données bancaires ou d’autres informations personnelles.
À ce stade, les volumes de 1 429 334 fiches, 1 008 071 e-mails, 663 291 téléphones et 98 052 enregistrements liés au CACI, aux données médicales ou aux contacts d’urgence restent ceux revendiqués par RedStone. Les échantillons analysés confirment toutefois la présence de nombreuses données personnelles issues des systèmes d’adhésion de la Fédération.