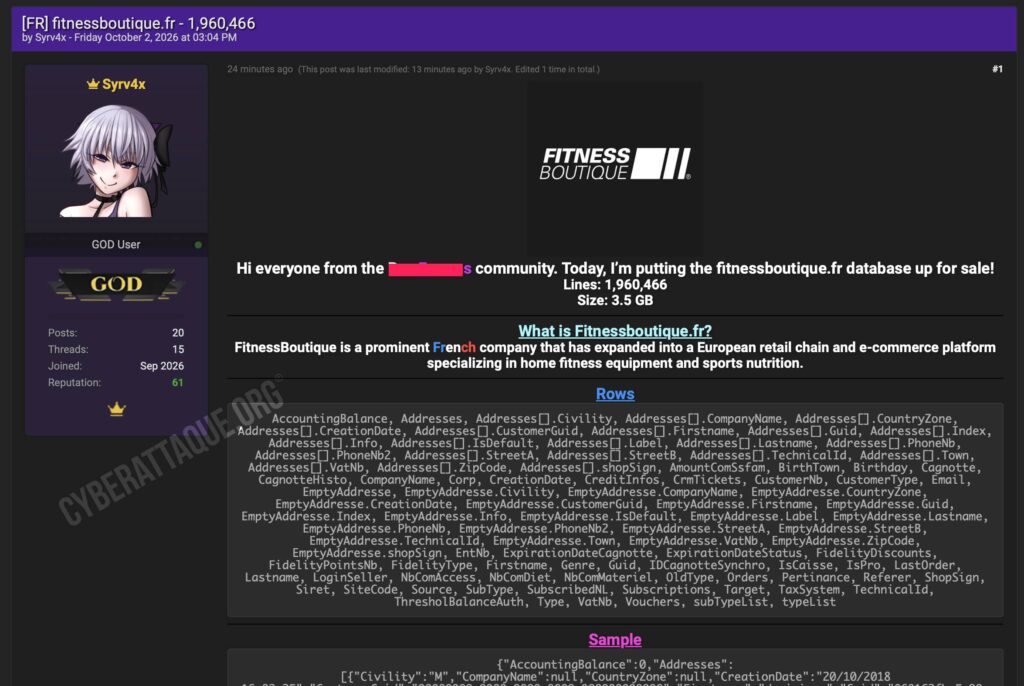
FitnessBoutique, enseigne française spécialisée dans les équipements de fitness et la nutrition sportive, fait l’objet d’une importante revendication de fuite de données. Le hacker Syrv4x affirme avoir récupéré une base de 1 960 466 lignes, représentant environ 3,5 Go de données, qu’il propose à la vente pour 750 dollars.
La revendication a été publiée le 2 octobre 2026. FitnessBoutique exploite à la fois un site e-commerce et un important réseau de magasins physiques, ce qui explique la présence dans les données de comptes provenant de différents canaux de vente.
1,96 million de lignes, mais pas nécessairement autant de personnes
Le chiffre de 1 960 466 correspond au nombre de lignes annoncé par Syrv4x et ne doit pas être directement assimilé à autant de personnes uniques. Le hacker indique avoir identifié 1 809 656 adresses email uniques, 1 841 628 identifiants GUID uniques et 1 668 600 identifiants clients uniques.
Ces différences montrent que la base comporte probablement des doublons ou plusieurs enregistrements pouvant être rattachés à un même client. Le volume reste néanmoins particulièrement important, avec potentiellement plus d’un million et demi de clients distincts concernés.
Emails, téléphones, adresses et dates de naissance
Cyberattaque.org s’est procuré l’échantillon diffusé. Celui-ci confirme la présence de données personnelles particulièrement détaillées : noms, prénoms, adresses email, dates de naissance, genre, numéros de téléphone et adresses postales complètes.
Le fichier contient également différents identifiants internes associés aux clients, ainsi que des informations permettant de déterminer l’origine du compte ou le magasin auquel il est rattaché.
Dans l’échantillon analysé, les dates de création des comptes s’étendent sur une période particulièrement longue, avec certains enregistrements remontant au début des années 2000 et d’autres créés en 2026. La base semble donc regrouper un historique conséquent de clients de l’enseigne.
Près de 1,3 million de numéros de téléphone uniques revendiqués
Syrv4x affirme avoir comptabilisé 1 586 628 numéros de téléphone, dont 1 272 249 uniques. Il revendique également près de 986 781 adresses uniques parmi plus de 1,96 million d’adresses présentes dans les différents enregistrements.
L’échantillon consulté par Cyberattaque.org confirme que les fiches peuvent associer directement une identité, une adresse email, un numéro de téléphone et une adresse de domicile complète.
Magasins, fidélité et informations commerciales apparaissent également
La structure de la base montre qu’elle ne se limite pas à un simple fichier d’inscription à une newsletter. Des champs concernent notamment la cagnotte fidélité, les remises, les bons d’achat, les commandes, les abonnements, le dernier achat, le magasin ou site d’origine et différents indicateurs utilisés dans la relation client.
Certains enregistrements peuvent également contenir plusieurs adresses pour une même personne. L’échantillon fait apparaître des profils provenant aussi bien du site principal que de différents points de vente.
En revanche, aucun mot de passe, numéro complet de carte bancaire, cryptogramme ou IBAN ne figure parmi les champs annoncés par le hacker. Les éléments disponibles ne permettent donc pas de parler d’une compromission directe des moyens de paiement.
Une base qui ressemble à une extraction du système client
Syrv4x ne précise pas la méthode utilisée pour récupérer les données. La structure des fichiers ressemble toutefois à une extraction d’un environnement de gestion de la relation client, regroupant identité, coordonnées, fidélité et informations commerciales.
Il est impossible de déterminer à ce stade si l’accès provient d’une API insuffisamment protégée, d’identifiants compromis, d’une vulnérabilité, d’un prestataire ou d’un accès direct à un système interne.
Un fichier idéal pour de faux messages FitnessBoutique
Le principal risque concerne désormais le phishing et les escroqueries ciblées. L’association du nom, de l’email, du téléphone et de l’adresse physique permet de créer des messages beaucoup plus crédibles qu’une campagne classique.
Un cybercriminel pourrait notamment se faire passer pour FitnessBoutique, un transporteur ou un service après-vente afin d’évoquer une commande, une livraison, un remboursement ou un avantage fidélité et pousser la victime à communiquer ses coordonnées bancaires ou ses identifiants.
La présence d’adresses postales complètes et de dates de naissance augmente également les risques d’usurpation d’identité et d’enrichissement d’autres bases déjà détenues par des cybercriminels.
À ce stade, les 1 960 466 lignes et les statistiques associées restent des volumes revendiqués par Syrv4x. L’échantillon dont dispose Cyberattaque.org est cohérent avec les catégories de données annoncées, mais FitnessBoutique n’a pas encore confirmé publiquement l’incident ni son origine.