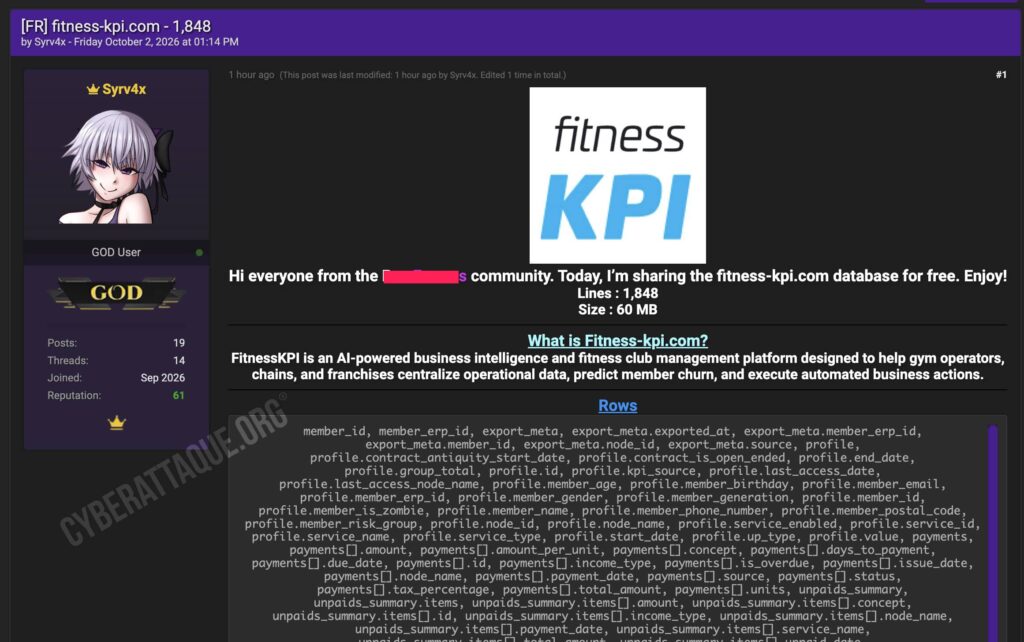
La salle de sport Genae Écully, située près de Lyon, est concernée par une importante exposition de données revendiquée le 2 octobre 2026. Le hacker Syrv4x affirme avoir récupéré puis diffusé gratuitement les informations de 1 848 adhérents depuis l’environnement de FitnessKPI, une plateforme d’analyse utilisée par l’enseigne.
L’entreprise a confirmé à Cyberattaque.org une intrusion via un compte compromis et a immédiatement pris les mesures nécessaires pour neutraliser cet accès.
Genae exploite plusieurs clubs de sport en France, notamment à Bron, Écully et Bouc-Bel-Air. Mais l’analyse du fichier récupéré par Cyberattaque.org montre ici un périmètre beaucoup plus précis : tous les profils présents sont rattachés au club GENAE ECULLY. Aucun autre établissement de l’enseigne n’apparaît dans les données analysées.
1 847 adhérents de Genae Écully présents dans le fichier
Cyberattaque.org s’est procuré le fichier diffusé par Syrv4x. Alors que le hacker annonce 1 848 lignes, celui-ci contient 1 847 profils uniques, tous associés à Genae Écully.
Les informations comprennent notamment les noms, adresses email, numéros de téléphone, codes postaux, dates de naissance, âge et genre des adhérents. Les identifiants internes utilisés par la salle et par la plateforme apparaissent également dans les fichiers.
La quasi-totalité des profils comportent un numéro de téléphone et tous disposent d’une adresse email dans le fichier analysé.
Abonnement, dernière visite et risque de résiliation
La fuite va beaucoup plus loin qu’un simple fichier clients. Pour chaque adhérent peuvent également apparaître la formule souscrite, les dates de début et de fin du contrat, l’ancienneté ainsi que la date de dernière fréquentation de la salle.
Les données contiennent surtout un indicateur particulièrement révélateur du fonctionnement de FitnessKPI : chaque membre est classé dans un groupe de risque comme « low-risk », « medium-risk » ou « high-risk ».
Sur les profils présents dans le fichier, 1 279 sont classés à faible risque, 426 à risque moyen et 138 à risque élevé. Un autre indicateur identifie également certains adhérents comme « zombie », une qualification utilisée dans les outils d’analyse de fréquentation et de fidélisation.
FitnessKPI présente publiquement Genae comme l’un de ses clients et explique utiliser ses outils pour identifier les adhérents susceptibles de résilier leur abonnement et analyser en continu l’activité de ses centres.
Près de 160 000 opérations de paiement dans les données
Le fichier contient également un historique financier particulièrement conséquent. Cyberattaque.org a relevé près de 160 000 entrées liées à des paiements, toutes rattachées à Genae Écully.
Ces informations indiquent notamment les montants, dates de facturation, échéances, dates de règlement, type de prestation, taxes et statut du paiement. L’historique observé remonte jusqu’en 2021.
Des informations relatives aux impayés sont également présentes : montants dus, dates, état du recouvrement ou encore durée nécessaire pour récupérer certaines sommes.
En revanche, aucune donnée bancaire n’a été exposée. L’entreprise confirme qu’aucun numéro de carte bancaire, cryptogramme CVV ou IBAN ne figure parmi les informations accessibles. Il s’agit d’informations de facturation et de paiement, et non des coordonnées bancaires permettant directement d’effectuer une transaction.
FitnessKPI centralise les données des salles de sport
FitnessKPI est une plateforme de Business Intelligence dédiée au secteur du fitness. Elle centralise des données issues des logiciels utilisés par les clubs afin d’analyser notamment leur activité, leurs abonnements, leurs revenus et le comportement de leurs adhérents.
Dans le cas de Genae, FitnessKPI indique publiquement fournir des outils de prédiction du risque de départ des clients et d’analyse continue. La structure du fichier diffusé correspond précisément à ce type d’utilisation.
Contactée par Cyberattaque.org, l’entreprise indique que l’accès aux données s’est fait via un compte compromis. Cet accès a depuis été neutralisé et les mesures nécessaires ont été prises pour empêcher sa réutilisation.
Des données qui révèlent les habitudes des adhérents
L’exposition est particulièrement sensible car elle permet d’associer une identité complète à des habitudes de fréquentation, un abonnement, plusieurs années de paiements et un profil comportemental.
Ces informations peuvent être utilisées pour construire des campagnes de phishing extrêmement crédibles. Un attaquant pourrait par exemple se faire passer pour Genae Écully en connaissant la formule réellement souscrite par une personne, son historique de règlement ou sa dernière fréquentation du club.
Les données relatives aux impayés offrent également un scénario évident de fraude, avec de fausses relances utilisant de véritables informations financières pour inciter une victime à effectuer un paiement.
L’entreprise a réagi rapidement après la découverte de la fuite via Cyberattaque.org, en neutralisant l’accès compromis. Elle confirme également qu’aucune donnée bancaire, numéro de carte, CVV ou IBAN, n’a été exposée dans cet incident.