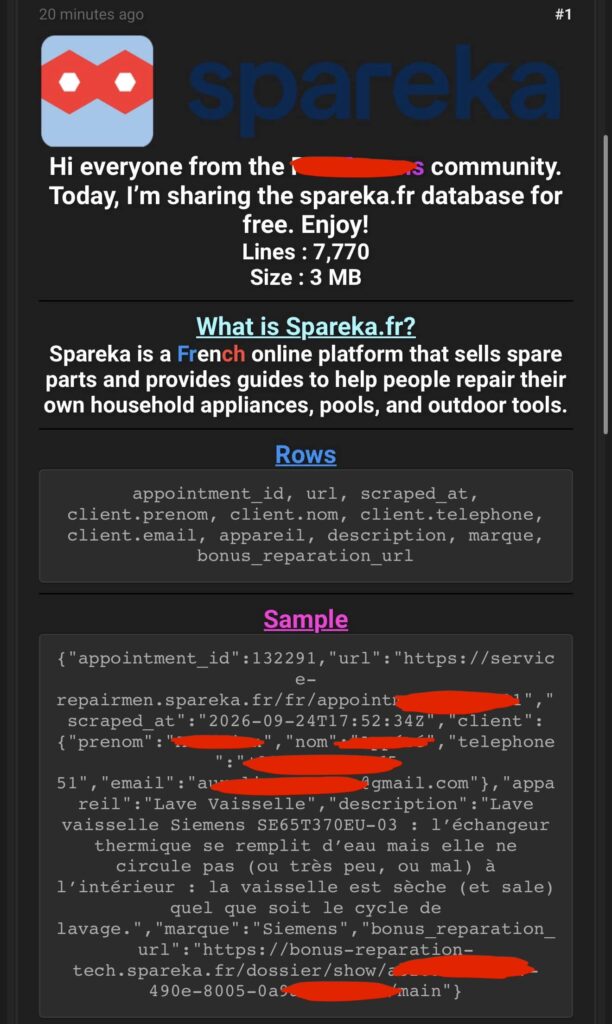
Spareka, plateforme française spécialisée dans la réparation d’appareils et la vente de pièces détachées, fait l’objet d’une fuite de données revendiquée ce 28 septembre 2026. Le hacker Syrv4x affirme avoir récupéré puis diffusé gratuitement une base contenant 7 770 demandes de réparation.
Les données exposées permettent d’identifier directement les clients concernés et de connaître l’appareil qu’ils cherchent à faire réparer, sa marque et la description précise de la panne. Le fichier publié contient également des liens internes associés aux rendez-vous et à certains dossiers du Bonus Réparation.
Spareka confirme l’origine de l’incident à Cyberattaque.org. Selon l’entreprise, les investigations ont permis d’établir qu’il s’agit d’un incident circonscrit lié à la compromission d’un compte individuel, et non d’un accès généralisé à ses systèmes. Spareka précise également que les données concernées représentent une partie limitée de sa base et que l’accès en question avait déjà été neutralisé.
Spareka accompagne les particuliers dans la réparation de leurs appareils
Spareka est une entreprise française spécialisée dans l’autoréparation et la réparation d’équipements du quotidien. La plateforme propose notamment des pièces détachées, des diagnostics, des tutoriels et des services de mise en relation avec des réparateurs pour l’électroménager, les équipements de piscine ou encore certains outils de jardin.
Les informations revendiquées semblent provenir de la partie consacrée aux interventions et rendez-vous de réparation.
Nom, téléphone, e-mail et description détaillée de la panne
Cyberattaque.org s’est procuré le fichier diffusé. Les fiches peuvent contenir :
- nom et prénom du client ;
- numéro de téléphone ;
- adresse e-mail ;
- identifiant du rendez-vous ;
- type d’appareil concerné ;
- marque de l’appareil ;
- description libre de la panne ;
- liens techniques associés au dossier.
Dans l’exemple communiqué, le client décrit précisément le dysfonctionnement rencontré sur un lave-vaisselle, jusqu’au comportement observé pendant son fonctionnement. Ce niveau de détail permet donc de relier une personne identifiable à une demande de réparation bien réelle.
Une extraction datée du 24 septembre 2026
Le fichier contient un champ scraped_at daté du 24 septembre 2026, soit quatre jours seulement avant la publication de la fuite.
Cette information indique qu’au moins une partie des données a été récupérée très récemment. Le terme utilisé dans la structure du fichier suggère une collecte automatisée, sans permettre à lui seul d’identifier le mécanisme ayant donné accès aux fiches.
Spareka apporte désormais un élément important sur ce point : selon les investigations menées par l’entreprise, l’incident trouve son origine dans la compromission d’un compte individuel. L’entreprise indique qu’il ne s’agit donc pas d’un accès généralisé à ses systèmes et que l’accès concerné avait déjà été neutralisé.
Des liens directs vers les dossiers apparaissent dans les données
Chaque ligne comprend également une URL liée au rendez-vous de réparation. Le fichier fait apparaître en parallèle un champ bonus_reparation_url renvoyant vers un dossier associé au dispositif du Bonus Réparation.
La seule présence de ces URL ne permet pas d’affirmer que les documents ou informations accessibles derrière ces liens étaient eux-mêmes consultables sans authentification. Elle montre néanmoins que la base contient des références techniques permettant de rattacher les données personnelles à des dossiers précis.
Un historique de réparation exploitable pour des arnaques ciblées
La fuite ne contient pas seulement une liste d’e-mails ou de téléphones. Elle fournit également le contexte exact de la demande du client, ce qui augmente fortement la crédibilité potentielle d’une tentative de fraude.
Un attaquant pourrait par exemple se faire passer pour Spareka ou pour un réparateur en mentionnant directement la marque de l’appareil, le problème signalé ou un rendez-vous existant, avant de demander un paiement, de proposer une fausse pièce détachée ou d’envoyer un lien frauduleux.
Ce type de scénario est particulièrement efficace lorsque la victime reconnaît immédiatement les informations utilisées dans le message.
Spareka confirme un incident limité à un compte compromis
Après avoir reçu les éléments transmis par Cyberattaque.org, Spareka a pu confirmer rapidement l’origine de l’incident.
« L’analyse du fichier nous a permis de confirmer rapidement l’origine de l’incident et de prendre les mesures nécessaires », nous indique Spareka, qui précise que l’accès concerné avait déjà été neutralisé.
Selon les investigations de l’entreprise, il s’agit d’un incident circonscrit lié à la compromission d’un compte individuel et non d’une compromission généralisée de son infrastructure. Spareka précise également que les informations concernées représentent une partie limitée de sa base.
La base est diffusée gratuitement
Syrv4x annonce 7 770 lignes pour environ 3 Mo de données et a choisi de rendre la base accessible gratuitement. Cela augmente mécaniquement le risque de réutilisation des informations puisqu’elles peuvent être récupérées par un grand nombre d’acteurs.
Aucun mot de passe, numéro de carte bancaire ou coordonnée bancaire n’apparaît dans les champs communiqués avec la revendication.
Les éléments disponibles permettent néanmoins de confirmer l’exposition de données personnelles associées à des demandes de réparation détaillées et récentes. Spareka indique de son côté que l’incident est limité à la compromission d’un compte individuel et que les données concernées ne représentent qu’une partie de sa base.