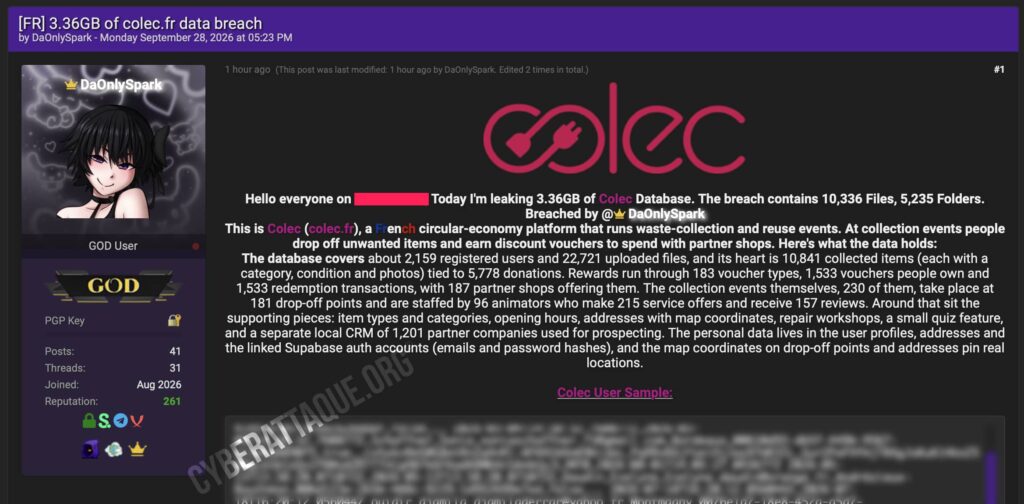
Colec, plateforme française dédiée à l’économie circulaire, fait l’objet d’une importante fuite de données revendiquée ce 28 septembre 2026. Le hacker DaOnlySpark affirme avoir diffusé 3,36 Go de données, comprenant plus de 10 000 fichiers issus de l’environnement de la plateforme.
Les données concernent notamment environ 2 159 utilisateurs enregistrés. Des informations d’authentification apparaissent également dans la fuite, avec les adresses e-mail et les mots de passe stockés sous forme de hash bcrypt.
Une plateforme de collecte et de réemploi
Colec organise des opérations de collecte permettant aux particuliers de déposer des objets destinés au réemploi et d’obtenir en échange des bons à utiliser auprès de commerces partenaires. La plateforme centralise également les événements, lieux de collecte, dons, objets et partenaires.
Noms, e-mails et comptes d’authentification
Les profils utilisateurs contiennent notamment les noms, prénoms, adresses e-mail, villes, identifiants techniques et informations relatives au consentement RGPD.
La fuite comprend également des données provenant du système d’authentification Supabase. On y retrouve les adresses e-mail, dates de création et de connexion des comptes ainsi que les hashs bcrypt des mots de passe. Les mots de passe ne sont donc pas présents en clair.
Des jetons de notification mobile apparaissent aussi dans certains profils.
Des données encore actives le jour même de la fuite
Les échantillons montrent des informations particulièrement récentes. Certains comptes présentent des créations, connexions ou mises à jour datées du 28 septembre 2026, soit le jour même de la publication de la fuite.
Cela montre que l’extraction ne correspond pas uniquement à une ancienne sauvegarde oubliée, mais contient au moins une partie de données encore utilisées très récemment.
Plus de 10 000 objets collectés et 5 700 dons
DaOnlySpark affirme que la base contient également 10 841 objets collectés, associés à 5 778 dons, ainsi que des photos et informations sur leur catégorie et leur état.
Les données couvriraient aussi 230 événements de collecte, 181 points de dépôt, 187 commerces partenaires et un CRM contenant environ 1 200 entreprises utilisées dans le cadre de la prospection.
Adresses et coordonnées géographiques dans les données
La fuite contient également des adresses et des coordonnées géographiques associées notamment aux lieux de collecte. Le hacker évoque par ailleurs plus de 22 000 fichiers téléversés référencés dans les données.
Des mots de passe hachés mais pas sans risque
L’utilisation de bcrypt protège davantage les mots de passe qu’un stockage en clair. Cela n’empêche toutefois pas des attaquants de tenter de retrouver les mots de passe les plus faibles par des attaques hors ligne.
La présence simultanée des adresses e-mail et des informations de compte expose également les utilisateurs à des tentatives de phishing, de récupération de compte ou de réutilisation d’identifiants sur d’autres services.
La méthode utilisée pour accéder à l’environnement de Colec n’est pas précisée par DaOnlySpark. La fuite permet néanmoins de constater l’exposition de données issues à la fois de la plateforme métier et de son système d’authentification, avec des informations mises à jour jusqu’au jour de la publication.