Talentplug, solution française utilisée par les entreprises pour diffuser leurs offres d’emploi et centraliser les candidatures, fait l’objet d’une importante fuite de données. Le hacker Syrv4x a publié gratuitement une base annoncée à 118 677 lignes.
Cyberattaque.org a analysé le fichier diffusé, qui contient 118 676 candidatures exploitables. On y retrouve notamment les noms, prénoms, adresses e-mail et numéros de téléphone des candidats, mais également les postes auxquels ils ont postulé et la provenance de leur candidature.
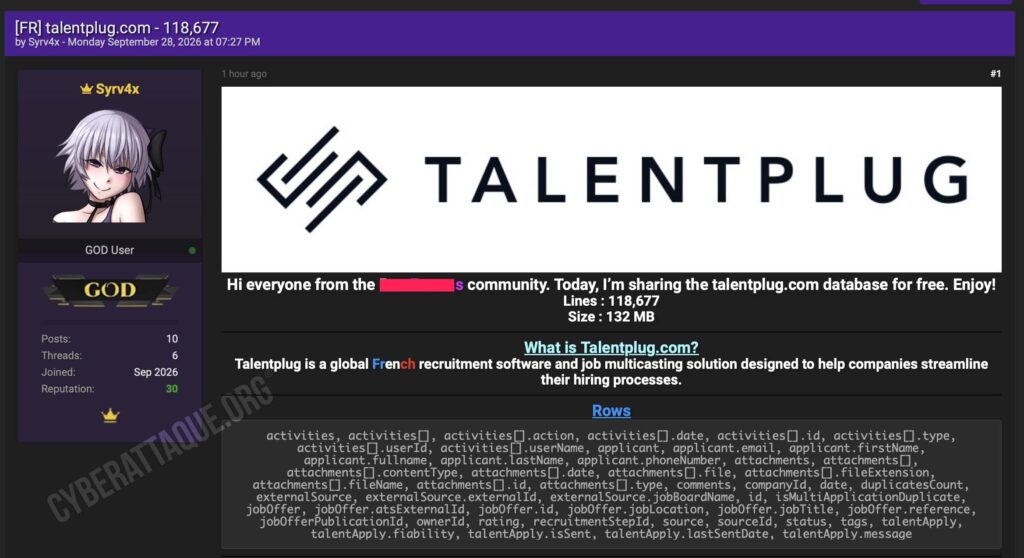
Un outil utilisé pour centraliser les candidatures
Talentplug est un logiciel de recrutement permettant notamment aux entreprises de multidiffuser leurs offres d’emploi sur différents sites et de regrouper les candidatures reçues dans un même outil.
La base exposée contient ainsi des candidatures provenant de nombreuses plateformes, parmi lesquelles Indeed, LinkedIn, Hellowork, France Travail, Direct Emploi ou encore Jooble.
Plus de 62 000 adresses e-mail uniques
Cyberattaque.org s’est procuré la base diffusée et son analyse permet d’identifier environ 62 900 adresses e-mail uniques et plus de 42 000 numéros de téléphone distincts.
Chaque entrée peut également révéler le poste visé, la localisation de l’emploi, la date de candidature, la référence de l’offre et la plateforme depuis laquelle le candidat a postulé.
Des candidatures déposées le jour même de la fuite
Les données sont particulièrement récentes. Cyberattaque.org a identifié des candidatures enregistrées jusqu’au 28 septembre 2026, soit le jour même de la publication de la base par Syrv4x.
Le fichier couvre plus de 7 800 offres d’emploi différentes, avec une forte présence d’offres en alternance dans les ressources humaines, le commerce, la restauration ou encore la comptabilité.
Les références des CV apparaissent dans la base
La quasi-totalité des candidatures comporte également des métadonnées liées à des pièces jointes. Cyberattaque.org a recensé plus de 117 000 candidatures faisant référence à un fichier PDF, généralement identifié comme un CV.
Les noms de fichiers et leur type apparaissent dans les données, mais le contenu des CV eux-mêmes n’est pas présent dans le fichier analysé : le champ destiné au fichier est vide dans les entrées consultées.
L’activité des recruteurs également visible
Certaines fiches conservent également l’historique des actions réalisées sur une candidature. Plus de 10 000 événements indiquent par exemple qu’une candidature a été lue, avec dans certains cas le compte recruteur ayant effectué l’action.
Un risque important d’arnaques au recrutement
Ces données peuvent être particulièrement utiles pour préparer des campagnes de phishing ciblé. Un fraudeur connaissant le nom d’un candidat, son numéro de téléphone, l’entreprise ou le poste auquel il vient de postuler dispose de suffisamment d’éléments pour se faire passer de manière crédible pour un recruteur.
Les victimes pourraient ainsi recevoir de faux messages évoquant un entretien, un complément de dossier ou une promesse d’embauche afin de récupérer des documents personnels, des coordonnées bancaires ou de l’argent.
La méthode utilisée pour obtenir les données n’est pas précisée par Syrv4x. Leur fraîcheur montre en revanche que la base contient des candidatures encore très récentes, certaines enregistrées quelques heures seulement avant sa publication.