KEL, éditeur de logiciels de gestion immobilière intégré à Orisha Real Estate, fait l’objet d’une revendication de cyberattaque particulièrement importante. Le hacker ChimeraZ affirme avoir compromis une large partie de son infrastructure et récupéré les données d’environ 1,3 million de personnes.
La première partie représenterait plus de 4 millions de lignes, avec notamment 682 122 adresses e-mail, 618 008 numéros de téléphone et 142 913 IBAN. Une seconde partie comprendrait environ 200 000 documents PDF pour 110 Go compressés.
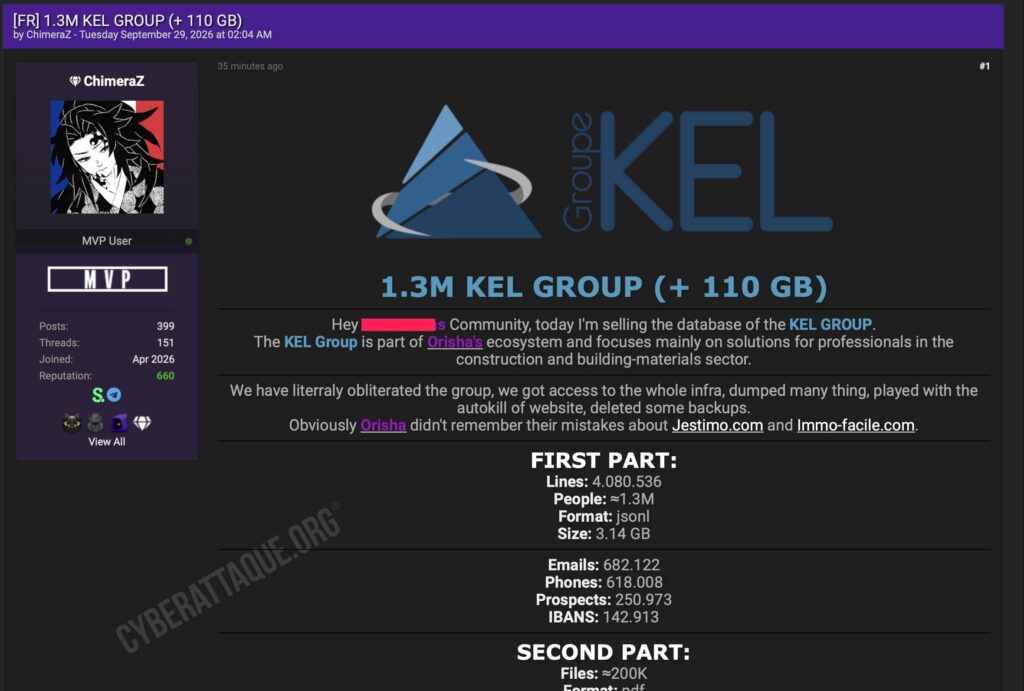
KEL, un acteur de la gestion immobilière intégré à Orisha
Contrairement à la présentation faite par le hacker, KEL n’est pas principalement spécialisé dans les logiciels destinés au secteur du bâtiment. Le groupe développe des solutions de gestion immobilière pour les syndics de copropriété et les gestionnaires locatifs.
Le Groupe KEL a rejoint Orisha Real Estate en novembre 2023. Ses solutions comprennent notamment KEL Annuel pour la gestion locative et KEL Syndic pour la gestion de copropriété, ainsi que des services d’externalisation administrative et comptable.
Les logiciels manipulent donc naturellement de nombreuses informations sur les propriétaires, locataires, copropriétaires, fournisseurs, prospects et professionnels de l’immobilier.
Adresses, téléphones et coordonnées bancaires
Cyberattaque.org s’est procuré les échantillons diffusés. Les données consultées contiennent notamment des noms, adresses postales, villes, codes postaux, adresses e-mail, numéros de téléphone et différents identifiants liés aux agences utilisant les logiciels KEL.
Des IBAN et BIC apparaissent également dans les fichiers. ChimeraZ affirme avoir recensé au total 142 913 IBAN.
Certains enregistrements ont été modifiés en 2026, ce qui montre que la fuite ne contient pas uniquement de très anciennes archives.
Un champ contenant des mots de passe en clair
Un ensemble présenté comme regroupant plus de 106 000 comptes comporte un champ nommé explicitement « MotDePasse_CLEAR ».
Cyberattaque.org a constaté que ce champ contient effectivement un mot de passe directement lisible dans certains exemples. Il n’est pas possible d’affirmer que l’ensemble des 106 000 comptes sont concernés, mais la présence de mots de passe en clair dans une base constitue un risque particulièrement important.
D’autres tables comprennent également des valeurs de mots de passe sous une forme non directement lisible, ce qui laisse apparaître plusieurs méthodes de stockage selon les applications ou les périodes concernées.
110 Go de pièces d’identité et documents financiers revendiqués
La seconde partie de la revendication pourrait être encore plus sensible. ChimeraZ affirme avoir récupéré environ 200 000 fichiers PDF, représentant 110 Go une fois compressés.
Selon le pirate, ces dossiers contiendraient notamment des pièces d’identité, factures, bulletins de salaire, documents fiscaux, documents bancaires et photographies.
Cyberattaque.org n’a pas pu vérifier l’intégralité de ces 110 Go à partir des échantillons disponibles. Leur présence reste donc, à ce stade, une revendication de ChimeraZ.
Le hacker affirme avoir eu accès à l’ensemble de l’infrastructure
La revendication va bien au-delà d’une simple extraction de base de données. ChimeraZ affirme avoir obtenu un accès étendu aux systèmes de KEL, extrait plusieurs environnements et utilisé des mécanismes permettant de provoquer l’arrêt de certains sites.
Le hacker affirme également avoir supprimé certaines sauvegardes. Ces actions destructrices n’ont pas pu être confirmées indépendamment par Cyberattaque.org.
Orisha avait déjà été visé en juin
Cette nouvelle affaire intervient quelques mois seulement après une autre revendication concernant directement Orisha Real Estate.
En juin, Cyberattaque.org révélait une fuite attribuée à Immofacile, autre solution du groupe. ChimeraZ revendiquait alors une base concernant plus de 171 000 professionnels de l’immobilier.
Les fichiers comprenaient notamment environ 116 000 fiches d’annuaire professionnel et 54 000 factures et avoirs liés à des abonnements et prestations d’Orisha Real Estate.
Orisha avait confirmé avoir détecté des incidents de sécurité le 13 mai 2026, avec isolement des systèmes concernés et opérations de remédiation, sans qu’un lien formel avec la base publiée par ChimeraZ puisse alors être établi.
Un autre incident confirmé chez Orisha Insurance en juillet
L’écosystème Orisha avait de nouveau été touché quelques semaines plus tard. Le 24 juillet 2026, Orisha Insurance confirmait un incident de sécurité affectant sa filiale CIM.
Des systèmes avaient été isolés en urgence et les notifications réglementaires nécessaires avaient été effectuées. Orisha Insurance n’avait toutefois confirmé aucune exfiltration de données.
CIM appartient à une autre branche d’Orisha et aucun élément ne permet de relier techniquement cet incident à la compromission revendiquée aujourd’hui contre KEL.
ChimeraZ fait lui-même référence aux précédents incidents
Dans sa publication, ChimeraZ reproche directement à Orisha de ne pas avoir retenu les enseignements de précédents incidents, en citant notamment Immo-Facile.
Cette déclaration reste celle du hacker, mais elle montre qu’il présente explicitement l’attaque contre KEL comme une nouvelle compromission visant l’écosystème immobilier d’Orisha.
Un risque majeur de fraude bancaire et immobilière
Le croisement entre identité, adresse, téléphone, e-mail et coordonnées bancaires représente un risque particulièrement important dans le secteur immobilier.
Ces informations peuvent être utilisées pour préparer de faux changements de RIB, appels de fonds, régularisations de charges, loyers impayés ou demandes de paiement en se faisant passer pour une agence, un syndic ou un propriétaire.
Si la présence des quelque 200 000 documents revendiqués est confirmée, les pièces d’identité, bulletins de salaire, documents fiscaux et bancaires pourraient également faciliter des usurpations d’identité ou la constitution de dossiers frauduleux extrêmement complets.
À ce stade, les 1,3 million de personnes, 142 913 IBAN et 110 Go de documents restent les volumes revendiqués par ChimeraZ. Les échantillons analysés par Cyberattaque.org confirment néanmoins la présence de données personnelles et bancaires liées aux environnements KEL, ainsi que de mots de passe directement lisibles dans certains enregistrements.