Familea, éditeur de logiciels utilisés par les collectivités pour gérer les services liés à l’enfance et aux familles, a été touché le 14 septembre 2026 par une cyberattaque visant ses serveurs. L’attaque avait pour objectif de détourner leurs ressources de calcul afin de miner de la cryptomonnaie.
Draguignan, Saint-Chamas, Bruguières, Le Cheylas ou encore Brindas font partie des collectivités ayant signalé des perturbations ou l’indisponibilité de leur portail famille. Les conséquences ont été immédiates pour les familles : impossibilité d’accéder à certaines démarches en ligne, de réaliser des réservations ou de modifier des inscriptions liées notamment à la cantine et aux activités périscolaires.
Les investigations menées depuis l’incident permettent désormais d’écarter une compromission des données. Aucune exfiltration, suppression ou chiffrement des données clients n’a été constaté. Familea précise également qu’il ne s’agissait ni d’un ransomware ni d’une tentative d’exfiltration de données.
Familea équipe environ 1 600 collectivités et structures
Familea, anciennement Abelium Collectivités, développe des logiciels destinés aux collectivités, associations et structures privées pour gérer la petite enfance, les écoles, la restauration scolaire, le périscolaire, les accueils de loisirs ou encore certaines activités culturelles.
Ses solutions permettent notamment de centraliser les dossiers des familles, inscriptions, réservations, présences, facturation et documents administratifs. Les parents peuvent de leur côté utiliser les portails en ligne pour inscrire leurs enfants, réserver ou annuler des activités, transmettre des justificatifs ou effectuer certaines démarches.
L’entreprise indique équiper environ 1 600 collectivités, associations et structures privées, avec plus de 5 000 licences déployées. Abelium Collectivités a rejoint le Groupe JVS en février 2026 avant de prendre le nom Familea.
Une attaque destinée à miner de la cryptomonnaie
Familea a précisé à Cyberattaque.org la nature exacte de l’incident détecté le 14 septembre 2026. L’attaque avait pour objectif de détourner les ressources de calcul de ses serveurs à des fins de minage de cryptomonnaie.
Il ne s’agissait donc ni d’une attaque par chiffrement de type ransomware, ni d’une tentative d’exfiltration de données. Les investigations et contrôles réalisés sur l’infrastructure n’ont révélé aucune compromission, exfiltration, suppression ou chiffrement des données clients.
Aucun élément communiqué à ce stade ne permet d’identifier l’auteur de l’attaque ou le point d’entrée utilisé pour détourner les ressources des serveurs.
Les accès coupés immédiatement par précaution
Dès la détection de l’attaque, Familea a choisi de couper l’ensemble des accès extérieurs à son infrastructure. Cette mesure préventive devait permettre d’isoler l’environnement, de mener les contrôles nécessaires et de sécuriser les systèmes avant leur remise en ligne.
Cette décision explique l’indisponibilité constatée simultanément par plusieurs collectivités. Les services ont ensuite été rétablis progressivement à partir du 14 septembre à 23 heures et sont désormais pleinement opérationnels.
La chronologie montre ainsi une réaction rapide : détection de l’activité malveillante, isolation des serveurs, vérification de l’intégrité des données puis remise en service progressive quelques heures plus tard.
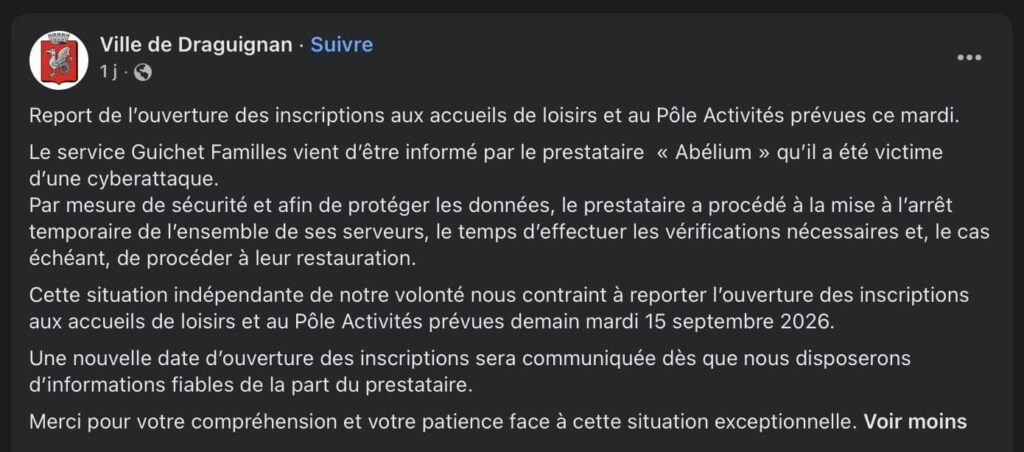
Draguignan annonce des problèmes sur son portail famille
Dans le Var, la ville de Draguignan fait partie des collectivités ayant signalé des difficultés liées à son portail famille.
Ce service est utilisé par les familles pour gérer différentes démarches concernant notamment la restauration scolaire, les activités périscolaires et les centres de loisirs. Les perturbations affectant l’outil ont donc obligé les usagers à se tourner temporairement vers les services municipaux pour certaines opérations.
Saint-Chamas également concernée par les perturbations
La commune de Saint-Chamas, dans les Bouches-du-Rhône, a elle aussi signalé des problèmes concernant son portail famille.
La plateforme centralise plusieurs démarches pour les enfants de la commune, notamment la restauration scolaire, le périscolaire, les accueils de loisirs et certaines démarches liées à la petite enfance.
La présence de collectivités touchées dans plusieurs départements s’explique par la coupure préventive des accès à l’infrastructure de Familea pendant les opérations de sécurisation.
Le Cheylas confirme un incident sur les serveurs de Familea
Au Cheylas, en Isère, la municipalité a annoncé le 14 septembre que son portail familles était devenu inaccessible.
La commune a attribué directement cette indisponibilité à un incident sur les serveurs du prestataire Familea, qui héberge son portail. Dans l’attente du rétablissement du service, les habitants ont été invités à contacter directement le pôle enfance jeunesse pour leurs démarches.
Brindas indique que son logiciel Abelium Familea est inaccessible
À Brindas, dans le Rhône, la municipalité a également publié une alerte le 14 septembre. Elle indiquait que le logiciel Abelium Familea, utilisé pour accompagner les familles dans la gestion et la réservation des temps périscolaires, était inaccessible.
La commune a mis en place une organisation temporaire. Pour certaines nouvelles réservations concernant notamment la cantine ou le périscolaire, les familles ont dû directement contacter le service scolaire.
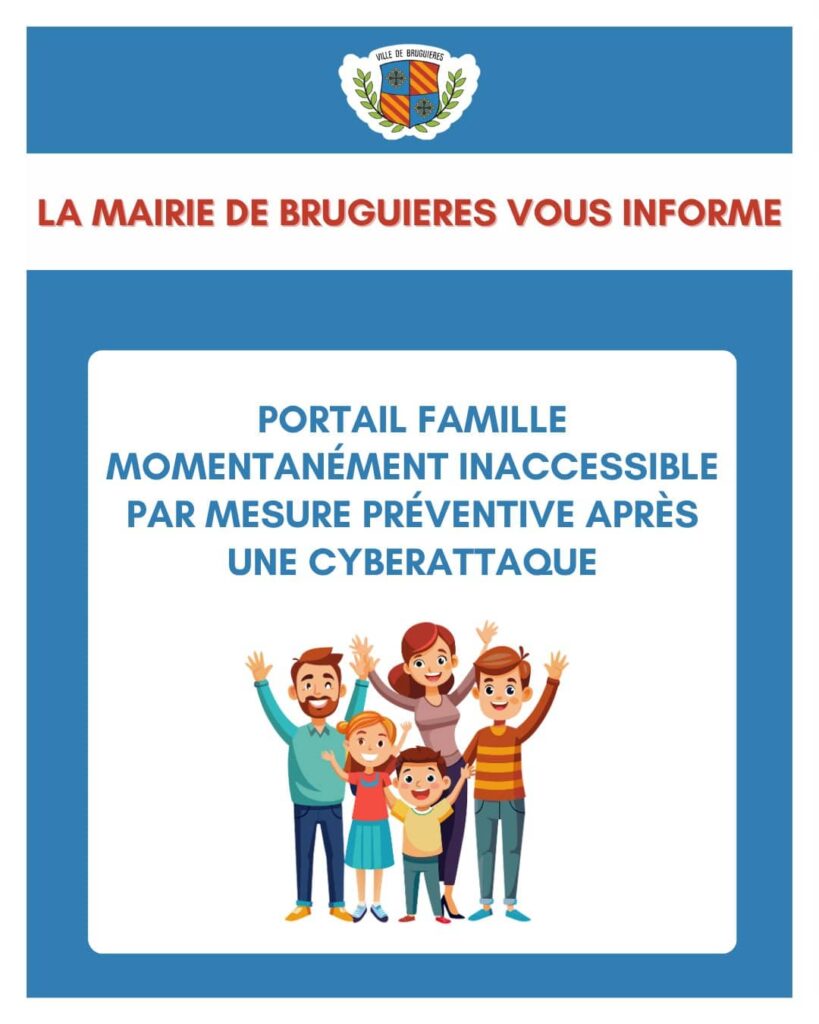
Bruguières avait confirmé la cyberattaque dès le 14 septembre
À Bruguières, en Haute-Garonne, la municipalité avait été l’une des plus explicites dans sa communication. Dès le 14 septembre, la ville indiquait que les serveurs utilisés pour son portail famille Familea faisaient l’objet d’une cyberattaque.
La commune précisait également que le prestataire avait décidé de couper les accès depuis l’extérieur. Cette mesure correspond à la procédure désormais détaillée par Familea : les connexions extérieures ont été interrompues immédiatement afin d’isoler et de sécuriser l’environnement.
Des perturbations visibles dans plusieurs départements
La multiplication des messages publiés par les collectivités montre que l’incident ne se limitait pas au portail d’une seule mairie. Plusieurs communes géographiquement éloignées ont rencontré au même moment des difficultés avec les services Familea.
Le nombre exact de collectivités ayant subi une interruption n’a pas été communiqué. Familea équipant environ 1 600 collectivités, associations et structures privées, cela ne signifie pas pour autant que l’ensemble de ses clients ont été concernés.
Les perturbations observées étaient avant tout la conséquence de la coupure préventive de l’infrastructure décidée par Familea pendant les opérations de sécurisation, et non d’un chiffrement généralisé des serveurs.
Aucune donnée client compromise
Les logiciels de Familea centralisent de nombreuses informations nécessaires au fonctionnement des services enfance : dossiers des familles, inscriptions scolaires, présences, réservations, facturation et documents transmis par les parents.
Selon les fonctionnalités utilisées par les collectivités, les agents peuvent également disposer d’informations concernant les enfants, notamment leurs absences, régimes alimentaires, alertes médicales ou informations administratives.
Compte tenu de la nature potentiellement sensible de ces informations, l’absence d’atteinte aux données constitue un élément important du bilan. Les investigations réalisées par Familea n’ont révélé aucune compromission, exfiltration, suppression ou chiffrement des données de ses clients.
L’attaque était concentrée sur le détournement des ressources informatiques des serveurs pour du minage de cryptomonnaie. Les contrôles menés après leur isolement n’ont mis en évidence aucun accès malveillant aux données des familles et des collectivités.
Familea a effectué une déclaration auprès de la CNIL
Familea a également effectué une déclaration auprès de la CNIL le 15 septembre à 12 heures, conformément à ses obligations réglementaires.
Cette démarche intervient alors même que les investigations n’ont identifié aucune compromission ou exfiltration de données clients. L’entreprise a donc choisi de signaler l’incident et de poursuivre ses vérifications après la remise en service de son infrastructure.
Une réaction rapide face à un incident chez un prestataire mutualisé
Lorsqu’une infrastructure mutualisée est temporairement isolée, une attaque visant un seul prestataire peut entraîner simultanément l’interruption de services dans plusieurs communes, même sans compromission des données hébergées.
Dans ce cas, Familea semble toutefois avoir pris rapidement la mesure de l’incident. Les accès extérieurs ont été coupés dès la détection de l’attaque, les environnements isolés et contrôlés, puis les services progressivement rétablis dès 23 heures le même jour. Une déclaration a également été adressée à la CNIL dès le lendemain.
L’entreprise indique par ailleurs que ses environnements sont hébergés en France dans le cadre d’une offre de cloud souverain et qu’elle applique les recommandations de la CNIL ainsi que les exigences du RGPD. Dans ce cas, l’isolation rapide des systèmes, leur remise en service quelques heures plus tard et l’absence d’impact constaté sur les données montrent une entreprise manifestement soucieuse de la sécurité de ses infrastructures et des informations qui lui sont confiées.