PRO&Cie, enseigne française spécialisée dans l’électroménager, l’image et le son, confirme avoir été victime d’une cyberattaque ayant permis à une personne malveillante d’accéder à certaines données personnelles de ses clients. L’incident a été découvert le 29 septembre 2026 et l’entreprise affirme avoir mis fin à l’accès immédiatement.
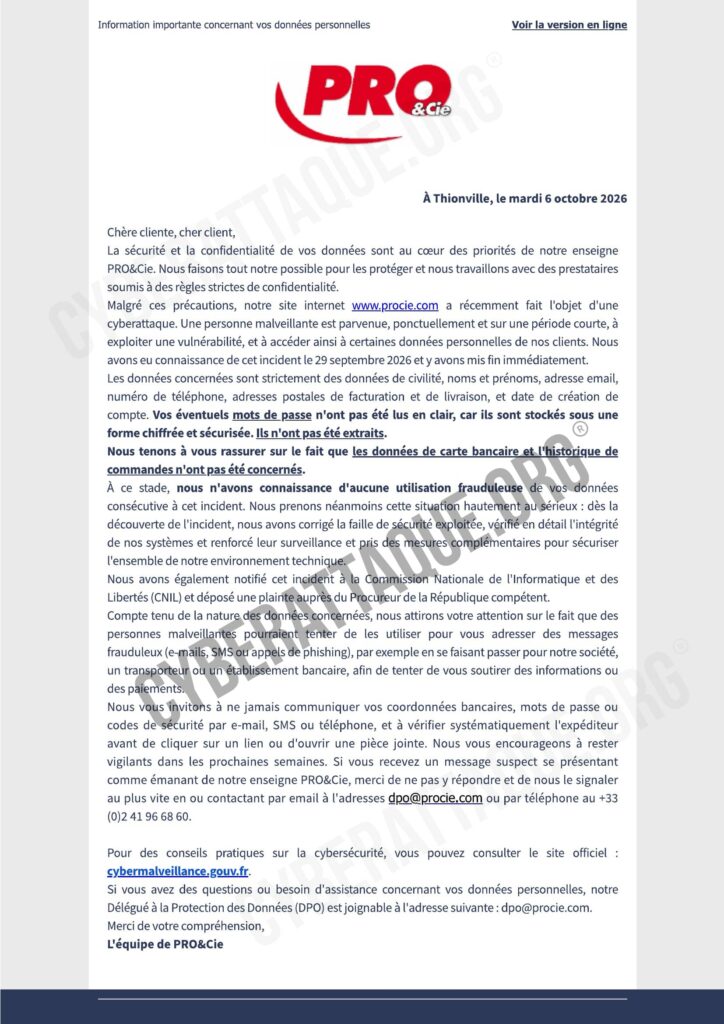
Dans un email envoyé aux clients le 6 octobre 2026, dont Cyberattaque.org a obtenu une copie par Fuites Infos, PRO&Cie indique que l’attaquant est parvenu, « ponctuellement et sur une période courte », à exploiter une vulnérabilité présente sur procie.com.
Un réseau spécialisé dans l’équipement de la maison
PRO&Cie est une enseigne française spécialisée dans la distribution d’électroménager, d’équipements multimédias, d’image et de son. Son fonctionnement repose notamment sur un réseau de magasins indépendants répartis sur le territoire français.
Le site procie.com permet également aux consommateurs de consulter les produits proposés par le réseau et d’effectuer des achats en ligne. C’est cet environnement qui a été touché par l’incident signalé fin septembre.
Une vulnérabilité du site exploitée par l’attaquant
PRO&Cie confirme explicitement que l’intrusion a été rendue possible par l’exploitation d’une vulnérabilité. L’entreprise ne donne cependant aucune information supplémentaire sur la nature de la faille, le composant concerné ou la manière dont l’attaquant l’a découverte.
L’enseigne indique avoir pris connaissance de l’incident le 29 septembre 2026 et avoir immédiatement interrompu l’accès. La durée exacte pendant laquelle la vulnérabilité a pu être exploitée n’est pas communiquée, PRO&Cie évoquant uniquement une période courte.
Noms, emails, téléphones et adresses des clients concernés
Les données auxquelles l’attaquant a pu accéder comprennent la civilité, les noms et prénoms, l’adresse email et le numéro de téléphone des clients lorsque celui-ci était renseigné.
Les adresses postales de facturation et de livraison sont également concernées, ainsi que la date de création du compte client.
Cette combinaison permet donc potentiellement de relier l’identité d’un client à ses différentes coordonnées personnelles et à son adresse de livraison, des informations particulièrement utiles pour construire des campagnes de phishing ciblées.
Les mots de passe n’auraient pas été extraits
PRO&Cie apporte une précision importante concernant les comptes clients : les éventuels mots de passe n’étaient pas stockés en clair et l’entreprise affirme qu’ils n’ont pas été extraits lors de l’incident.
L’entreprise indique également que les données de cartes bancaires et l’historique des commandes ne sont pas concernés par la compromission. À ce stade, rien n’indique donc que les attaquants aient récupéré des numéros de cartes ou le détail des produits précédemment achetés.
Une faille corrigée après la découverte de l’incident
Après avoir identifié l’attaque, PRO&Cie affirme avoir corrigé la vulnérabilité exploitée, vérifié l’intégrité de ses systèmes et renforcé leur surveillance.
Des mesures complémentaires auraient également été mises en place pour sécuriser l’environnement technique du site. L’entreprise ne donne en revanche aucune indication sur l’identité de l’attaquant ou sur une éventuelle revendication publique de la fuite.
Phishing par SMS, email ou téléphone
PRO&Cie affirme n’avoir connaissance, au moment de l’envoi de sa notification, d’aucune utilisation frauduleuse des données. Le principal risque identifié reste néanmoins celui du phishing et de l’ingénierie sociale.
Un fraudeur disposant du nom, de l’adresse, de l’email et du numéro de téléphone d’une victime pourrait par exemple se faire passer pour PRO&Cie, un transporteur ou un établissement bancaire afin de réclamer un paiement ou des informations supplémentaires.
L’enseigne recommande donc de ne jamais transmettre de coordonnées bancaires, mots de passe ou codes de sécurité à la suite d’un email, d’un SMS ou d’un appel inattendu, même lorsque l’interlocuteur dispose déjà d’informations personnelles exactes.
La CNIL informée et une plainte déposée
PRO&Cie confirme avoir notifié la violation de données à la CNIL. Une plainte a également été déposée auprès du Procureur de la République compétent.
L’entreprise ne communique toutefois pas le nombre de clients concernés, ni le volume total de données auquel l’attaquant a pu accéder. Ce point reste donc la principale inconnue de l’incident.
La cyberattaque est en revanche officiellement confirmée par l’enseigne : une vulnérabilité de procie.com a bien permis à un tiers non autorisé d’accéder à des données personnelles de clients avant sa correction le 29 septembre 2026.