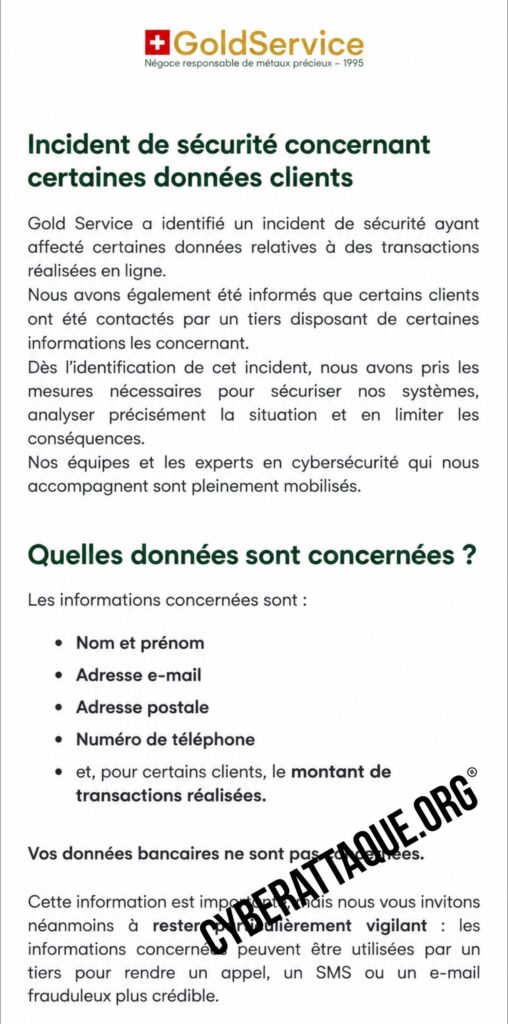
Gold Service, spécialiste de l’achat et de la vente d’or et de métaux précieux, confirme dans un email dont cyberattaque.org s’est procuré une copie, un incident de sécurité concernant certaines données de clients ayant réalisé des transactions en ligne. L’affaire est d’autant plus préoccupante que l’entreprise indique que certains clients ont déjà été contactés par un tiers disposant d’informations les concernant.
La société ne communique pour l’instant ni le nombre de personnes touchées, ni la date exacte de la compromission, ni la méthode utilisée pour accéder aux données. Les investigations se poursuivent avec l’aide d’experts en cybersécurité.
Un spécialiste de l’or présent en France et en Suisse
Gold Service est une maison spécialisée dans le négoce de métaux précieux : achat et vente d’or, d’argent, de platine et de palladium, mais aussi lingots, pièces d’investissement et bijoux.
L’entreprise revendique plus de 130 ans d’expertise et dispose aujourd’hui d’un réseau de 34 agences physiques en France et en Suisse, dont 24 en France et 10 en Suisse. Elle propose également une boutique en ligne permettant d’effectuer des opérations liées aux métaux précieux.
Noms, adresses, téléphones et montants de transactions
Gold Service confirme que les données concernées peuvent comprendre le nom, le prénom, l’adresse email, l’adresse postale et le numéro de téléphone.
Plus sensible encore, pour certains clients, le montant de transactions réalisées fait également partie des informations compromises. La fuite peut donc permettre de relier directement l’identité et le domicile d’une personne à une opération effectuée auprès d’un professionnel de l’or.
L’entreprise précise en revanche qu’aucune donnée bancaire n’est concernée par l’incident. Les informations actuellement confirmées ne comprennent donc pas de coordonnées bancaires ou de données de carte de paiement.
Des fraudeurs disposent déjà de vraies informations
L’incident ne se limite manifestement plus à un risque théorique. Gold Service explique avoir été informé que certains clients avaient déjà été contactés par un tiers disposant de certaines informations à leur sujet.
La société alerte notamment les personnes qui recevraient un appel, un SMS ou un email inhabituel faisant référence à Gold Service ou à une ancienne transaction. La connaissance du nom d’un client ou du montant d’une véritable opération ne permet donc plus de considérer l’interlocuteur comme légitime.
Une fuite particulièrement sensible dans le secteur de l’or
La nature de l’activité de Gold Service donne à cette exposition une dimension particulière. Contrairement à une fuite classique de coordonnées issues d’un site marchand, certaines données permettent potentiellement d’identifier des personnes ayant acheté ou vendu des métaux précieux, avec leur adresse et parfois la valeur d’une transaction.
Ces informations peuvent évidemment être utilisées pour du phishing ciblé ou de l’ingénierie sociale. Un fraudeur peut reprendre le montant d’une opération réelle pour se présenter comme un conseiller Gold Service, évoquer un problème avec une transaction et demander ensuite un paiement, des informations bancaires ou un code de sécurité.
Mais la présence simultanée d’une adresse postale et d’informations liées à des transactions sur des métaux précieux pose également une question de sécurité physique. Selon la nature de l’opération réalisée, ces informations pourraient laisser supposer qu’une personne détient, ou a détenu, de l’or ou d’autres biens de valeur.
Gold Service appelle ses clients à la vigilance
L’entreprise demande à ses clients de ne communiquer aucune information personnelle ou bancaire, aucun code de sécurité et de n’effectuer aucun paiement ou transfert à la suite d’une sollicitation inhabituelle.
En cas de doute, Gold Service recommande d’interrompre directement l’échange et de reprendre contact avec l’entreprise en utilisant ses coordonnées officielles, plutôt que celles éventuellement communiquées par l’interlocuteur.
Des investigations toujours en cours
Gold Service indique avoir engagé une sécurisation immédiate de ses systèmes d’information et s’être entouré d’experts spécialisés en cybersécurité afin d’analyser l’incident et d’en limiter la portée.
Une déclaration auprès des autorités compétentes est également en cours. Aucun élément public ne permet toutefois encore de connaître le nombre exact de clients concernés, le volume de données récupéré ou la façon dont l’attaquant est parvenu à y accéder.
L’incident est donc officiellement confirmé, tout comme l’exposition de données relatives à des transactions réalisées en ligne. Le fait que certains clients aient déjà été approchés avec de véritables informations montre surtout que les données compromises semblent déjà exploitées dans des tentatives de fraude.