France Travail fait l’objet d’une nouvelle revendication de fuite de données. Un acteur utilisant le pseudonyme 0xRune affirme détenir une base contenant 62 848 lignes relatives à des agents et professionnels rattachés au réseau France Travail, qu’il propose désormais à la vente.
Cette fois, les données présentées ne concernent pas les demandeurs d’emploi mais directement des collaborateurs, conseillers et membres du réseau. Emails professionnels, téléphones, fonctions, régions, agences de rattachement et plusieurs identifiants organisationnels figurent parmi les informations revendiquées.
Une base présentée comme datant de septembre 2026
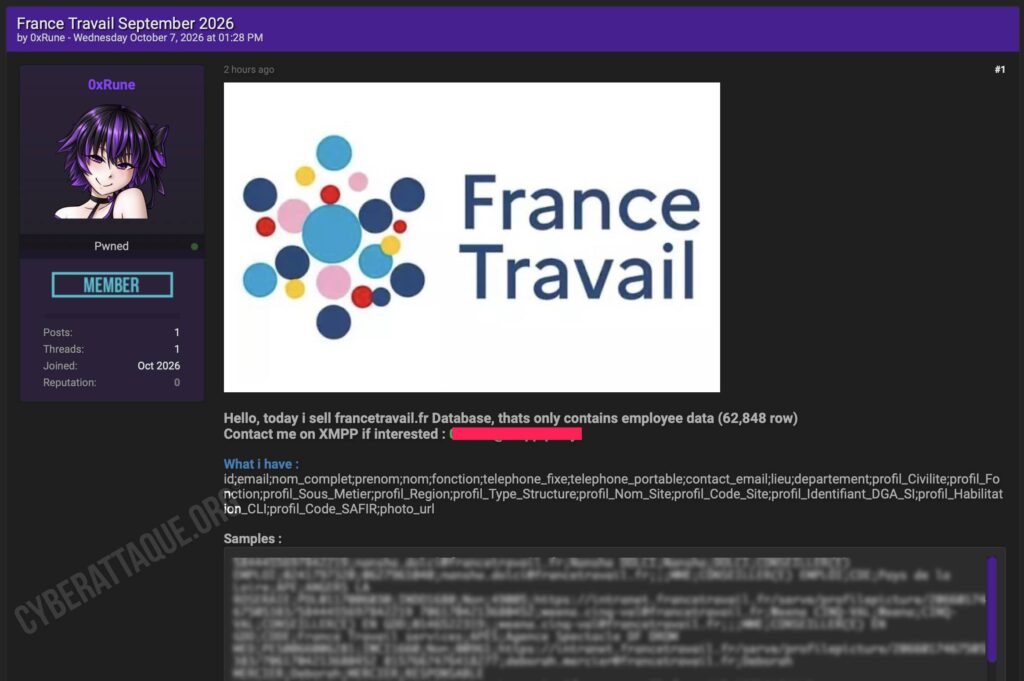
Le hacker présente le fichier comme une base « France Travail September 2026 » et affirme qu’elle comprend 62 848 lignes. Cette indication ne permet toutefois pas d’établir que l’intrusion elle-même s’est produite en septembre : il peut également s’agir de la date de constitution, de mise à jour ou d’extraction du fichier.
Aucune information n’est donnée sur la méthode utilisée pour obtenir ces données. 0xRune ne précise pas si elles proviennent d’un accès au système d’information, d’une application interne, d’un prestataire ou d’une autre source.
Cyberattaque.org a analysé un millier de fiches
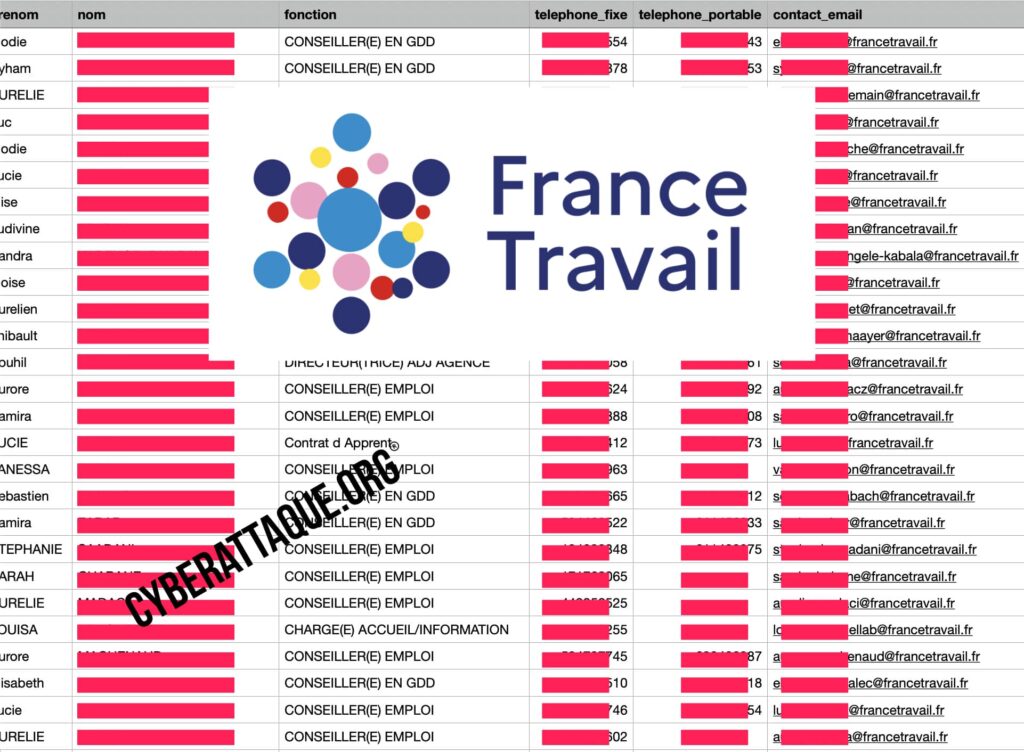
Cyberattaque.org s’est procuré l’échantillon diffusé avec la revendication. Celui-ci contient 1 000 lignes et 22 champs, avec une structure particulièrement homogène qui ressemble davantage à un annuaire professionnel interne ou à un export d’une application de gestion des collaborateurs qu’à une simple compilation d’informations publiques.
Les fichiers comportent notamment les noms et prénoms, adresses email professionnelles, fonctions, numéros de téléphone fixes et portables, région de rattachement, type de structure et site d’affectation.
L’échantillon contient également plusieurs informations plus techniques ou organisationnelles : codes de sites, identifiants DGA SI, codes SAFIR, informations d’habilitation CLI et références vers des photos de profil. Les URL associées aux photos observées dans l’échantillon renvoient vers le domaine de l’intranet de France Travail.
971 adresses France Travail sur les 1 000 lignes analysées
L’analyse permet également de mieux comprendre le périmètre du fichier. Sur les 999 lignes comportant une adresse email, 971 utilisent directement le domaine @francetravail.fr.
Les autres fiches comprennent notamment des adresses appartenant à plusieurs organismes Cap emploi, mais aussi quelques domaines associés à d’autres structures partenaires. La revendication de « données d’employés France Travail » doit donc être légèrement nuancée : le fichier semble couvrir plus largement des professionnels intégrés ou rattachés au réseau et à ses outils.
Cette présence de partenaires explique également pourquoi les 62 848 lignes revendiquées ne doivent pas être interprétées comme 62 848 salariés uniques de France Travail. Des comptes partenaires, des profils anciens ou d’autres catégories de professionnels peuvent être présents dans l’ensemble complet.
Des numéros de téléphone présents dans la majorité des fiches
Les coordonnées téléphoniques sont très largement représentées. Dans l’échantillon étudié, 858 fiches comportent un téléphone fixe et 709 un numéro de portable. Au total, 865 des 1 000 profils disposent d’au moins un numéro de téléphone renseigné.
Les fonctions professionnelles sont également détaillées : conseillers emploi, responsables d’équipe, gestionnaires, directeurs d’agence, psychologues du travail, personnels techniques ou encore chargés de mission apparaissent parmi les profils.
Les données permettent en outre de connaître le site ou l’agence de rattachement ainsi que la région et le type de structure de la personne concernée. La fuite pourrait ainsi permettre de cartographier une partie importante de l’organisation opérationnelle de France Travail.
Pas de mots de passe ni de données de demandeurs d’emploi dans l’échantillon
Cyberattaque.org n’a identifié dans le fichier analysé aucun mot de passe, hash de mot de passe, donnée bancaire ou information provenant directement des dossiers de demandeurs d’emploi.
La revendication porte donc, dans l’échantillon disponible, exclusivement sur des données professionnelles et organisationnelles liées aux agents et partenaires. Cela distingue clairement cette affaire des précédentes violations ayant exposé les données de personnes inscrites à France Travail.
Une base particulièrement intéressante pour cibler les agents
L’absence de mots de passe ne rend pas pour autant cette fuite anodine. Associer le nom d’un agent, son email professionnel, son téléphone portable, sa fonction, sa région et son agence offre un ensemble particulièrement exploitable pour préparer des attaques ciblées.
Un attaquant pourrait notamment se faire passer pour un collègue, un responsable informatique ou un membre d’une direction régionale afin de mener des opérations de phishing, de vishing ou d’ingénierie sociale.
Les informations organisationnelles renforcent encore la crédibilité potentielle de ces scénarios. La connaissance d’un code SAFIR, d’un site d’affectation, d’une fonction ou de l’appartenance à une structure précise peut permettre de personnaliser fortement un message frauduleux et de donner l’impression qu’il provient réellement d’un interlocuteur interne.
La provenance exacte des 62 848 lignes reste à déterminer
La cohérence de l’échantillon et la présence de champs à caractère interne donnent du poids à la revendication, mais elles ne permettent pas à elles seules de confirmer l’origine exacte du fichier ni les 62 848 lignes annoncées.
Le compte 0xRune ne donne aucun détail technique sur l’obtention des données et ne fournit pas d’élément permettant de relier cette base à un précédent incident de sécurité. Il n’est donc pas possible, pour le moment, de déterminer si cette exposition résulte d’une nouvelle intrusion, d’un accès à une application interne, d’un prestataire compromis ou d’une extraction plus ancienne.
Cyberattaque.org n’a pas obtenu de confirmation de France Travail à ce stade. La revendication doit donc encore être considérée comme non confirmée, même si l’échantillon analysé contient de nombreuses informations cohérentes avec des profils professionnels réels du réseau France Travail.