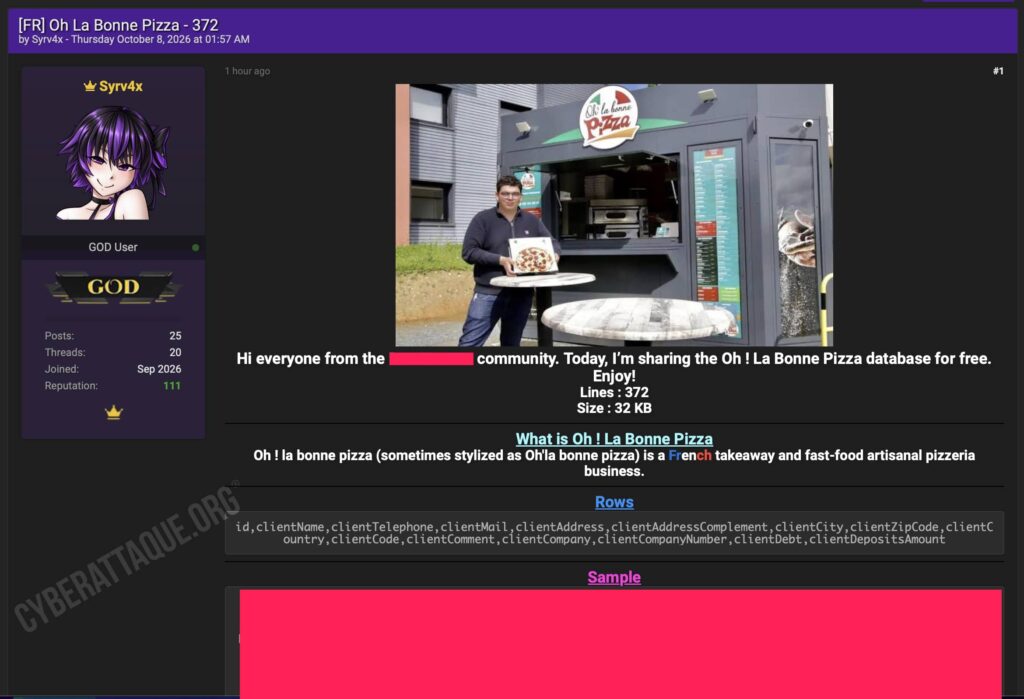
Oh ! La Bonne Pizza, pizzeria française proposant notamment de la vente à emporter, fait l’objet d’une revendication de fuite de données. Le hacker Syrv4x a publié gratuitement une base présentée comme contenant 372 fiches clients, avec leurs noms, numéros de téléphone et adresses email.
Cyberattaque.org s’est procuré le fichier diffusé avec la revendication. Notre analyse montre en réalité 370 enregistrements clients, auxquels s’ajoute la ligne d’en-tête du fichier CSV. Le volume annoncé par le hacker est donc légèrement supérieur au contenu effectivement distribué.
Une base issue de la gestion des clients
Les données sont structurées comme une base utilisée pour la gestion de clients et de commandes. Le fichier contient notamment des champs prévus pour le nom, le téléphone, l’adresse email, l’adresse postale, la ville, le code postal, l’entreprise ou encore certaines informations financières associées au compte.
Dans le fichier effectivement diffusé, de nombreux champs sont toutefois vides. Les informations réellement présentes concernent principalement l’identité, le numéro de téléphone et l’adresse email.
361 téléphones et 366 adresses email dans le fichier
L’analyse des 370 lignes montre que 361 contiennent un numéro de téléphone et 366 une adresse email. Toutes les fiches comportent également un nom de client.
La base comporte néanmoins quelques doublons. Cyberattaque.org a identifié 352 noms distincts, 352 numéros de téléphone uniques et 356 adresses email différentes. Il ne serait donc pas exact de parler de 370 personnes uniques.
Les colonnes prévues pour les adresses postales, villes, codes postaux, commentaires ou informations d’entreprise sont vides dans le fichier analysé. Aucun mot de passe ou moyen de paiement n’y apparaît non plus.
Une fuite mise directement en téléchargement
Syrv4x ne cherche pas à vendre cette base : le hacker l’a mise gratuitement à disposition. Ce mode de diffusion augmente le risque de réutilisation des données puisque n’importe quelle personne récupérant le fichier peut ensuite le conserver, le republier ou l’intégrer à d’autres bases.
Même si le volume reste limité par rapport aux fuites massives observées ces derniers mois, les données concernent ici directement les clients d’un commerce de proximité, avec des coordonnées immédiatement exploitables.
La provenance exacte du fichier reste inconnue
Le hacker ne donne aucune information sur la manière dont il a obtenu cette base. Rien ne permet donc de savoir si les données proviennent directement du site internet de la pizzeria, d’un logiciel de caisse, d’un outil de commande en ligne ou d’un autre service utilisé par l’établissement.
La structure des identifiants et des champs montre seulement qu’il s’agit vraisemblablement d’un export provenant d’un outil de gestion de clientèle. L’origine technique exacte ne peut pas être déterminée avec les éléments disponibles.
Des données suffisantes pour du phishing ciblé
L’association entre un nom, un numéro de téléphone et une adresse email peut être utilisée pour des campagnes de phishing ou de smishing personnalisées.
Un fraudeur pourrait par exemple se faire passer pour la pizzeria, un service de commande ou un moyen de livraison afin d’évoquer un problème de paiement, une commande ou une offre promotionnelle et pousser la victime à cliquer sur un lien frauduleux.
À ce stade, Oh ! La Bonne Pizza n’a pas publiquement confirmé cette fuite. Le fichier diffusé par Syrv4x contient néanmoins bien plusieurs centaines de fiches présentant une structure cohérente et des coordonnées clients françaises. La méthode utilisée pour obtenir ces données reste inconnue.