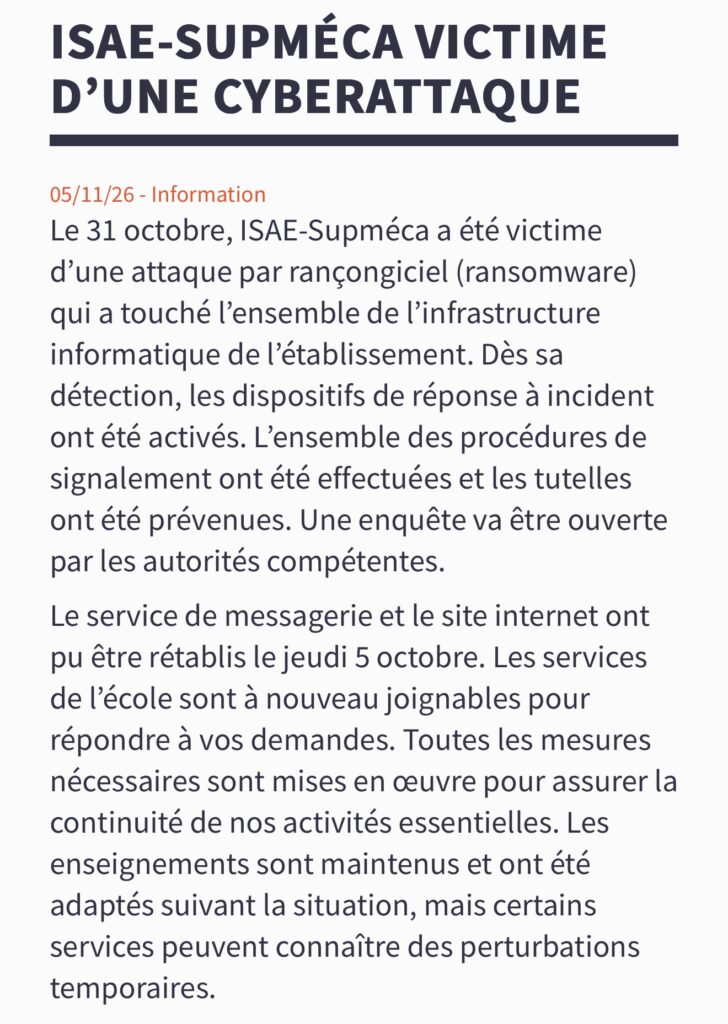
L’école d’ingénieurs ISAE-Supméca a été victime d’une cyberattaque par rançongiciel le 31 octobre 2026, affectant l’ensemble de son infrastructure informatique. Dans une communication officielle publiée le 5 novembre, l’établissement confirme que ses services numériques ont été fortement perturbés. La messagerie et le site internet ont finalement pu être rétablis après plusieurs jours d’interruption. L’attaque a également été revendiquée par un groupe de cybercriminels.
ISAE-Supméca est une grande école publique d’ingénieurs située à Saint-Ouen-sur-Seine, en Seine-Saint-Denis. Fondée en 1948, elle est spécialisée dans la mécanique, la mécatronique et l’ingénierie numérique. Membre du groupe ISAE, elle forme environ 650 élèves ingénieurs et intervient notamment dans les secteurs de l’aéronautique, du spatial, de l’automobile et de l’industrie. L’établissement mène également des activités de recherche scientifique.
Une attaque informatique le 31 octobre qui perturbe toute l’école
Selon ISAE-Supméca, l’attaque a débuté le samedi 31 octobre 2026. Elle repose sur l’utilisation d’un rançongiciel, un logiciel malveillant généralement destiné à chiffrer les systèmes informatiques pour exercer une pression financière sur l’organisation visée.
L’établissement indique que l’intégralité de son infrastructure informatique a été affectée, entraînant des interruptions de services et nécessitant le déclenchement immédiat de ses procédures de réponse à incident.
Une cellule de crise réunissant la direction, la direction générale des services, les responsables informatiques et les services supports a été constituée pour coordonner les opérations.
Une plainte a été déposée dès le lundi 2 novembre, tandis que les autorités de tutelle ont été informées de la situation.
Messagerie et site internet rétablis après cinq jours
Le jeudi 5 novembre, ISAE-Supméca annonce une première étape importante dans la remise en service de ses infrastructures.
La messagerie électronique et le site internet de l’école sont de nouveau opérationnels. L’établissement précise que ses différents services peuvent à nouveau être contactés.
La restauration complète du système informatique n’est cependant pas achevée. Certains outils et services peuvent encore connaître des dysfonctionnements temporaires pendant les opérations de sécurisation et de remise en état.
Les enseignements sont néanmoins maintenus, avec des adaptations destinées à garantir la continuité pédagogique malgré les perturbations informatiques.
L’ANSSI saisie pour identifier les failles exploitées
Face à l’ampleur de l’incident, ISAE-Supméca indique avoir sollicité l’Agence nationale de la sécurité des systèmes d’information (ANSSI) afin d’identifier les vulnérabilités et d’apporter une réponse technique adaptée.
L’établissement confirme également avoir effectué une déclaration auprès de la Commission nationale de l’informatique et des libertés (CNIL).
La méthode utilisée par les attaquants n’a pas été communiquée. Une attaque par rançongiciel peut notamment commencer par le détournement d’identifiants, la compromission d’un accès distant ou l’exploitation d’une vulnérabilité sur un équipement exposé à Internet.
Aucun de ces scénarios n’a cependant été confirmé dans le cas d’ISAE-Supméca. Les investigations devront notamment déterminer comment les cybercriminels sont entrés dans le réseau et ont pu affecter autant de services informatiques.
Un groupe de cybercriminels revendique l’attaque, mais les données volées restent inconnues
ISAE-Supméca confirme que la cyberattaque a fait l’objet d’une revendication par un groupe spécialisé dans les rançongiciels. Le nom de ce groupe n’est toutefois pas précisé dans les informations communiquées par l’établissement.
Les opérations de ce type peuvent s’accompagner d’un vol de données avant leur chiffrement, les attaquants menaçant ensuite de publier les fichiers récupérés pour faire pression sur leur victime.
Dans le cas d’une école d’ingénieurs, une éventuelle exfiltration pourrait notamment concerner des dossiers administratifs, des informations personnelles d’étudiants et de personnels, ou des documents professionnels et scientifiques.
À ce stade, aucun vol de données personnelles ou de documents de recherche n’a été publiquement confirmé par ISAE-Supméca. Le montant d’une éventuelle demande de rançon et les conséquences financières de l’attaque ne sont pas davantage connus.
Une reprise progressive sous surveillance
Au 6 novembre 2026, la cyberattaque est officiellement confirmée, une plainte a été déposée et les premières infrastructures ont été remises en service. Les équipes informatiques poursuivent néanmoins leurs opérations pour restaurer les outils encore indisponibles et garantir la sécurité de l’environnement numérique.
Cette affaire souligne la vulnérabilité des établissements d’enseignement supérieur face aux attaques informatiques. Leur fonctionnement repose sur de nombreux services numériques partagés entre étudiants, enseignants, chercheurs et personnels administratifs.
Une cyberattaque affectant l’ensemble de cette infrastructure peut ainsi perturber simultanément les communications, les activités pédagogiques et les services administratifs. Pour ISAE-Supméca, l’enjeu est désormais de restaurer complètement ses systèmes tout en déterminant l’étendue réelle de la compromission.