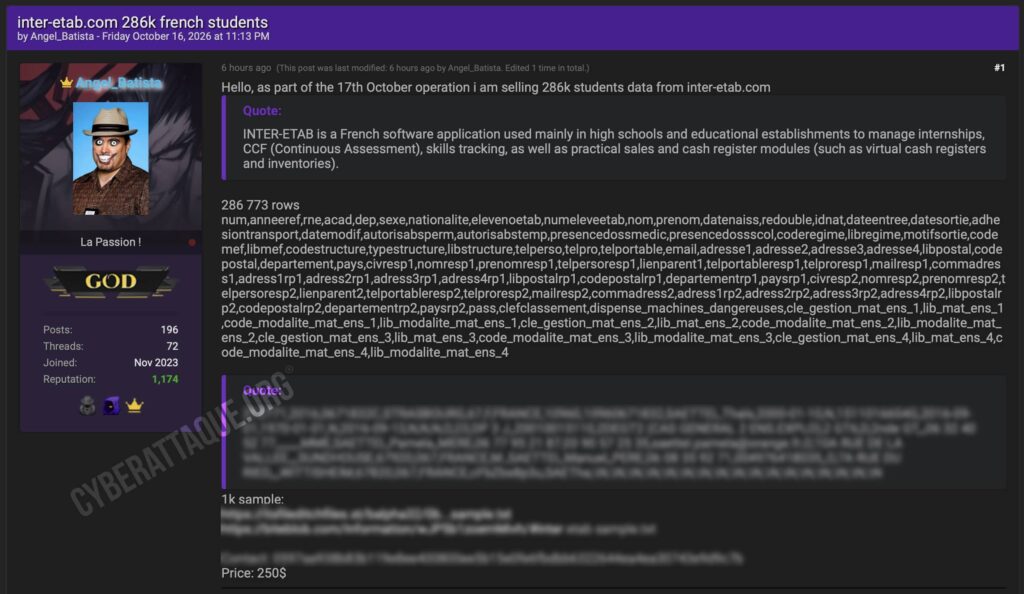
Pour seulement 250 dollars, le hacker Angel_Batista affirme vendre une base contenant 286 773 dossiers d’élèves français provenant d’Inter-Etab, un logiciel utilisé par des établissements scolaires pour gérer notamment les stages, les CCF, les compétences et différentes informations liées à la scolarité.
La revendication a été publiée le 16 octobre 2026, quelques minutes après celle concernant Nomad Education. Mais le contenu est ici très différent : il ne s’agit pas simplement de comptes utilisateurs. Les lignes revendiquées ressemblent à de véritables dossiers administratifs d’élèves, auxquels sont rattachées de nombreuses informations concernant également leurs parents ou responsables légaux.
Cyberattaque.org s’est procuré l’échantillon diffusé par le hacker et a analysé 1 030 fiches. Elles contiennent toutes un nom, un prénom, une date de naissance, un établissement, une formation et différents identifiants scolaires.
La fuite dépasse largement les seules coordonnées des élèves
La structure de la base est particulièrement complète. Chaque ligne peut contenir le nom et prénom de l’élève, son sexe, sa nationalité, sa date de naissance, son numéro d’élève, un identifiant national, son académie, son établissement, son département, sa classe ou sa formation.
S’y ajoutent selon les dossiers des numéros de téléphone, adresses email et adresses postales, mais aussi des informations directement liées à la scolarité : date d’entrée et de sortie, redoublement, régime scolaire, adhésion au transport ou structure pédagogique fréquentée.
L’échantillon permet par exemple de distinguer des élèves externes, internes ou demi-pensionnaires, avec parfois le nombre de jours de demi-pension. Les intitulés précis des formations et des classes sont également conservés.
Les parents sont presque systématiquement présents dans les fiches
C’est probablement l’un des points les plus importants de cette fuite : les 286 773 lignes revendiquées ne concernent potentiellement pas uniquement 286 773 élèves.
Dans l’échantillon analysé, 1 018 des 1 030 dossiers comportent l’identité d’au moins un responsable légal. Pour 865 élèves, deux responsables différents sont renseignés.
Les informations disponibles peuvent comprendre le nom, le prénom et le lien de parenté, mais également les téléphones personnels, portables et professionnels, l’adresse email ainsi que l’adresse postale du responsable.
Dans les 1 030 fiches examinées, 998 disposent d’au moins un numéro de portable appartenant à un responsable, 701 d’au moins une adresse email de responsable et 1 018 d’une adresse postale associée à un parent ou représentant légal.
Une seule ligne peut donc exposer simultanément un élève, sa mère, son père et les différentes coordonnées du foyer.
Neuf établissements et six académies apparaissent dans seulement 1 030 lignes
L’échantillon n’est pas limité à un lycée ou à une région. Cyberattaque.org a identifié 9 identifiants d’établissements distincts répartis dans plusieurs territoires.
Les données analysées font apparaître les académies de Strasbourg, Créteil, Dijon, Toulouse, Grenoble et Lyon, avec des établissements situés notamment dans les départements du Bas-Rhin, de Seine-et-Marne, de l’Yonne, de l’Ariège ou encore de la Haute-Savoie.
Cette dispersion géographique renforce l’hypothèse d’une extraction provenant d’un système central utilisé par plusieurs établissements, plutôt que du piratage isolé d’un lycée.
Une base scolaire très détaillée, mais visiblement ancienne
L’analyse apporte toutefois une nuance importante à la revendication. Les données de l’échantillon ne semblent pas récentes.
Sur les 1 030 lignes étudiées, 1 016 sont rattachées à l’année de référence 2016 et seulement 14 à 2018. Les dernières dates de modification observées vont jusqu’en 2019.
Les dates de naissance relevées dans l’échantillon s’étendent de 1994 à 2003. Une grande partie des personnes étaient donc mineures lorsque ces informations étaient utilisées par leurs établissements, mais sont aujourd’hui adultes.
Ce point est essentiel : la publication de la base en octobre 2026 ne prouve pas qu’Inter-Etab a été compromis récemment. Il pourrait s’agir d’une extraction ancienne récupérée puis remise en circulation plusieurs années plus tard.
Un champ « pass » est rempli dans toutes les fiches analysées
Un autre élément attire particulièrement l’attention. La structure diffusée par Angel_Batista comporte un champ explicitement nommé « pass ».
Dans l’échantillon de 1 030 lignes, ce champ est renseigné pour absolument tous les dossiers. Les valeurs sont différentes d’un élève à l’autre et prennent majoritairement la forme de chaînes de dix caractères.
Cyberattaque.org ne peut cependant pas confirmer à partir du fichier seul qu’il s’agit de mots de passe permettant réellement de se connecter à Inter-Etab. Le champ pourrait également correspondre à une clé utilisée par une ancienne version de l’application ou à un autre mécanisme interne.
Si ces valeurs correspondent effectivement à des mots de passe stockés directement sous cette forme, leur présence constituerait un problème beaucoup plus critique, notamment pour les personnes ayant éventuellement réutilisé le même secret sur d’autres services.
Des indicateurs liés aux dossiers scolaires et médicaux figurent aussi dans la structure
La base prévoit également plusieurs champs plus inhabituels, notamment « presencedossmedic » et « presencedossscol », destinés à indiquer la présence d’un dossier médical ou scolaire.
Dans l’échantillon analysé, Cyberattaque.org n’a toutefois identifié aucun dossier médical marqué comme présent. Il serait donc incorrect d’affirmer que des informations médicales concernant les élèves figurent dans les données actuellement disponibles.
La structure prévoit également un champ consacré à une éventuelle dispense concernant les machines dangereuses, ainsi que plusieurs champs liés aux matières enseignées et à leurs modalités. Ces éléments semblent cependant largement absents de l’échantillon fourni par le hacker.
Une extraction qui ressemble directement aux dossiers administratifs des établissements
Contrairement à de nombreuses fuites composées uniquement de noms et d’emails, la structure observée ressemble ici fortement à une exportation d’un logiciel de gestion scolaire.
Les champs regroupent dans une même ligne les identifiants de l’établissement, les informations administratives de l’élève, son régime scolaire, sa classe, sa formation, ses coordonnées et celles de ses responsables légaux.
La présence simultanée de plusieurs établissements et académies suggère qu’un attaquant pourrait avoir obtenu accès à une base centralisée, une interface d’administration ou un mécanisme permettant d’extraire les dossiers gérés par plusieurs clients d’Inter-Etab.
Angel_Batista ne fournit cependant aucun détail sur le point d’entrée utilisé. Il est donc impossible de déterminer s’il s’agit d’une vulnérabilité de l’application, d’identifiants compromis, d’une mauvaise configuration ou simplement d’une ancienne base récupérée auprès d’un tiers.
Des données idéales pour se faire passer pour un établissement scolaire
Même anciennes, ces informations présentent un risque important. Un fraudeur dispose potentiellement du nom de l’ancien élève, de sa date de naissance, de son lycée, de sa formation et de l’identité complète de ses parents.
Il devient alors beaucoup plus simple de construire un message crédible en se faisant passer pour un établissement, une administration scolaire ou un ancien service lié à la scolarité.
Les coordonnées des parents augmentent encore ce risque. Une tentative de fraude pourrait mentionner directement le nom de leur enfant, son ancien établissement ou sa formation pour demander une mise à jour de dossier, un paiement ou la transmission de documents complémentaires.
Les adresses et téléphones datant de plusieurs années ne sont évidemment pas tous encore valides en 2026. Mais les noms, liens familiaux et dates de naissance sont des informations beaucoup plus durables et peuvent continuer à être exploitées longtemps après leur collecte initiale.
286 773 lignes revendiquées, mais une origine encore à établir
À ce stade, Inter-Etab n’a pas publiquement confirmé cette revendication. Le chiffre de 286 773 lignes reste donc celui annoncé par Angel_Batista et Cyberattaque.org ne dispose pas de la base complète permettant de vérifier ce volume.
L’échantillon de 1 030 lignes permet en revanche de confirmer l’existence de dossiers scolaires particulièrement détaillés provenant de plusieurs établissements français, avec les identités des élèves, leurs parcours scolaires, leurs coordonnées et celles de leurs responsables légaux.
Il révèle surtout un élément important pour comprendre cette affaire : les données semblent dater principalement de 2016. La question est donc désormais de savoir si Inter-Etab vient réellement de subir une intrusion ou si une ancienne extraction de plusieurs centaines de milliers de dossiers scolaires vient simplement de refaire surface huit à dix ans plus tard.