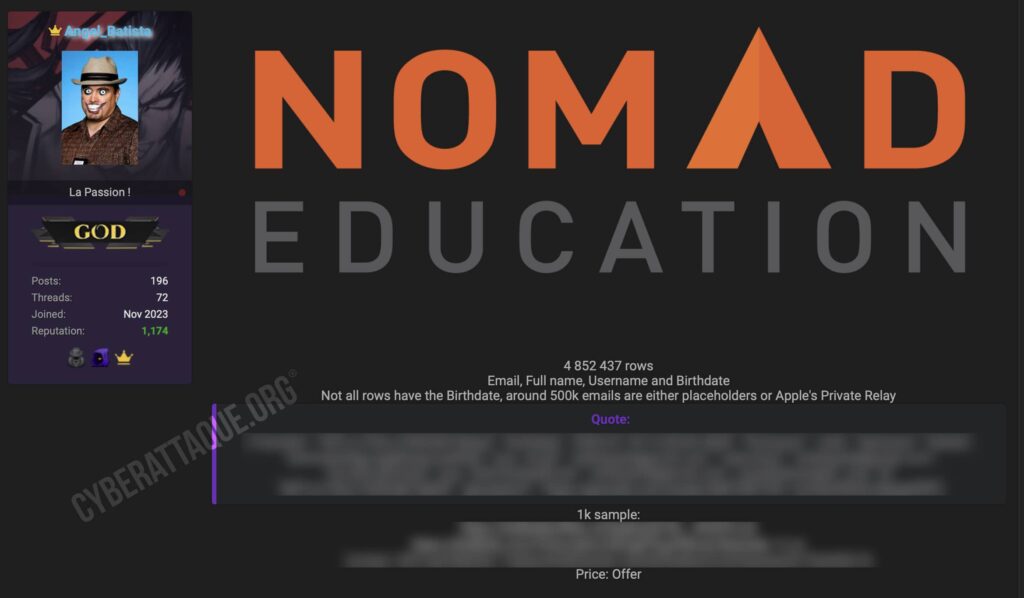
Nomad Education, plateforme française de révision scolaire destinée aux élèves et étudiants, fait l’objet d’une importante revendication de fuite de données. Le hacker Angel_Batista affirme avoir récupéré une base contenant 4 852 437 lignes issues du service et propose désormais les données à la vente.
La revendication a été publiée dans la soirée du 16 octobre 2026. Le pirate affirme inscrire cette publication dans une « opération du 17 octobre » et présente la base comme une extraction des comptes utilisateurs de Nomad Education.
Les données annoncées comprennent notamment les adresses email, noms, prénoms, noms d’utilisateur et dates de naissance. Mais l’échantillon analysé par Cyberattaque.org montre que l’extraction va plus loin : elle contient également des informations techniques liées à l’authentification, aux connexions Google ou Apple et au fonctionnement des comptes familiaux.
1 001 comptes analysés par Cyberattaque.org
Cyberattaque.org s’est procuré l’échantillon de 1 001 lignes diffusé par Angel_Batista. Les données présentent une structure cohérente avec une base utilisée directement par Nomad Education pour gérer ses utilisateurs.
Les 1 001 lignes contiennent toutes une adresse email et un nom d’utilisateur. 1 000 comportent également un prénom, 932 un nom et 869 une date de naissance.
On retrouve également des identifiants internes propres à l’application, des informations indiquant si une adresse email a été vérifiée ou considérée comme valide, ainsi que différents paramètres liés à la création et à l’utilisation du compte.
L’échantillon ne contient en revanche ni adresse postale, ni numéro de téléphone, ni donnée bancaire. Aucun mot de passe en clair ou hash de mot de passe n’apparaît non plus dans les lignes examinées.
Près d’un compte sur trois appartient à un mineur dans l’échantillon
C’est l’un des éléments les plus sensibles de cette revendication. Nomad Education s’adresse directement aux collégiens, lycéens et étudiants, et cela se retrouve très clairement dans les données.
Parmi les 869 profils disposant d’une date de naissance, Cyberattaque.org a identifié 323 personnes encore mineures au 17 octobre 2026.
La base ne concerne d’ailleurs pas seulement des adolescents proches du lycée ou des études supérieures. Dans les 1 001 lignes analysées, 16 profils correspondent à des enfants de moins de 13 ans. L’âge le plus bas observé est de seulement 6 ans.
Il serait cependant incorrect d’extrapoler automatiquement cette proportion aux 4,85 millions de lignes revendiquées. L’échantillon montre en revanche sans ambiguïté que des données permettant d’identifier des enfants figurent dans l’extraction.
Des comptes Google et Apple directement rattachés aux profils
L’échantillon permet également de voir comment une partie des utilisateurs se connectent à Nomad Education.
Sur les 1 001 lignes, 627 contiennent des informations relatives à une authentification externe. Cyberattaque.org a comptabilisé 545 connexions associées à Google et 82 à Apple.
Ces données comprennent des identifiants techniques associés au fournisseur de connexion et, dans certains cas, les informations transmises lors de l’authentification, comme le prénom, le nom ou l’adresse email.
Des utilisateurs d’Apple apparaissent avec des adresses utilisant Private Relay, le mécanisme permettant de masquer son adresse email réelle auprès d’un service. Nous en avons identifié 47 parmi les adresses principales de l’échantillon.
254 fiches contiennent un jeton de connexion
La partie la plus technique de la fuite mérite une attention particulière. 254 des 1 001 profils analysés contiennent un champ intitulé « loginToken », correspondant à un jeton utilisé dans le mécanisme d’authentification de l’application.
L’analyse des informations temporelles contenues dans ces jetons montre que 138 affichent une date d’expiration postérieure au 17 octobre 2026. Certains vont théoriquement jusqu’en 2027.
Cela ne permet toutefois pas d’affirmer qu’ils sont encore utilisables. Un jeton peut être révoqué ou invalidé côté serveur indépendamment de la date d’expiration qu’il contient. Cyberattaque.org ne peut donc pas déterminer à partir du seul fichier si ces éléments permettent encore d’accéder à des comptes.
Leur présence montre néanmoins que l’extraction ne ressemble pas à une simple liste marketing ou à un fichier d’inscrits : des éléments directement issus du fonctionnement technique de l’authentification figurent dans la base.
Des jetons de réinitialisation de mot de passe apparaissent aussi
Cyberattaque.org a également identifié 13 fiches comportant un champ de réinitialisation de mot de passe, accompagné d’une date d’expiration.
La majorité de ces éléments peuvent être anciens ou déjà invalidés. Comme pour les jetons de connexion, leur présence est cependant importante pour comprendre le type de système dont semblent provenir les données.
Une extraction contenant simultanément les identités, les emails, les identifiants internes, les mécanismes de connexion externe et certains jetons techniques pointe vers une base applicative utilisée par le backend du service.
Les 4,85 millions de lignes ne correspondent probablement pas toutes à des personnes uniques
Le chiffre revendiqué par Angel_Batista doit également être interprété avec prudence. Le hacker annonce précisément 4 852 437 lignes, mais cela ne signifie pas nécessairement 4 852 437 utilisateurs uniques.
L’échantillon contient notamment 66 comptes techniques liés au fonctionnement familial de Nomad Education. Ils utilisent des adresses spécifiques en @family.nomadeducation.fr et sont explicitement identifiés dans la base comme des profils familiaux intermédiaires.
Angel_Batista précise lui-même qu’environ 500 000 adresses de la base complète correspondraient soit à des placeholders, soit à des adresses Apple Private Relay.
Le volume de 4,85 millions doit donc être présenté comme un nombre de lignes ou de comptes enregistrés, et non comme un nombre confirmé de personnes distinctes.
La structure évoque une extraction directe de la base utilisateurs
Les données observées donnent plusieurs indices sur l’origine possible de la fuite. Chaque enregistrement est organisé autour d’un identifiant interne et rassemble les informations personnelles avec les paramètres utilisés par l’application pour gérer l’utilisateur.
La présence des connexions Google et Apple, des comptes familiaux, des états de vérification d’email et des jetons d’authentification est difficilement compatible avec une simple base issue d’un formulaire commercial ou d’une newsletter.
Le scénario le plus cohérent serait donc celui d’un accès à une base ou à une interface interne contenant les comptes de Nomad Education. La méthode employée reste en revanche inconnue : rien ne permet actuellement de déterminer si l’origine est une vulnérabilité applicative, une API exposée, un compte compromis ou un accès à une infrastructure technique.
Les élèves constituent une cible idéale pour du phishing
La principale conséquence pour les utilisateurs reste le risque de phishing ciblé. Une personne disposant du nom, du prénom, de l’adresse email, de la date de naissance et sachant que la victime utilise Nomad Education dispose déjà de suffisamment de contexte pour construire un message crédible.
De faux emails pourraient par exemple évoquer un problème de compte, un abonnement, un accès à des contenus pédagogiques, une préparation à un examen ou une vérification de l’adresse email.
La présence de nombreux mineurs rend la situation plus sensible encore. Un enfant ou un adolescent peut être moins habitué à identifier certaines techniques d’hameçonnage, tandis qu’un message faisant référence à une plateforme réellement utilisée dans le cadre scolaire peut sembler particulièrement crédible.
Nomad Education n’a pas confirmé la fuite
À ce stade, Nomad Education n’a pas publiquement confirmé cette revendication de fuite de données.
Le chiffre de 4 852 437 lignes reste donc celui communiqué par Angel_Batista et Cyberattaque.org ne dispose pas de l’intégralité du fichier permettant de vérifier ce volume.
L’échantillon de 1 001 lignes permet néanmoins de confirmer la présence de données attribuées à des comptes Nomad Education, dont de nombreuses dates de naissance de mineurs, ainsi que des informations techniques liées aux connexions Google et Apple, aux comptes familiaux et aux mécanismes d’authentification.
L’enjeu dépasse donc ici la simple exposition de plusieurs millions d’adresses email : l’échantillon ressemble à une extraction beaucoup plus profonde du système de gestion des utilisateurs de la plateforme éducative.