Point Vision informe certains de ses patients d’une violation de données survenue chez un prestataire utilisé pour la gestion et l’organisation des rendez-vous. Les investigations ont confirmé qu’une personne non autorisée a accédé à l’environnement informatique de ce fournisseur et a pu consulter ou télécharger certaines données de patients.
Les informations concernées sont particulièrement sensibles : nom, prénom, date de naissance, coordonnées et numéro de sécurité sociale figurent parmi les données potentiellement exposées. Point Vision indique également ne pas pouvoir exclure que des motifs de rendez-vous et des mots de passe associés aux comptes aient été consultés ou téléchargés.
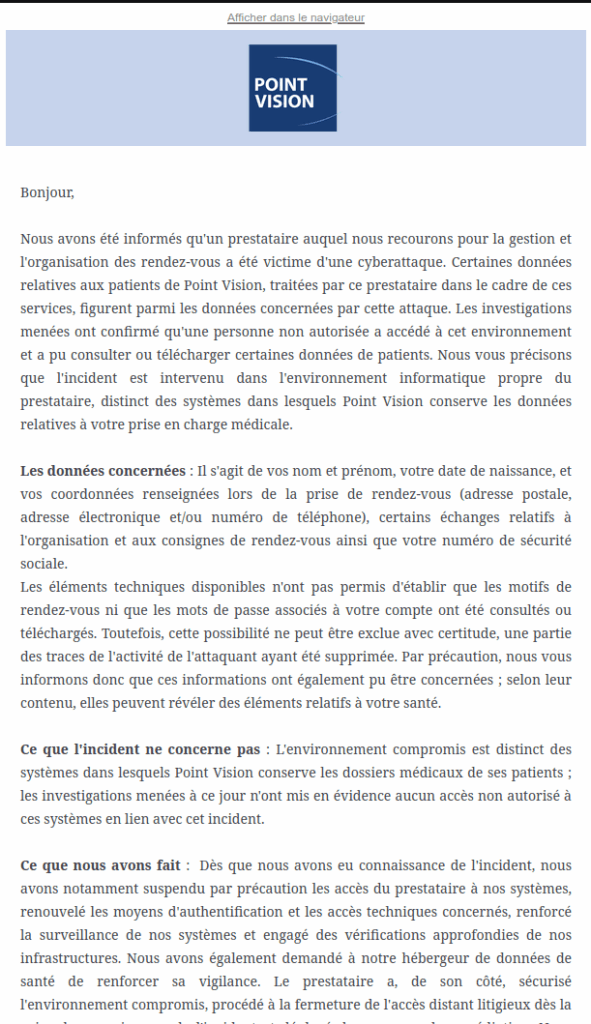
Point Vision touché par l’intermédiaire d’un prestataire
Point Vision est un réseau français de centres spécialisés dans l’ophtalmologie. La prise de rendez-vous et une partie des échanges avec les patients reposent sur différents outils numériques et prestataires externes.
Dans le cas présent, Point Vision précise que l’incident s’est produit dans l’environnement informatique propre d’un prestataire chargé de la gestion et de l’organisation des rendez-vous.
Les systèmes dans lesquels Point Vision conserve directement les données relatives à la prise en charge médicale sont présentés comme distincts de l’environnement compromis.
Un accès non autorisé confirmé chez le prestataire
Point Vision ne parle pas d’une simple tentative d’intrusion. Les investigations menées à la suite de l’incident ont confirmé qu’une personne non autorisée a effectivement accédé à l’environnement du prestataire.
Cet attaquant a pu consulter ou télécharger certaines données relatives aux patients de Point Vision qui étaient traitées dans le cadre de la gestion des rendez-vous.
La méthode utilisée pour obtenir cet accès n’est pas détaillée dans la notification adressée aux patients. Point Vision indique toutefois que le prestataire a depuis sécurisé l’environnement compromis.
Numéros de sécurité sociale dates de naissance et coordonnées exposés
Les données dont l’exposition est confirmée ou considérée comme concernée vont bien au-delà d’une simple adresse e-mail. Point Vision mentionne notamment :
- nom et prénom ;
- date de naissance ;
- adresse postale renseignée lors de la prise de rendez-vous ;
- adresse e-mail ;
- numéro de téléphone ;
- certains échanges relatifs à l’organisation et aux consignes de rendez-vous ;
- numéro de sécurité sociale.
La présence du numéro de sécurité sociale rend cette fuite particulièrement sensible. Contrairement à un mot de passe, ce type d’identifiant ne peut pas simplement être remplacé après une compromission et peut être exploité dans différents scénarios de fraude administrative ou d’usurpation d’identité.
Point Vision ne peut pas exclure l’exposition des motifs de rendez-vous
Un autre point apparaît dans la notification : les investigations techniques n’ont pas permis de déterminer si les motifs des rendez-vous ont également été consultés ou téléchargés par l’attaquant.
Ces informations peuvent révéler indirectement des éléments relatifs à la santé d’une personne. Un intitulé de rendez-vous ou la nature d’une consultation peut en effet fournir des indications sur le suivi médical d’un patient.
Point Vision ne confirme pas leur extraction, mais indique que cette possibilité ne peut pas être exclue avec certitude.
Des mots de passe pourraient également avoir été accessibles
La même incertitude concerne les mots de passe associés aux comptes. Les éléments techniques disponibles n’ont pas permis d’établir qu’ils avaient été consultés ou téléchargés.
Point Vision préfère néanmoins considérer ces informations comme potentiellement concernées par mesure de précaution.
Les patients utilisant le même mot de passe sur plusieurs services ont donc intérêt à le modifier également sur les autres comptes où il aurait été réutilisé.
Une partie des traces de l’attaquant a été supprimée
L’impossibilité de déterminer précisément tout ce qui a été consulté vient notamment d’un élément préoccupant : une partie des traces de l’activité de l’attaquant a été supprimée.
Les journaux techniques sont essentiels lors d’une investigation puisqu’ils permettent de reconstituer les actions réalisées après une intrusion. Lorsque certaines de ces traces disparaissent, il devient beaucoup plus difficile de déterminer avec certitude quels fichiers ou champs ont été consultés et téléchargés.
Cela explique pourquoi Point Vision distingue les données dont l’accès a pu être établi de celles dont l’exposition reste simplement possible.
Les dossiers médicaux de Point Vision ne seraient pas concernés
Point Vision insiste sur une distinction importante : l’environnement compromis chez le prestataire est séparé des systèmes dans lesquels sont conservés les dossiers médicaux des patients.
Selon les investigations réalisées jusqu’à présent, aucun accès non autorisé à ces systèmes médicaux n’a été mis en évidence en lien avec cet incident.
La cyberattaque concerne donc l’environnement utilisé pour la prise et l’organisation des rendez-vous, et non le système contenant directement l’ensemble du dossier médical du patient.
Les accès du prestataire ont été suspendus
Dès qu’il a été informé de l’incident, Point Vision affirme avoir suspendu par précaution les accès du prestataire à ses propres systèmes.
Le groupe indique également avoir renouvelé les moyens d’authentification et les accès techniques concernés, renforcé la surveillance de ses infrastructures et engagé des vérifications approfondies.
Point Vision précise avoir aussi demandé à son hébergeur de données de santé de renforcer sa vigilance pendant la gestion de l’incident.
Un risque élevé d’usurpation et de phishing médical
Le croisement des informations exposées peut permettre de créer des attaques particulièrement crédibles. Un cybercriminel connaissant le nom, la date de naissance, le téléphone, l’adresse et le numéro de sécurité sociale d’une personne dispose déjà d’un ensemble important d’éléments permettant de se faire passer pour elle.
Les échanges liés aux rendez-vous peuvent également être utilisés pour envoyer de faux messages prétendant provenir de Point Vision, d’un centre médical, de l’Assurance Maladie ou d’un autre professionnel de santé.
Le risque serait encore plus important si des motifs de rendez-vous avaient effectivement été récupérés : un attaquant pourrait alors faire référence à un véritable contexte médical pour rendre son message plus convaincant.
Le périmètre exact de la fuite reste encore à préciser
La notification ne précise pas le nombre total de patients concernés ni la date exacte à laquelle l’attaquant a pénétré l’environnement du prestataire.
Les investigations ont néanmoins permis de confirmer un accès non autorisé et la possibilité de consultation ou de téléchargement de certaines données. La suppression d’une partie des traces empêche aujourd’hui Point Vision de déterminer avec certitude l’intégralité des informations auxquelles l’attaquant a eu accès.
L’incident constitue une nouvelle illustration du risque lié aux prestataires numériques du secteur de la santé : même lorsque le dossier médical reste isolé, les outils périphériques de prise de rendez-vous peuvent déjà concentrer suffisamment d’informations pour exposer des données particulièrement sensibles sur les patients.