Les ordonnances et les données personnelles de centaines de milliers de patients pourraient se retrouver entre les mains de cybercriminels. Ce dimanche 1er novembre 2026, le hacker necrozma a annoncé la mise en vente de fichiers attribués à la Grande Pharmacie Bailly, à Paris. Il affirme avoir récupéré une base de plus de 46 000 patients, une sauvegarde concernant plus de 300 000 personnes et de nombreux documents médicaux.
Cyberattaque.org s’est procuré et a analysé un échantillon de 1 065 fiches. Les données contiennent des identités, des adresses personnelles, des numéros de Sécurité sociale, des informations de mutuelle et des dates de naissance. Des mineurs figurent également dans les fichiers.
Située au 108-110 rue Saint-Lazare, dans le 8e arrondissement de Paris, la Grande Pharmacie Bailly est une importante officine parisienne proposant des médicaments, des produits de parapharmacie et des services de santé. L’établissement, dont l’histoire remonte à 1957, accueille une clientèle de particuliers et de patients réguliers.
Des numéros de Sécurité sociale et des dossiers d’enfants dans les fichiers
L’analyse de l’échantillon révèle des informations particulièrement sensibles. Sur les 1 065 enregistrements examinés, Cyberattaque.org a notamment identifié :
- 1 060 combinaisons différentes de noms et prénoms, certaines pouvant correspondre à une même personne ;
- 253 fiches comportant un identifiant de 13 chiffres présenté comme un numéro de Sécurité sociale, soit 211 valeurs distinctes ;
- 264 dates de naissance lisibles ;
- 460 fiches avec une adresse email ;
- 603 fiches comportant un numéro de téléphone au format français ;
- Des adresses postales, des caisses d’Assurance Maladie et des organismes de complémentaire santé.
Parmi les dossiers, 30 fiches correspondent à des personnes mineures au 1er novembre 2026. Certaines permettent de rapprocher plusieurs membres d’une famille grâce à des coordonnées ou des identifiants d’assurance communs.
Les données mentionnent également des dispositifs comme l’Aide médicale de l’État (AME) et la Complémentaire santé solidaire (CSS), ainsi que des organismes de remboursement tels que Viamedis, Almerys ou MGEN.
Une sauvegarde de 300 000 patients et des ordonnances médicales
La revendication de necrozma ne se limite pas à la base principale. Le pirate affirme également posséder une sauvegarde informatique contenant plus de 300 000 dossiers, ainsi que des ordonnances et des documents d’assurance.
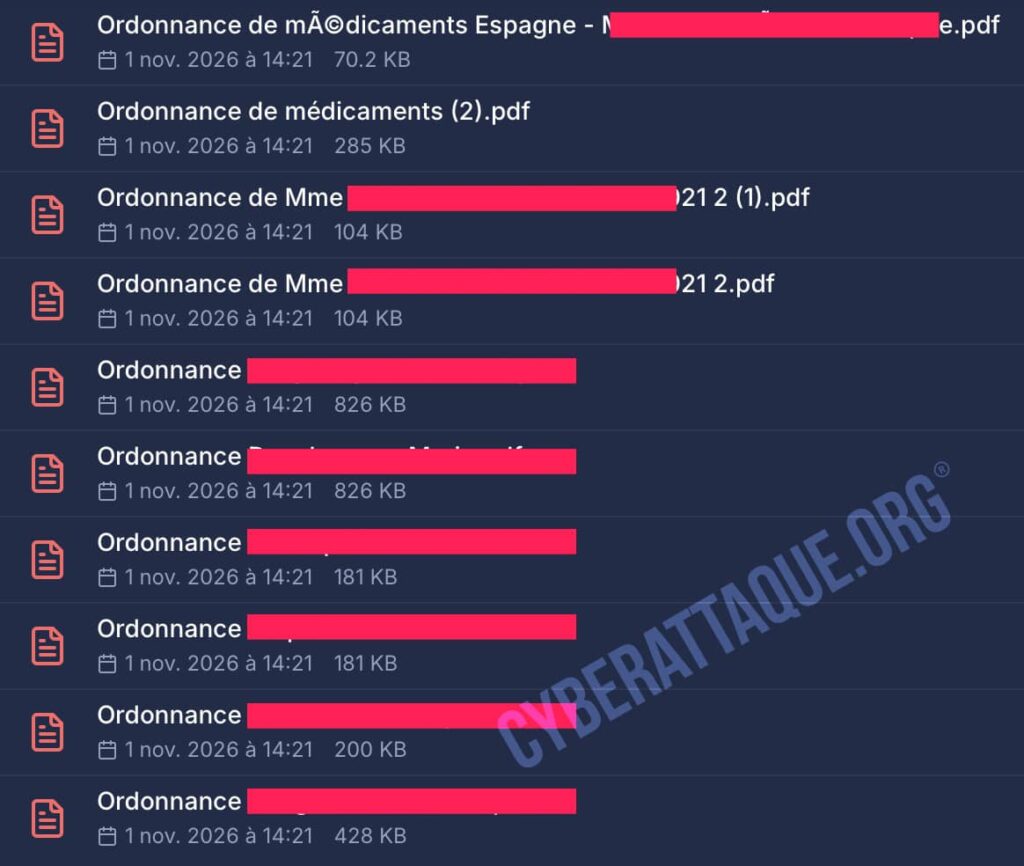
Une capture accompagnant la publication montre plusieurs fichiers PDF portant des intitulés d’ordonnances médicales, parfois associés à des noms de patients ou à des dates anciennes. Certains documents semblent apparaître en double.
Le contenu de ces ordonnances n’a toutefois pas pu être authentifié à partir de cette seule capture. Si leur provenance était confirmée, ces fichiers pourraient révéler des traitements médicamenteux et des informations relevant directement du secret médical.
Le volume réel reste également incertain : les 46 000 dossiers et les 300 000 fiches de sauvegarde pourraient se recouper. Il serait donc prématuré d’additionner ces chiffres pour annoncer un nombre total de patients distincts.
Trois pharmacies françaises visées en moins de 48 heures
Cette publication intervient après deux autres revendications visant des officines françaises le 31 octobre 2026 : la Pharmacie des Congrès à Dijon, avec environ 23 000 patients annoncés, et la Pharmacie de la Cigogne à Strasbourg, avec près de 110 000 personnes revendiquées.
Le pseudonyme necrozma apparaît déjà dans la revendication concernant Dijon. Un compte différent, injecteur, avait publié celle concernant Strasbourg en mentionnant également ce pseudonyme.
Ces rapprochements suggèrent un possible lien entre les publications, sans démontrer une compromission commune. La méthode utilisée pour accéder aux systèmes informatiques des pharmacies n’a pas été précisée.
Des risques importants pour les patients, mais une attaque non confirmée
Les informations présentes dans l’échantillon pourraient faciliter des tentatives d’usurpation d’identité, de fraude à l’Assurance Maladie ou d’hameçonnage ciblé. Un escroc pourrait notamment se faire passer pour une pharmacie ou une mutuelle en utilisant des renseignements personnels pour rendre son message crédible.
Au 1er novembre 2026, aucune confirmation publique de la Grande Pharmacie Bailly concernant cette revendication n’a été identifiée. Le nombre réel de victimes, l’origine des fichiers et la date de leur éventuelle extraction restent inconnus.
L’analyse menée par Cyberattaque.org établit néanmoins la présence d’informations personnelles et administratives particulièrement sensibles dans l’échantillon diffusé. La circulation de données associant identité, couverture médicale et informations familiales représente un risque majeur pour les patients, indépendamment du volume final de la fuite.