Pharmaland, logiciel français de gestion destiné aux pharmacies d’officine, fait l’objet d’une fuite de données revendiquée ce 25 septembre 2026. Le hacker Alduin affirme avoir récupéré puis diffusé près de 6 800 enregistrements concernant des utilisateurs et des pharmacies.
Les fichiers contiennent notamment des identités, adresses e-mail et informations professionnelles, mais aussi, pour certaines pharmacies, des données beaucoup plus sensibles comme des IBAN, BIC, numéros SIRET et FINESS.
Un logiciel au cœur de la gestion des officines
Pharmaland est un logiciel de gestion officinale édité par La Source Informatique. Développé depuis plus de 30 ans, il accompagne les pharmacies dans de nombreuses tâches quotidiennes : ventes, achats, stocks, gestion administrative, tiers payant ou encore différents services liés aux patients.
La fuite dévoilée aujourd’hui ne semble cependant pas correspondre à une extraction des bases opérationnelles des pharmacies utilisant le logiciel. Les fichiers diffusés ressemblent davantage à des données utilisateurs et commerciales détenues par Pharmaland.
Noms et adresses e-mail dans le fichier utilisateurs
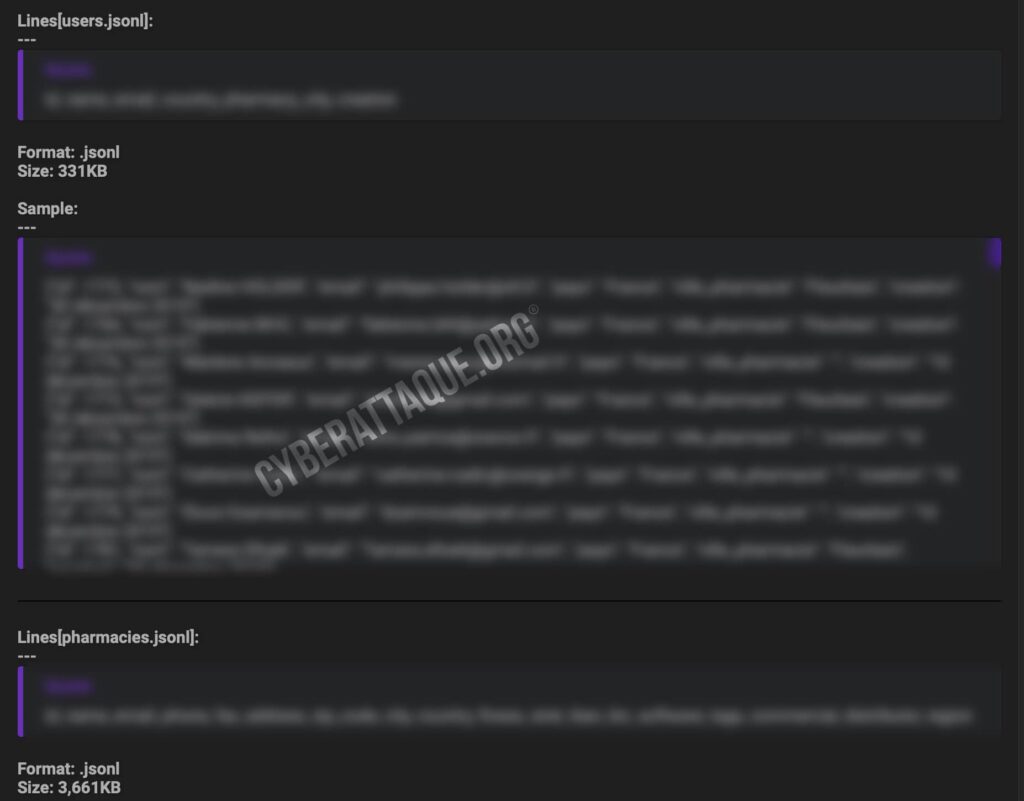
Cyberattaque.org s’est procuré les fichier diffusés. Un premier fichier regroupe des utilisateurs avec notamment leur nom, adresse e-mail, pays, ville associée à la pharmacie et date de création.
Les exemples consultés comportent de nombreux comptes créés en 2019. Certaines adresses semblent appartenir directement à des professionnels de pharmacie, tandis que d’autres utilisent des messageries personnelles.
IBAN SIRET et FINESS dans les fiches pharmacies
Le second fichier est nettement plus détaillé. Les fiches de pharmacies peuvent contenir le nom de l’établissement, son adresse, ses coordonnées téléphoniques, son adresse e-mail, son numéro SIRET, son identifiant FINESS, ainsi que des coordonnées bancaires.
Contrairement à certaines fuites dans lesquelles les coordonnées bancaires sont partiellement masquées, des IBAN complets apparaissent dans les échantillons consultés par Cyberattaque.org. Toutes les pharmacies ne disposent toutefois pas de ces informations renseignées.
Cyberattaque.org ne reproduit volontairement aucun IBAN, numéro d’identification ou autre donnée permettant d’identifier directement les professionnels concernés.
Des informations commerciales très détaillées
La fuite permet également d’en apprendre beaucoup sur la relation commerciale entre Pharmaland et certaines officines. Les fichiers comportent des statuts tels que client ou prospect, le distributeur associé, la région, le logiciel utilisé et différentes informations internes de suivi.
Pour certaines pharmacies, on retrouve même l’historique de propositions commerciales, avec le type de prestation envisagée, les dates, le commercial associé et le statut du devis : en cours, signé, perdu ou clôturé.
Plusieurs entrées consultées font référence à des propositions commerciales réalisées en 2025 et 2026, ce qui montre que la base ne contient pas uniquement d’anciennes données historiques.
Un terrain idéal pour de fausses factures
Le principal risque vient du croisement de ces informations. Un attaquant connaissant le nom d’une pharmacie, son fournisseur informatique, son interlocuteur commercial, ses projets récents et éventuellement ses coordonnées bancaires dispose de suffisamment de contexte pour construire des tentatives de fraude extrêmement crédibles.
De faux changements de RIB, factures, renouvellements de maintenance ou demandes de paiement pourraient notamment cibler les officines en reprenant des informations réellement présentes dans leur relation avec Pharmaland.
Aucune donnée patient visible dans les fichiers diffusés
Le secteur concerné rend l’incident particulièrement sensible, puisque Pharmaland fournit un logiciel permettant notamment aux pharmacies de gérer certaines informations liées à leurs patients. Rien dans les échantillons publiés ne permet toutefois d’affirmer que des données de patients ou des données de santé ont été compromises.
Les éléments actuellement diffusés concernent des utilisateurs, pharmacies et informations commerciales. Il est donc important de ne pas confondre la compromission revendiquée des données de Pharmaland avec une extraction des dossiers gérés localement par les officines.
Une fuite mise en accès libre
Contrairement à de nombreuses revendications récentes proposées à la vente, Alduin affirme ici partager directement les fichiers. La méthode utilisée pour obtenir les données n’est pas précisée dans sa publication.
Le volume exact de personnes et de pharmacies distinctes reste également à établir : le chiffre d’environ 6 800 correspond au volume annoncé par le hacker pour les données publiées et ne doit pas nécessairement être interprété comme autant de pharmacies compromises.