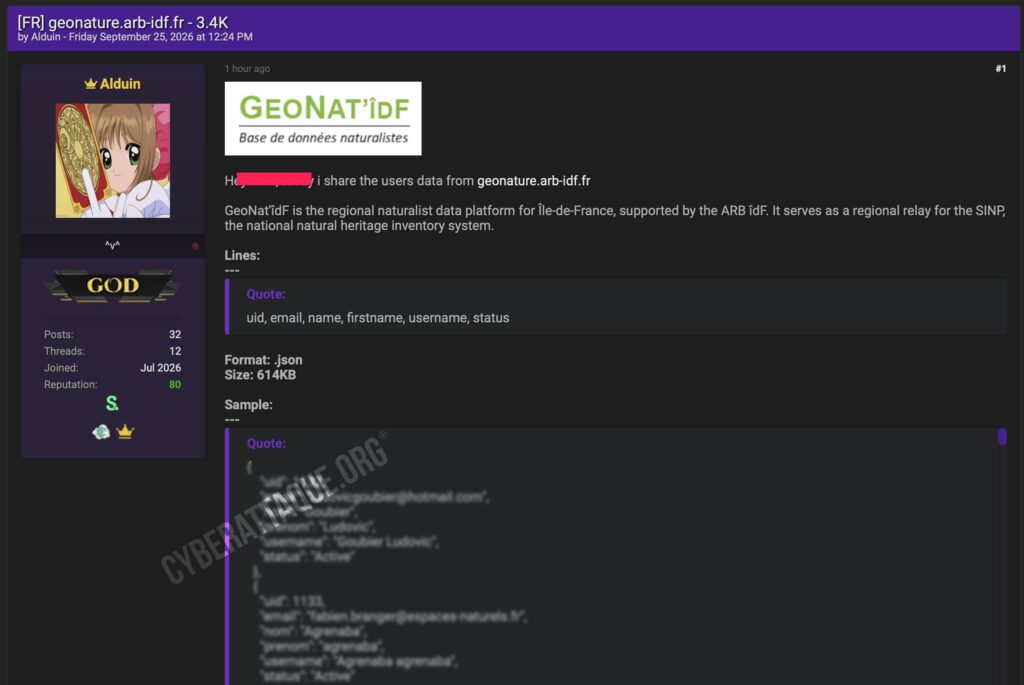
GeoNat’îdF, la plateforme régionale consacrée aux données naturalistes d’Île-de-France, fait l’objet d’une fuite de données revendiquée ce 25 septembre 2026. Le hacker Alduin affirme avoir récupéré et diffusé les informations d’environ 3 400 utilisateurs du service.
Les données comprennent notamment les noms, prénoms, adresses e-mail, noms d’utilisateur et statut des comptes. Les échantillons montrent aussi de nombreuses adresses professionnelles appartenant à des collectivités, organismes publics, associations et entreprises travaillant dans le domaine de l’environnement.
Une plateforme centrale pour les données naturalistes d’Île-de-France
GeoNat’îdF est proposé par l’Agence régionale de la biodiversité en Île-de-France (ARB îdF) et ses partenaires. Il constitue la plateforme régionale du Système d’information de l’inventaire du patrimoine naturel (SINP).
Le service permet aux naturalistes indépendants comme aux structures professionnelles de saisir, transmettre, consulter et exploiter des observations sur la biodiversité francilienne. Il réunit ainsi des utilisateurs issus d’associations naturalistes, de collectivités, de services publics, de bureaux d’études ou encore du monde de la recherche.
Noms adresses e-mail et identifiants de connexion
Cyberattaque.org s’est procuré les fichiers diffusés. Chaque profil peut contenir un identifiant interne, un nom, un prénom, une adresse e-mail, un nom d’utilisateur ainsi que le statut du compte.
Les exemples montrent aussi bien des adresses personnelles que des messageries professionnelles rattachées à des collectivités territoriales, organismes publics ou structures spécialisées dans l’environnement.
Le statut de nombreux comptes apparaît comme actif, ce qui signifie que la fuite ne semble pas uniquement constituée d’une ancienne liste d’utilisateurs désactivés.
Pas de mot de passe ni de données naturalistes dans l’échantillon
Les champs publiés par Alduin ne comportent aucun mot de passe. Il n’est donc pas possible, à partir des seuls éléments diffusés, d’affirmer que les identifiants permettant de se connecter aux comptes GeoNat’îdF ont été compromis.
Aucune observation naturaliste, coordonnée géographique ou localisation d’espèce n’apparaît non plus dans l’échantillon. À ce stade, la fuite documentée concerne donc les comptes utilisateurs et non la base contenant les observations sur la biodiversité.
Des professionnels de l’environnement facilement identifiables
L’intérêt de ces données pour un attaquant vient notamment de la possibilité d’identifier précisément des personnes travaillant sur les questions de biodiversité au sein de collectivités, administrations, associations ou bureaux d’études.
Une campagne de phishing pourrait par exemple usurper l’identité de GeoNat’îdF ou de l’ARB îdF en demandant une prétendue reconnexion, une validation de compte ou le téléchargement d’un document. La connaissance du nom d’utilisateur et de l’adresse professionnelle réelle rendrait ce type de message plus crédible.
Les quelque 3 400 comptes diffusés gratuitement
Contrairement à de nombreuses bases proposées à la vente, Alduin indique ici partager directement les données récupérées. La publication ne précise pas la méthode utilisée pour accéder aux informations.
Le chiffre d’environ 3 400 utilisateurs correspond au volume revendiqué par le hacker. Les échantillons permettent en revanche de confirmer la structure des données diffusées et la présence d’identités et d’adresses e-mail associées à des comptes GeoNat’îdF.