Plurélya, organisme historique de gestion des œuvres sociales des agents de la fonction publique, fait l’objet d’une importante revendication de fuite de données. Le hacker ChimeraZ affirme avoir récupéré une partie de sa base comprenant 965 575 lignes et concernant 150 114 personnes.
Le périmètre annoncé est particulièrement sensible : 60 245 agents et 89 869 enfants apparaîtraient dans les données. Plus de 50 000 enregistrements comporteraient également des informations bancaires partielles. La base, d’un volume de 4,4 Go, est proposée à la vente pour 250 dollars.
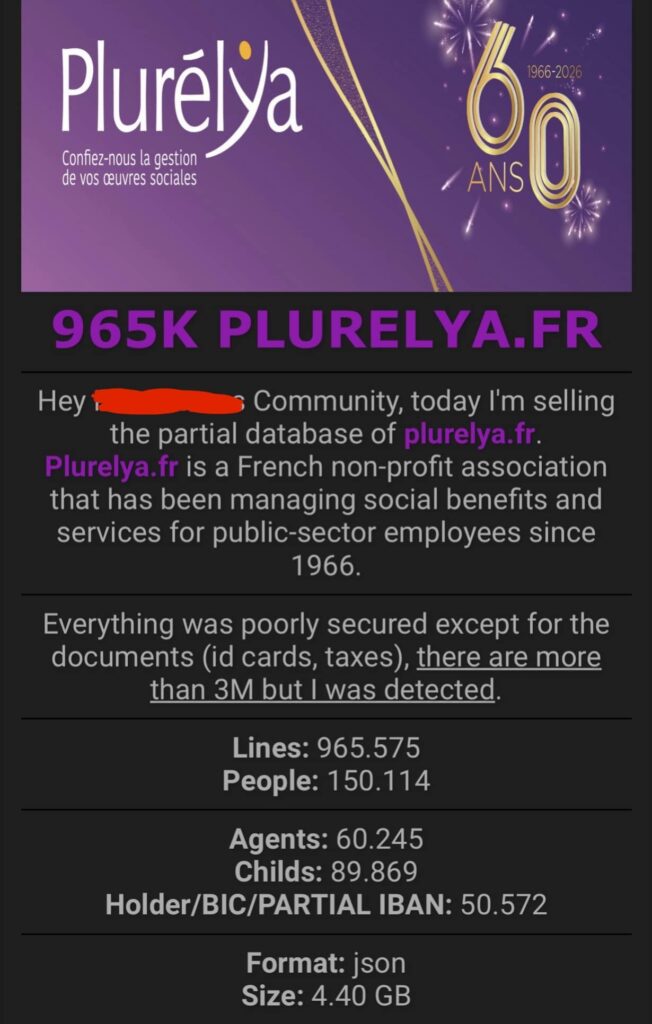
Plurélya accompagne les agents des collectivités depuis 1966
Créée en 1966 et basée à Lille, Plurélya est une association loi 1901 à but non lucratif spécialisée dans la gestion de l’action sociale des personnels des fonctions publiques territoriale et hospitalière. Son objet officiel couvre également les familles des agents.
Les collectivités et autres structures adhérentes peuvent ainsi proposer à leurs agents différentes prestations liées notamment à la famille, la scolarité, aux vacances, aux loisirs, à la culture ou aux événements de la vie. Ce rôle conduit nécessairement Plurélya à traiter des informations bien plus détaillées qu’un simple fichier de contacts.
Adresses, dates de naissance, situation professionnelle et revenus
Cyberattaque.org s’est procuré les éléments diffusés avec la revendication. L’échantillon montre des fiches particulièrement riches regroupant plusieurs catégories de données autour d’un même bénéficiaire.
Parmi les informations observées figurent notamment des noms et prénoms, adresses e-mail, adresses postales, codes postaux, villes, dates de naissance, identifiants internes et informations liées à la situation professionnelle.
Les fichiers comportent également des données relatives au statut de l’agent, comme son régime, sa position, sa catégorie hiérarchique ou certaines dates d’entrée et de sortie. L’échantillon consulté fait notamment apparaître le régime CNRACL, la caisse de retraite des fonctionnaires territoriaux et hospitaliers.
Des informations fiscales apparaissent dans les dossiers
La fuite revendiquée contient également des informations utilisées pour déterminer les droits aux prestations sociales. Dans l’échantillon apparaissent notamment une tranche fiscale, un montant de revenu imposable et des informations liées aux réductions ou barèmes appliqués.
Ce croisement est particulièrement sensible : une même fiche peut permettre de connaître à la fois l’identité d’un agent, son adresse, sa date de naissance, sa situation professionnelle et des éléments relatifs à ses revenus.
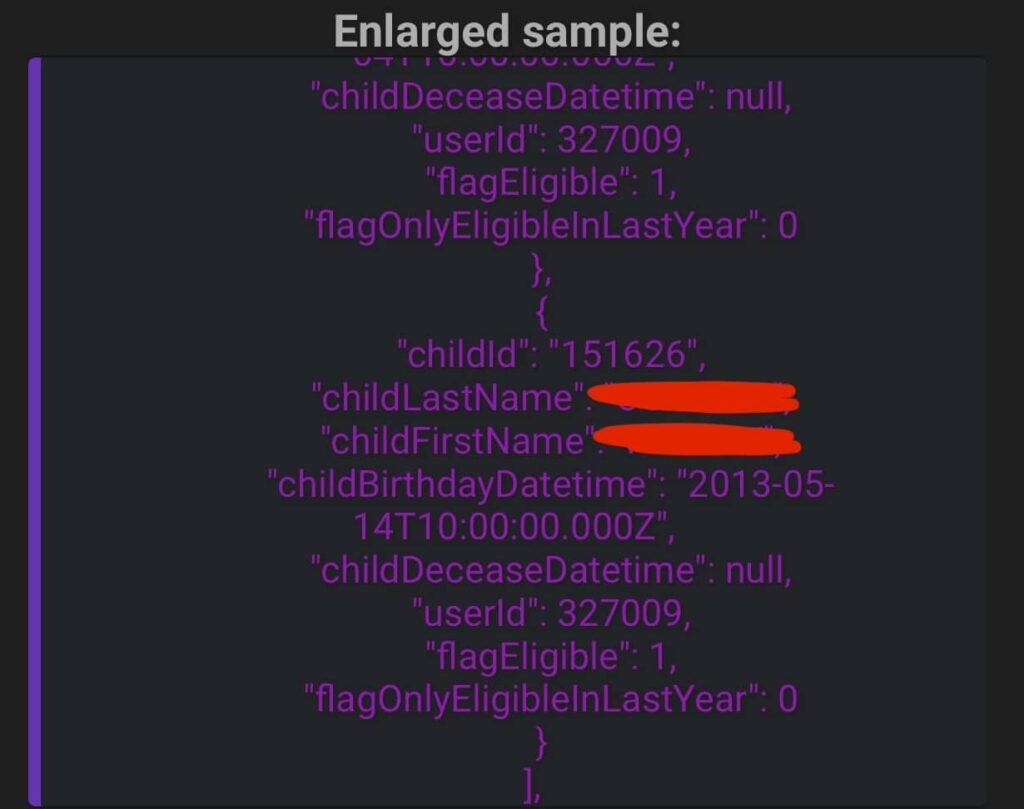
Près de 90 000 enfants revendiqués dans la base
Le hacker affirme surtout avoir récupéré les données de 89 869 enfants rattachés aux bénéficiaires. L’échantillon confirme la présence de fiches enfants comprenant notamment leur nom, prénom et date de naissance, ainsi que leur lien avec le compte de l’agent et leur éligibilité aux prestations.
Une partie de ces enfants sont nécessairement mineurs. La présence de leurs identités et dates de naissance augmente fortement la sensibilité de l’incident, d’autant que ces informations peuvent être directement reliées au dossier de leur parent et à son adresse.
Cyberattaque.org ne reproduit volontairement aucune identité ni aucune information permettant d’identifier les agents ou leurs enfants.
Plus de 50 000 coordonnées bancaires partielles annoncées
ChimeraZ revendique également 50 572 enregistrements bancaires comprenant le nom du titulaire, le BIC et un IBAN partiellement masqué.
L’échantillon consulté confirme ce fonctionnement : le nom du titulaire et le BIC de la banque apparaissent en clair tandis qu’une partie importante de l’IBAN est remplacée par des caractères de masquage. Il ne serait donc pas exact de parler, sur la base de cet échantillon, de 50 000 IBAN complets exposés.
Ces informations restent néanmoins exploitables pour renforcer la crédibilité d’une fraude, notamment lorsqu’elles sont combinées avec l’identité, l’adresse et la connaissance de la relation entre la victime et Plurélya.
Plus de trois millions de documents évoqués mais pas revendiqués comme récupérés
Le hacker apporte par ailleurs une précision importante. Il affirme que l’essentiel de l’environnement était insuffisamment protégé, mais indique avoir rencontré davantage de protections autour des documents justificatifs, citant notamment les pièces d’identité et documents fiscaux.
ChimeraZ évoque l’existence de plus de trois millions de documents, mais explique avoir été détecté avant de poursuivre. En l’état, rien dans sa publication ne permet donc d’affirmer qu’il a effectivement récupéré ces pièces. Elles ne doivent pas être confondues avec les 4,4 Go de données qu’il revendique aujourd’hui.
Une base qui pourrait servir à des fraudes particulièrement crédibles
La valeur de cette fuite réside surtout dans le croisement des informations. Un attaquant pourrait disposer simultanément du nom d’un agent public, de son adresse, de sa date de naissance, de sa situation professionnelle, d’éléments fiscaux, d’informations bancaires partielles et de l’identité de ses enfants.
Ces données pourraient être utilisées pour construire des campagnes de phishing très ciblées en se faisant passer pour Plurélya, une collectivité, une administration ou un organisme social : fausse demande de justificatif, versement d’une prestation, mise à jour bancaire ou dossier concernant un enfant.
Le risque d’usurpation d’identité et de fraude administrative est également plus élevé lorsque plusieurs informations administratives cohérentes sont réunies dans un même dossier.
Une extraction présentée comme partielle
ChimeraZ qualifie lui-même les données mises en vente de base partielle. Les 965 575 lignes ne permettent donc pas de déterminer l’étendue maximale de l’accès obtenu à l’environnement de Plurélya.
À ce stade, les volumes de 150 114 personnes, 60 245 agents, 89 869 enfants et 50 572 coordonnées bancaires partielles correspondent aux statistiques publiées par le hacker. L’échantillon permet en revanche de confirmer la présence de nombreuses catégories de données personnelles, familiales, fiscales et bancaires dans les fichiers diffusés.