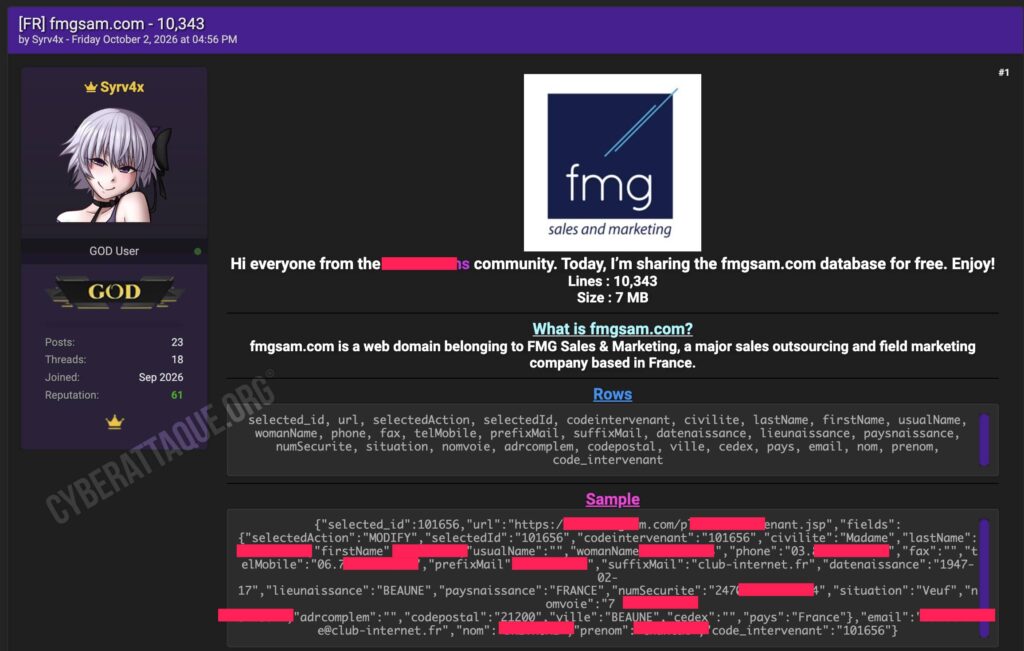
Une base attribuée à FMG Sales & Marketing vient d’être diffusée gratuitement par le hacker Syrv4x. Celui-ci revendique 10 343 fiches contenant des informations particulièrement détaillées sur des personnes enregistrées comme intervenants, dont leur numéro de sécurité sociale.
FMG Sales & Marketing est un groupe français spécialisé dans l’externalisation commerciale et le marketing terrain. La structure du fichier pointe plus précisément vers dmf3.fmgsam.com : toutes les fiches analysées par Cyberattaque.org renvoient vers une interface intitulée « intervenant » hébergée sur ce sous-domaine.
10 342 fiches distinctes dans le fichier diffusé
Cyberattaque.org s’est procuré le fichier diffusé par Syrv4x. Il contient 10 342 enregistrements distincts, soit une fiche de moins que les 10 343 lignes revendiquées par le hacker.
Les données comprennent notamment les noms, prénoms, noms d’usage, dates et lieux de naissance, adresses postales, villes, numéros de téléphone fixe et mobile et adresses email.
La base contient également la situation familiale des personnes concernées, avec des mentions comme célibataire, marié, divorcé, pacsé ou veuf.
Le numéro de sécurité sociale présent dans la grande majorité des profils
Le point le plus préoccupant concerne la présence du numéro de sécurité sociale, ou NIR. Cyberattaque.org a constaté que cette information figure dans l’immense majorité des fiches analysées.
L’association du NIR avec une identité complète, une date et un lieu de naissance, une adresse et un numéro de téléphone constitue un ensemble particulièrement sensible. Contrairement à une adresse email ou à un numéro de téléphone, un numéro de sécurité sociale est un identifiant durable qui ne peut pas simplement être remplacé après une fuite.
Des profils qui couvrent plusieurs générations
Les dates de naissance présentes dans le fichier s’étendent sur plusieurs générations. Les fiches permettent ainsi de reconstituer avec précision l’état civil et les coordonnées de personnes ayant vraisemblablement été enregistrées comme intervenants dans les outils du groupe.
Aucun mot de passe ou numéro de carte bancaire n’apparaît parmi les champs analysés. La présence du numéro de sécurité sociale rend néanmoins cette exposition nettement plus critique qu’une simple fuite de coordonnées professionnelles.
Une extraction provenant d’un outil lié à DMF
Un autre élément ressort de l’analyse : toutes les URL contenues dans le fichier pointent vers dmf3.fmgsam.com et vers une page consacrée aux « intervenants ». Cela suggère que les informations proviennent d’un outil utilisé dans l’environnement de DMF au sein de FMG Sales & Marketing.
Syrv4x ne précise toutefois pas la méthode utilisée pour récupérer la base. Il est donc impossible de déterminer si l’incident résulte d’une vulnérabilité, d’un compte compromis, d’un défaut de contrôle d’accès ou d’un autre scénario.
Un risque important d’usurpation d’identité
La combinaison des données exposées augmente fortement le risque d’usurpation d’identité, de fraude administrative et de phishing ciblé. Un attaquant dispose ici de suffisamment d’informations pour connaître l’identité complète, la naissance, l’adresse, le téléphone et le numéro de sécurité sociale d’une personne.
Ces informations peuvent également être croisées avec d’autres bases déjà en circulation afin de constituer des profils encore plus complets et de rendre certaines tentatives de fraude particulièrement crédibles.
À ce stade, FMG Sales & Marketing n’a pas confirmé publiquement cette exposition ni son origine. Le fichier analysé par Cyberattaque.org est néanmoins cohérent avec la structure et le volume annoncés par Syrv4x.