NaturaBuy, victime d’une cyberattaque détectée le 10 septembre 2026, fait désormais l’objet d’une nouvelle alerte. Le 2 octobre 2026, un cybercriminel utilisant le pseudonyme RedStone a mis en vente une base qu’il présente comme l’annuaire complet des comptes NaturaBuy, avec 1 428 331 utilisateurs uniques.
Le hacker affirme notamment disposer de 1 428 184 adresses postales, de 363 115 pseudonymes associés à des identifiants de comptes ainsi que d’informations concernant plusieurs milliers d’entreprises. Cyberattaque.org a pu analyser l’échantillon de 1 000 lignes diffusé par le vendeur. Celui-ci contient bien des identifiants utilisateurs, des pseudonymes, des adresses postales, des codes postaux, des villes, des pays ainsi que, pour certains comptes professionnels, des noms d’entreprises et des numéros SIRET.
Cette nouvelle revendication intervient quelques semaines après que NaturaBuy a officiellement informé ses utilisateurs avoir été victime d’une cyberattaque ciblée le 10 septembre 2026. L’entreprise avait alors confirmé l’extraction de plusieurs catégories de données personnelles, parmi lesquelles les noms, adresses postales, adresses e-mail, numéros de téléphone ainsi que des identifiants de connexion.
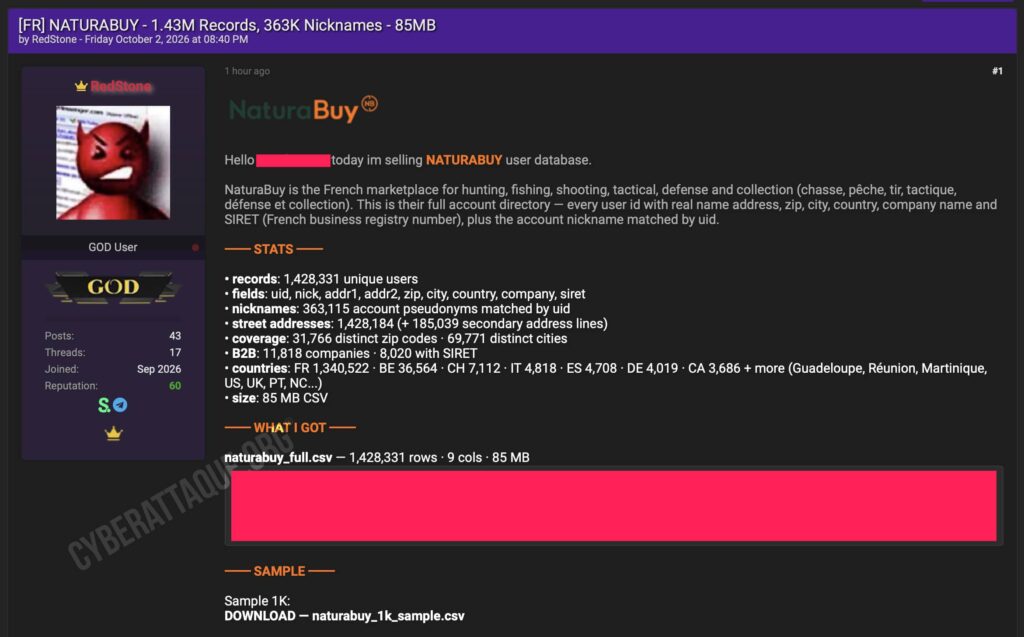
1,43 million de comptes NaturaBuy revendiqués dans une base mise en vente
Dans une publication datée du 2 octobre 2026, RedStone affirme commercialiser un fichier CSV de 85 Mo contenant 1 428 331 identifiants utilisateurs uniques.
Selon les statistiques publiées par le vendeur, la base contiendrait notamment :
- 1 428 331 comptes utilisateurs uniques ;
- 1 428 184 adresses postales principales ;
- 185 039 secondes lignes d’adresse ;
- 363 115 pseudonymes associés à des identifiants utilisateurs ;
- 11 818 noms d’entreprises ;
- 8 020 numéros SIRET ;
- des utilisateurs répartis dans plusieurs dizaines de pays.
Le vendeur affirme que 1 340 522 lignes concernent la France, contre notamment 36 564 pour la Belgique, 7 112 pour la Suisse, 4 818 pour l’Italie ou encore 4 708 pour l’Espagne. Ces volumes sont à ce stade ceux revendiqués par le vendeur et Cyberattaque.org n’a pas eu accès à l’intégralité des 1,43 million de lignes pour les vérifier indépendamment.
Cyberattaque.org a analysé un échantillon de 1 000 comptes
Un échantillon de 1 000 lignes a été publié afin d’appuyer la mise en vente. Cyberattaque.org a pu l’analyser. Il contient 1 000 identifiants utilisateurs distincts ainsi que neuf champs : identifiant utilisateur, pseudonyme, deux lignes d’adresse, code postal, ville, pays, entreprise et numéro SIRET.
Sur ces 1 000 lignes, les 1 000 comportent une adresse postale, une ville et un pays et 998 disposent également d’un pseudonyme. Des informations relatives à des entreprises et des numéros SIRET apparaissent également sur certains comptes.
En revanche, cet échantillon ne contient ni nom et prénom, ni adresse e-mail, ni numéro de téléphone, ni mot de passe. Le vendeur affirme disposer d’un « annuaire complet » et évoque également des identités réelles dans sa présentation, mais ces informations ne figurent pas parmi les neuf colonnes de l’échantillon consulté par Cyberattaque.org.
Cela ne signifie pas nécessairement que ces données n’ont pas été compromises : NaturaBuy avait elle-même confirmé en septembre l’exposition des noms, e-mails et numéros de téléphone. En revanche, il n’est pas possible d’affirmer à partir du seul échantillon que l’ensemble des données annoncées par le vendeur figure dans le fichier aujourd’hui proposé à la vente.
L’origine exacte de cette base reste à établir
La publication intervient moins d’un mois après la cyberattaque reconnue par NaturaBuy et les catégories de données visibles dans l’échantillon sont en partie cohérentes avec celles dont l’extraction avait été confirmée par la plateforme.
Cyberattaque.org ne peut cependant pas déterminer, à ce stade, si les 1,43 million de lignes revendiquées proviennent directement de l’attaque du 10 septembre, ni confirmer que le fichier proposé à la vente correspond à l’intégralité des données dérobées lors de cet incident.
NaturaBuy ciblé par une attaque informatique externe
NaturaBuy est une plateforme française connue notamment dans l’univers de la chasse, du tir, de la pêche et des équipements associés. Elle permet à ses utilisateurs d’acheter et de vendre différents produits, dont certains relevant d’un environnement particulièrement sensible.
Selon le message adressé à ses membres, l’entreprise a détecté le 10 septembre 2026 une cyberattaque informatique externe menée avec des moyens qualifiés de particulièrement sophistiqués.
L’intrusion n’aurait pas été immédiatement repérée par les équipes, mais aurait été détectée grâce au système d’alerte de la plateforme. NaturaBuy indique avoir ensuite mis son site temporairement hors ligne afin de finaliser un audit et de s’assurer qu’aucune vulnérabilité résiduelle ne subsistait.
Noms adresses téléphones et comptes utilisateurs ont été extraits
Malgré l’intervention de NaturaBuy, les attaquants sont parvenus à extraire certaines données d’identification. L’entreprise mentionne notamment :
- nom et prénom ;
- adresse e-mail ;
- adresse postale ;
- numéro de téléphone ;
- identifiant de connexion ;
- mot de passe stocké sous forme chiffrée.
NaturaBuy insiste sur le fait que les mots de passe en clair n’ont pas été exposés. Cela ne supprime toutefois pas totalement le risque, notamment pour les utilisateurs employant un mot de passe faible ou réutilisé sur plusieurs services.
Pas de données bancaires ni de numéros d’armes dans la fuite
La plateforme précise également plusieurs catégories de données qui ne seraient pas concernées par l’incident.
Selon NaturaBuy, les attaquants n’ont pas récupéré de documents d’identité, données bancaires, moyens de paiement, numéros SIA ou numéros d’armes. Aucun détail relatif aux commandes ou aux ventes ne ferait non plus partie des données extraites.
L’échantillon diffusé le 2 octobre ne contient pas non plus de numéro SIA, de numéro d’arme ou d’historique de commande. La présence d’une personne dans cette base ne permet donc pas à elle seule de conclure qu’elle possède une arme.
L’entreprise assure que les informations compromises ne permettent pas, à elles seules, d’effectuer un achat ou une vente au nom d’un utilisateur, qu’il s’agisse d’une arme ou d’un autre produit proposé sur la plateforme.
NaturaBuy va imposer une réinitialisation des mots de passe
Par précaution, les utilisateurs concernés devront réinitialiser leur mot de passe lors de leur prochaine connexion au site de NaturaBuy.
La plateforme précise que cette procédure devra être réalisée uniquement depuis son site. Aucun message demandant directement un nouveau mot de passe ne doit être envoyé par e-mail ou par SMS.
Cette mesure vise notamment à empêcher des cybercriminels de profiter de l’incident pour envoyer de faux messages de réinitialisation et récupérer les nouveaux identifiants des victimes.
La faille utilisée par les attaquants aurait été corrigée
NaturaBuy indique avoir stoppé l’attaque et corrigé la vulnérabilité à l’origine de l’incident. L’entreprise affirme également avoir renforcé la sécurité de l’ensemble de ses systèmes avant de remettre son site en ligne.
La nature exacte de la faille exploitée n’est cependant pas détaillée dans la notification adressée aux utilisateurs. Il n’est donc pas possible à ce stade de déterminer si les attaquants ont exploité une vulnérabilité applicative, compromis un compte ou utilisé un autre point d’entrée.
La CNIL informée et une plainte déposée
L’incident a été notifié à la Commission nationale de l’informatique et des libertés. NaturaBuy indique également avoir déposé plainte auprès des autorités compétentes et leur avoir transmis les éléments disponibles afin de permettre l’ouverture d’investigations.
La plateforme assure qu’elle informera ses utilisateurs en cas d’évolution significative concernant l’incident.
1,4 million d’adresses : un risque qui dépasse le simple phishing
La nouvelle revendication change sensiblement l’évaluation du risque. Si le volume annoncé par le vendeur est confirmé, près de 1,43 million d’adresses physiques associées à des comptes NaturaBuy pourraient aujourd’hui circuler auprès de tiers.
Ces informations peuvent permettre de construire des attaques d’ingénierie sociale particulièrement convaincantes. Un fraudeur disposant d’un pseudonyme, d’une adresse précise et, grâce à d’autres données issues de la cyberattaque, potentiellement d’un nom, d’un téléphone ou d’un e-mail, peut se faire passer pour NaturaBuy ou pour un autre interlocuteur légitime.
La combinaison de ces informations avec d’autres bases déjà en circulation peut également faciliter des tentatives d’usurpation, de ciblage ou de rapprochement entre différentes identités numériques.
NaturaBuy alerte même sur de faux policiers venant récupérer des armes
La plateforme va plus loin dans ses recommandations et attire l’attention des détenteurs d’armes relevant des catégories B, C ou D. NaturaBuy leur demande de faire preuve d’une vigilance particulière face à des personnes qui pourraient les contacter en se faisant passer pour les forces de l’ordre.
L’entreprise évoque notamment le risque de voir des fraudeurs se présenter spontanément au domicile d’un utilisateur afin de prétendre récupérer ses armes ou ses munitions.
NaturaBuy recommande, en cas d’appel ou de visite suspecte, de raccrocher puis de contacter directement les forces de l’ordre en composant le 17.
Une fuite particulièrement sensible malgré l’absence de données sur les armes
Même si aucun numéro d’arme, numéro SIA ou historique de commande n’aurait été compromis, cette fuite reste particulièrement sensible en raison du profil de la plateforme et du nombre d’adresses physiques potentiellement concernées.
Il faut toutefois éviter tout raccourci : NaturaBuy rassemble des utilisateurs intéressés par la chasse, la pêche, le tir, la collection ou différents équipements, et la présence d’un compte dans cette base ne démontre en aucun cas que son titulaire possède une arme.
La mise en circulation d’adresses précises associées à des identifiants NaturaBuy constitue néanmoins une évolution importante du dossier. Cyberattaque.org poursuit ses vérifications afin de déterminer l’origine exacte de cette base et si les 1,43 million de comptes revendiqués correspondent bien aux données dérobées lors de la cyberattaque de septembre.