Une importante exposition de données semble concerner principalement la CGT de l’Aude. Après la découverte d’une vulnérabilité affectant l’environnement de cgt.fr, le collectif LunarisSec affirme avoir obtenu des données personnelles ainsi que des informations normalement non publiques.
De nouveaux éléments permettent désormais de mieux cerner le périmètre de l’incident. Un fichier présenté comme issu de cette compromission contient 76 951 entrées et fait apparaître de très nombreuses références à des structures syndicales de l’Aude, notamment à Narbonne, Carcassonne et leurs alentours.
Les données comprennent notamment des noms, prénoms, adresses postales, numéros de téléphone et adresses e-mail, mais également des informations permettant de rattacher certaines personnes à une union locale, une fédération ou un syndicat.
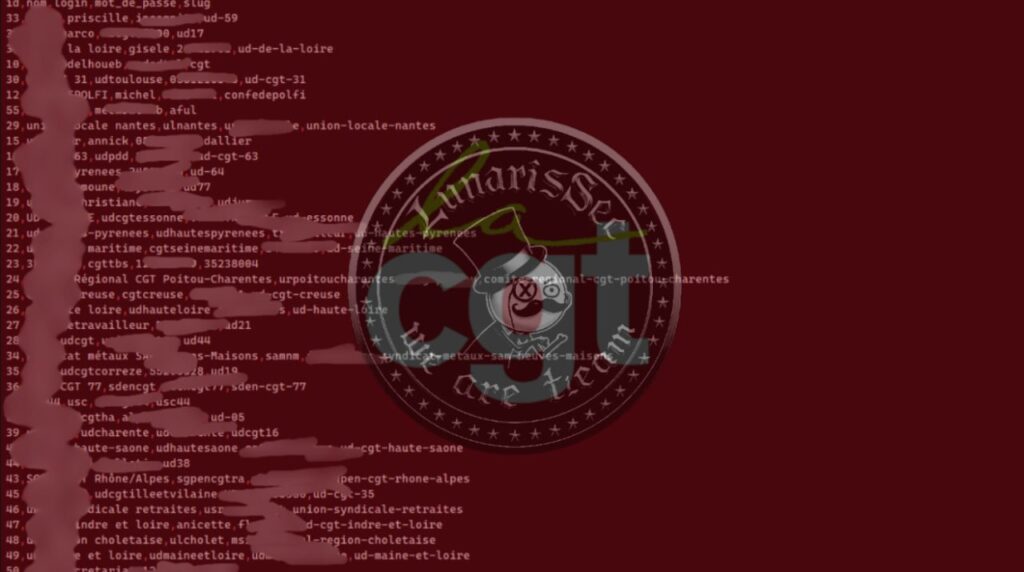
Ces nouveaux éléments viennent compléter ceux précédemment transmis à Cyberattaque.org, qui faisaient également apparaître des noms d’utilisateurs et des mots de passe. LunarisSec affirme que certains de ces identifiants étaient encore fonctionnels et lui auraient permis d’accéder à un espace normalement protégé.
Un fichier de 76 951 entrées qui pointe vers la CGT de l’Aude
Le fichier désormais diffusé est présenté comme comprenant 76 951 lignes correspondant à autant d’entrées. Les informations visibles permettent surtout de préciser l’origine probable d’une grande partie des données.
De nombreuses entrées font référence à des communes de l’Aude et à des structures telles que des unions locales de la CGT à Narbonne, ainsi qu’à différents syndicats rattachés à des secteurs comme la santé, les transports, l’énergie, les services publics, le commerce ou encore les cheminots.
Les données font également apparaître de nombreuses personnes domiciliées à Carcassonne, Narbonne, Lézignan-Corbières, Coursan, Gruissan ou dans d’autres communes du département. Plusieurs références explicites au département de l’Aude apparaissent par ailleurs dans les structures et organisations mentionnées.
Ces éléments laissent donc penser que l’exposition concerne principalement une base liée aux structures de la CGT dans l’Aude, plutôt qu’une base nationale regroupant l’ensemble des adhérents de la CGT en France.
Adresses, téléphones et informations syndicales exposés
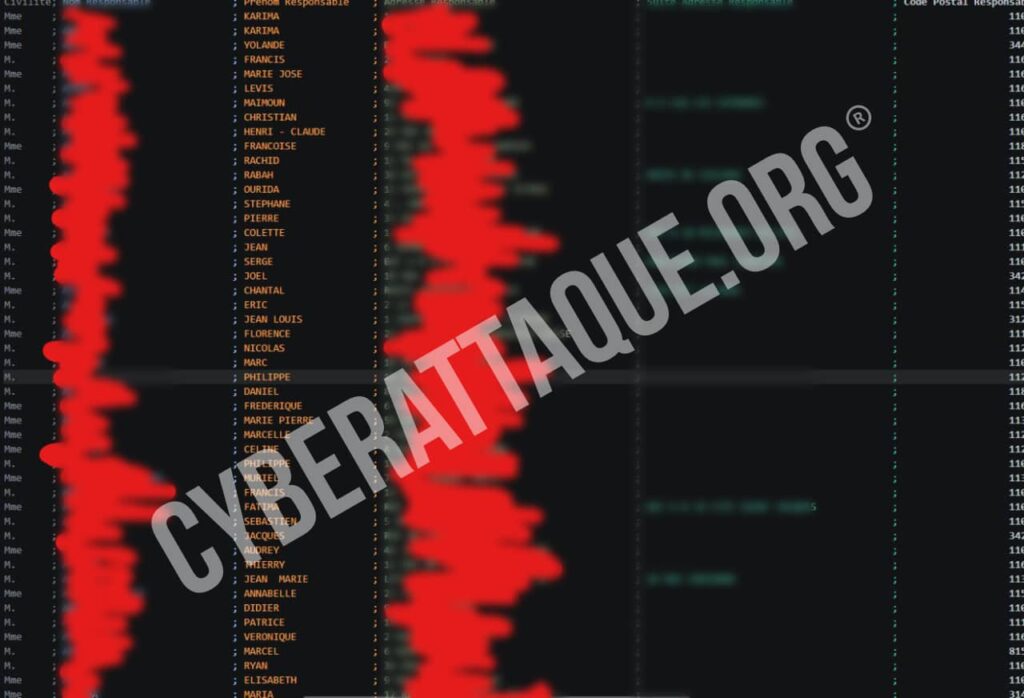
Le niveau de détail des informations présentes dans le fichier est particulièrement sensible. Certaines entrées comportent une civilité, un nom, un prénom, une adresse postale complète, un code postal, une commune ainsi qu’un numéro de téléphone.
Des adresses e-mail personnelles apparaissent également dans certaines fiches. Le fichier est présenté comme comprenant plusieurs milliers d’adresses e-mail et plus de 11 000 numéros de téléphone.
Mais l’exposition va plus loin que de simples coordonnées. Certaines personnes peuvent être associées à une union locale, une fédération ou un syndicat précis. Selon les entrées, le nom d’une organisation ou même d’un employeur peut ainsi apparaître aux côtés des coordonnées de la personne.
Une appartenance syndicale potentiellement identifiable
La nature des données exposées rend cet incident particulièrement sensible. Au-delà des coordonnées personnelles, certaines informations permettent potentiellement de faire le lien entre une personne et son activité syndicale, voire avec une structure CGT déterminée.
Cette combinaison augmente considérablement les risques pour les personnes concernées. Une base associant identité, coordonnées et organisation syndicale peut notamment être exploitée pour mener des campagnes de phishing extrêmement ciblées ou des tentatives d’usurpation d’identité.
Une revendication initiale de plus de 100 000 entrées
Lors de ses premiers échanges avec Cyberattaque.org, LunarisSec avait affirmé disposer de données contenant « nom, prénom, civilité, email, phone, address » et estimait leur volume à « environ 100k ou plus ».
Le fichier aujourd’hui identifié comporte pour sa part 76 951 entrées. Il n’est pas possible à ce stade de déterminer si celui-ci correspond à l’intégralité des informations obtenues ou seulement à une partie des données accessibles lors de la découverte de la vulnérabilité.
Cyberattaque.org distingue donc les deux éléments : plus de 100 000 entrées constituent le volume revendiqué par LunarisSec, tandis que le fichier actuellement identifié et attribué à cette exposition contient près de 77 000 entrées.
Des identifiants et mots de passe également découverts
Les données personnelles ne constituent qu’une partie des informations découvertes. Des éléments précédemment transmis à Cyberattaque.org montrent également la présence de noms d’utilisateurs et de mots de passe associés à différentes structures de la CGT.
LunarisSec affirme avoir testé certains de ces identifiants et avoir réussi à se connecter à un espace normalement protégé.
Le collectif affirme à Cyberattaque.org : « nous avons trouvé des mots de passe et noms d’utilisateurs exposés et puis nous avons pu accéder ».
Si cet accès est confirmé, cela signifierait qu’au moins certains des identifiants présents dans les données étaient toujours actifs au moment de leur découverte. La portée exacte de cet accès dépend toutefois des droits associés aux comptes concernés.
Une vulnérabilité revendiquée sur cgt.fr
LunarisSec affirme avoir obtenu ces informations après avoir identifié une vulnérabilité affectant l’environnement de cgt.fr. Le collectif évoque notamment la récupération d’informations personnelles et de données d’authentification.
Cyberattaque.org ne détaille volontairement pas la méthode technique susceptible d’avoir permis cet accès. Il n’est pas possible à ce stade de déterminer précisément l’étendue maximale des ressources accessibles ni le nombre total de données ayant pu être consultées.
Un risque important de phishing ciblé
L’association de noms, coordonnées personnelles, numéros de téléphone et informations relatives à des structures syndicales pourrait permettre de construire des tentatives de phishing particulièrement crédibles.
Un attaquant pourrait par exemple se faire passer pour une union locale, un responsable syndical, une fédération ou une organisation liée à la CGT, tout en utilisant des informations réelles concernant sa cible pour rendre son message plus convaincant.
L’exposition de mots de passe ajoute un risque supplémentaire, notamment lorsque ceux-ci sont réutilisés sur plusieurs services. Un identifiant compromis peut alors servir à tenter des connexions sur d’autres plateformes.
La CGT n’a pas encore confirmé l’incident
À ce stade, la CGT n’a pas confirmé publiquement cette exposition ni le nombre de personnes concernées.
Les nouveaux éléments consultés montrent toutefois qu’un fichier de 76 951 entrées est désormais associé à l’incident et que son contenu semble concerner très majoritairement des structures de la CGT dans l’Aude.
Cyberattaque.org a également pu constater la présence de plusieurs catégories de données annoncées par LunarisSec. Le volume total de plus de 100 000 entrées ainsi que l’étendue exacte des accès obtenus restent en revanche, à ce stade, fondés sur les déclarations du collectif.