La Fédération francophone de Gymnastique en Belgique confirme avoir été victime d’une cyberattaque ayant entraîné l’extraction de données personnelles. Le 17 septembre 2026, la fédération a indiqué que des personnes non autorisées avaient accédé à une partie de son environnement informatique et en avaient extrait certaines données.
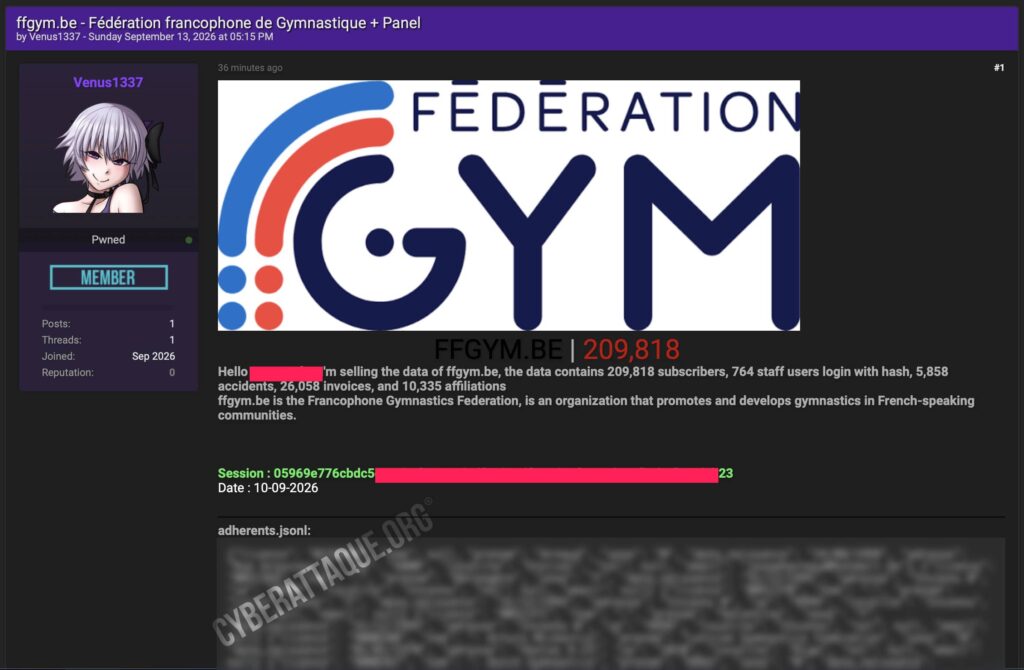
L’incident a été constaté par la FfG le 14 septembre 2026. De son côté, un acteur utilisant le pseudonyme Venus1337 affirme avoir compromis son environnement dès le 10 septembre et propose à la vente plusieurs ensembles de données, accompagnés selon lui d’un accès à un panel d’administration.
La fédération confirme que des données d’adhérents et de clubs ont été consultées ou extraites. Selon les informations communiquées à la presse, la fuite concerne près de 200 000 personnes. Le pirate avance de son côté des volumes plus précis : 209 818 adhérents, 5 858 dossiers d’accidents, 26 058 factures, 10 335 affiliations ainsi que 764 comptes utilisateurs.
Une fédération qui centralise les données des clubs et gymnastes francophones
La Fédération francophone de Gymnastique organise et développe la pratique de la gymnastique au sein de la communauté francophone de Belgique. Son environnement centralise naturellement des informations provenant des licenciés, des clubs, des responsables et des différentes activités fédérales.
Cette centralisation explique la diversité des données désormais confirmées par la fédération : identité et coordonnées des adhérents, historique des affiliations, informations liées aux formations et brevets de juges ainsi que certaines données relatives aux déclarations d’accidents.
Près de 200 000 personnes concernées
Cyberattaque.org s’est procuré les échantillons diffusés avec l’annonce. Le fichier consacré aux adhérents contient des informations permettant d’identifier directement les licenciés, avec notamment :
- numéro de licence ;
- nom et prénom ;
- sexe et date de naissance ;
- adresse postale ;
- code postal et localité ;
- numéro de téléphone lorsqu’il est renseigné ;
- adresse e-mail lorsqu’elle est renseignée.
La FfG confirme officiellement que les noms, prénoms, adresses postales, adresses électroniques, numéros de téléphone, dates de naissance et genres figurent parmi les catégories de données qui ont pu être consultées ou extraites.
Les exemples diffusés montrent que la base ne concerne pas uniquement des adultes. Plusieurs dates de naissance observées correspondent à des enfants et adolescents, ce qui rend l’exposition d’adresses postales et de coordonnées particulièrement sensible.
Les clubs de rattachement également exposés
La fédération confirme également que des informations relatives aux affiliations et à leur historique ont été concernées par l’incident.
Dans les échantillons obtenus par Cyberattaque.org, un fichier consacré aux affiliations associe directement les licenciés à leur club de gymnastique. Il contient notamment le numéro de licence, l’identité, le sexe, la nationalité, l’adresse, le pays ainsi que le numéro et le nom du club.
La combinaison de ces informations permet donc de savoir non seulement où réside un licencié, mais également dans quel club il pratique. Pour les mineurs, ce rapprochement entre identité, domicile et structure sportive fréquentée accroît encore la sensibilité de la fuite.
Des informations relatives aux accidents également extraites
La présence de données liées aux accidents est elle aussi désormais confirmée par la Fédération francophone de Gymnastique. La FfG précise toutefois que seules la date de l’accident et le numéro de dossier sont concernés, et non le contenu de la déclaration d’accident elle-même.
Venus1337 affirme disposer de 5 858 enregistrements liés à des accidents. Les échantillons obtenus par Cyberattaque.org montrent des références permettant d’associer ces dossiers à des licenciés et à leur activité au sein de la fédération.
Les fichiers consultés ne contiennent pas, dans les exemples fournis, de description médicale des blessures. Ils permettent néanmoins d’établir l’existence d’un dossier d’accident à une date précise, information qui peut devenir particulièrement sensible lorsqu’elle est rapprochée des données d’identité et d’affiliation également exposées.
Des dossiers encore enregistrés en 2026
Les données ne proviennent pas uniquement d’anciennes archives. Les échantillons comportent des dossiers d’accidents créés jusqu’en juin 2026, soit quelques mois seulement avant la cyberattaque.
La base couvre également plusieurs années précédentes, avec des événements remontant notamment à 2018, 2019, 2020 ou 2023. La profondeur historique complète de l’ensemble reste à déterminer précisément.
764 comptes d’accès avec leurs hachages revendiqués
Venus1337 affirme également avoir récupéré 764 comptes utilisateurs liés à l’environnement de la fédération. Cette partie de la fuite n’est pas mentionnée dans la communication publiée par la FfG.
Les échantillons obtenus par Cyberattaque.org montrent toutefois des comptes associés à différents clubs avec un nom d’utilisateur, un statut actif et une valeur correspondant au hachage du mot de passe.
Cyberattaque.org ne reproduit volontairement aucun identifiant de connexion ni aucune valeur permettant de cibler directement un compte. L’algorithme utilisé pour protéger ces mots de passe n’est pas confirmé dans les éléments communiqués.
L’exposition de hachages peut néanmoins présenter un risque lorsque les mots de passe utilisés sont faibles ou anciens. Un attaquant peut tenter de retrouver certaines valeurs hors ligne, puis vérifier si les mêmes identifiants ont été réutilisés sur d’autres services.
Plus de 26 000 factures également revendiquées
Le pirate affirme également détenir 26 058 factures. La fédération ne mentionne pas cette catégorie de données dans sa communication officielle.
Les exemples obtenus par Cyberattaque.org contiennent néanmoins des références de documents, l’objet de la facturation, le numéro et le nom du client, ainsi que les montants facturés, payés et restant éventuellement dus.
Ces documents peuvent concerner aussi bien des particuliers que des clubs et différents événements fédéraux : cotisations, stages, activités sportives ou autres prestations.
Un accès au panel toujours proposé par le pirate
L’annonce ne se limite pas aux données. Venus1337 affirme également vendre un accès à un « panel » lié à la Fédération francophone de Gymnastique.
Cette partie de la revendication n’est pas confirmée par la fédération. Aucun élément suffisamment détaillé ne permet non plus de déterminer la nature exacte de cet accès, son niveau de privilèges ou s’il est toujours fonctionnel.
La FfG indique cependant avoir neutralisé la voie utilisée par les attaquants, sécurisé les accès concernés et renforcé la surveillance de ses systèmes après la découverte de l’incident.
Une base idéale pour du phishing contre les clubs et les familles
Le croisement des informations augmente considérablement les risques. Un attaquant peut connaître le nom d’un licencié, sa date de naissance, son adresse, son numéro de licence et son club, puis utiliser ces éléments pour construire une communication extrêmement crédible.
Des messages frauduleux pourraient par exemple évoquer une cotisation, un renouvellement de licence, une facture, un stage ou un dossier d’accident réellement associé à la personne ciblée.
Les responsables de clubs peuvent également être visés avec de faux messages administratifs provenant prétendument de la fédération. L’exposition des comptes utilisateurs et des clubs auxquels ils sont rattachés facilite particulièrement ce type d’ingénierie sociale ciblée.
Les mineurs constituent le point le plus sensible
La présence de nombreux jeunes licenciés change la nature du risque. Les données permettent potentiellement d’associer un enfant à une adresse précise et à son club sportif, parfois avec une date de naissance complète.
Ces informations ne doivent donc pas être considérées comme une simple liste marketing. Elles peuvent être utilisées pour des tentatives de fraude visant les parents, des usurpations d’identité ou des messages prétendant provenir du club fréquenté par l’enfant.
La cyberattaque et l’extraction des données sont confirmées
Il n’existe désormais plus de doute sur la réalité de l’incident. La Fédération francophone de Gymnastique confirme qu’une partie de son environnement informatique a été compromise et que des données ont été extraites. Elle a également notifié l’incident à l’Autorité de protection des données belge.
La fédération confirme notamment l’exposition de données d’identité, coordonnées, dates de naissance, informations d’affiliation et informations liées aux déclarations d’accidents. Les échantillons obtenus par Cyberattaque.org sont cohérents avec ces différentes catégories.
Les volumes détaillés avancés par Venus1337, 209 818 adhérents, 5 858 dossiers d’accidents, 26 058 factures, 10 335 affiliations et 764 comptes utilisateurs, n’ont en revanche pas tous été confirmés individuellement par la FfG. La fédération évoque auprès de la presse une fuite concernant près de 200 000 personnes.
Restent également à préciser l’origine technique exacte de la compromission, la période complète couverte par les données ainsi que la réalité et l’état actuel de l’accès au panel revendiqué par le pirate.