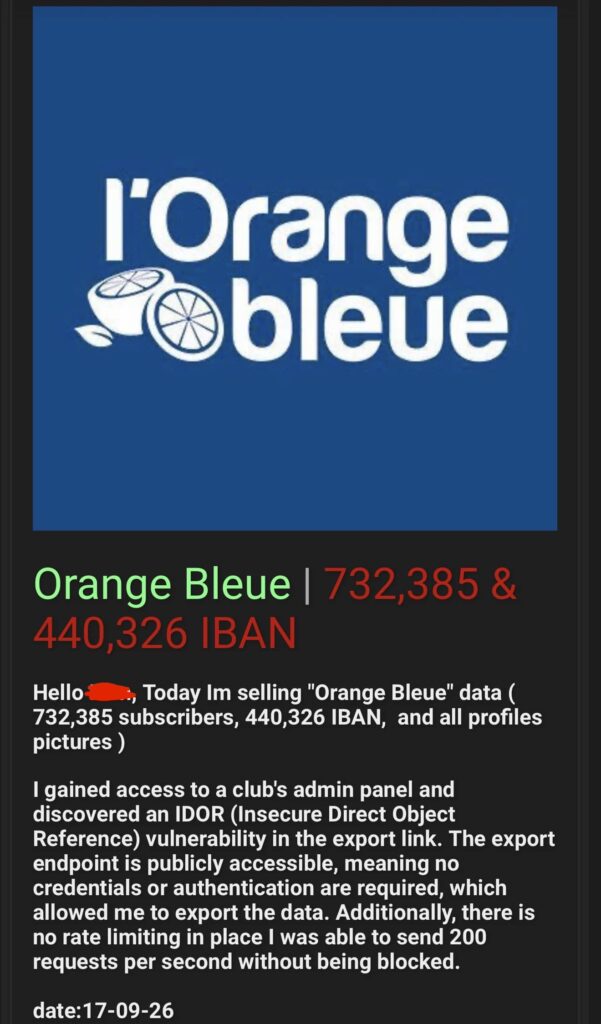
L’Orange bleue fait l’objet d’une importante revendication de fuite de données. Le hacker Venus1337 affirme avoir récupéré les informations de 732 385 adhérents, dont 440 326 IBAN, ainsi qu’un ensemble de photos de profil utilisées par les clubs.
Les données présentées sont particulièrement détaillées : identité, date de naissance, adresse, téléphone, e-mail, coordonnées bancaires, abonnement, échéance et date du dernier passage dans la salle. La base complète est désormais proposée à la vente.
L’Orange bleue au cœur d’une fuite particulièrement sensible
L’Orange bleue est un réseau français de salles de sport et de fitness présent dans de nombreuses villes. Les informations diffusées semblent provenir d’un outil utilisé pour gérer les adhérents, leurs abonnements et certains éléments liés aux prélèvements.
La revendication a été publiée le 17 septembre 2026 par Venus1337, qui affirme avoir extrait les données après avoir obtenu un accès à l’administration d’un club.
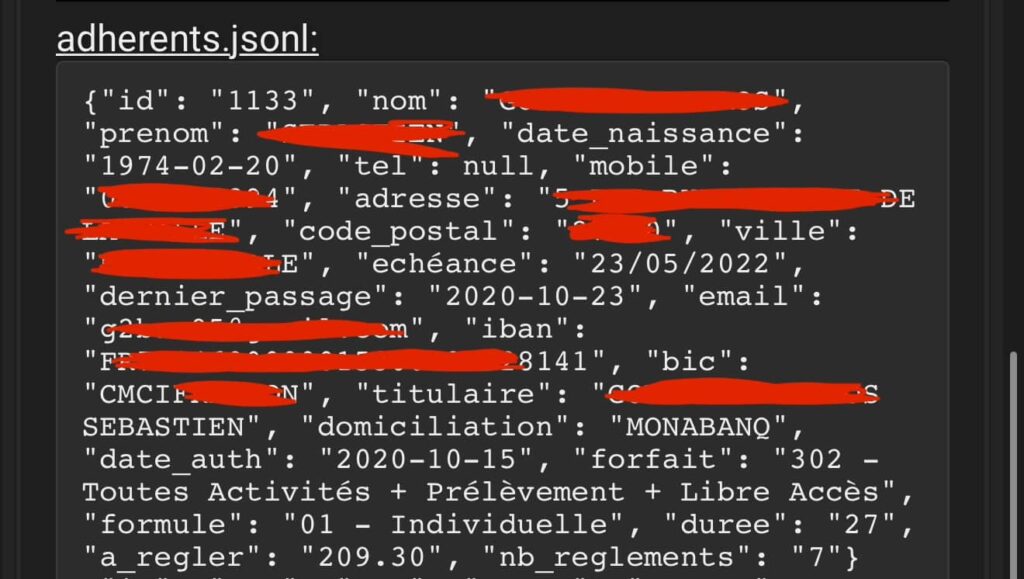
440 326 IBAN revendiqués avec l’identité de leurs titulaires
L’élément le plus préoccupant concerne les données bancaires. Le hacker revendique précisément 440 326 IBAN dans l’ensemble récupéré.
Les exemples diffusés montrent que les coordonnées bancaires ne sont pas isolées. Elles peuvent être associées au nom du titulaire, au BIC, à l’établissement bancaire et à une date d’autorisation, ainsi qu’aux coordonnées personnelles de l’adhérent.
Les champs observés comprennent notamment :
- nom et prénom ;
- date de naissance ;
- adresse postale ;
- téléphone mobile ;
- adresse e-mail ;
- IBAN et BIC ;
- nom du titulaire du compte et banque ;
- date d’autorisation de prélèvement ;
- formule et durée de l’abonnement ;
- échéance ;
- date du dernier passage dans le club ;
- montant restant éventuellement à régler et nombre de règlements.
Des photos d’adhérents également récupérées
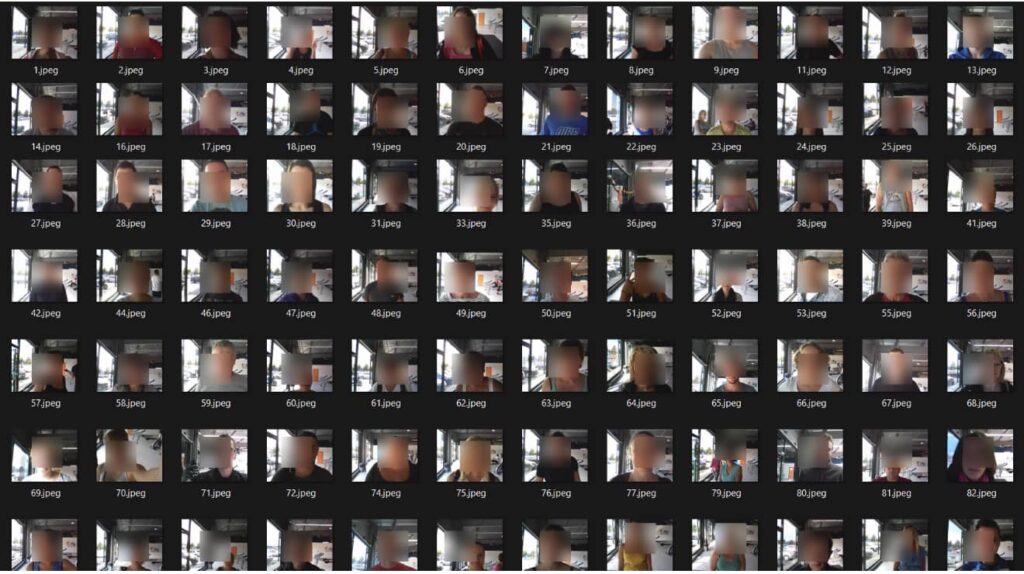
La fuite ne se limite pas à une base de données. Venus1337 affirme également avoir récupéré les photos de profil des adhérents.
Cyberattaque.org a pu examiner un aperçu de ces fichiers. Celui-ci montre de nombreuses photographies individuelles de membres, principalement des portraits réalisés dans un environnement correspondant à une salle de sport. Nous ne reproduisons pas ces visages afin de protéger l’identité des personnes concernées.
La présence de ces images aux côtés d’informations d’identité et bancaires augmente fortement la sensibilité de l’ensemble. Une photographie peut notamment faciliter des tentatives d’usurpation d’identité ou de fraude nécessitant une vérification visuelle.
Le hacker décrit une faille IDOR dans les exports
Venus1337 fournit cette fois des détails sur la manière dont il affirme avoir procédé. Selon son récit, il aurait d’abord obtenu un accès au panneau d’administration d’un club, avant de découvrir une vulnérabilité de type IDOR dans une fonction d’export.
Une faille IDOR, pour Insecure Direct Object Reference, apparaît lorsqu’une application permet d’accéder à une ressource en manipulant directement son identifiant sans vérifier correctement si l’utilisateur est autorisé à la consulter.
Dans le scénario revendiqué ici, le problème serait encore plus sérieux : l’endpoint permettant de générer ou récupérer les exports aurait été accessible publiquement sans authentification.
Aucune limitation n’aurait bloqué l’extraction automatisée
Le hacker affirme également que le mécanisme ne disposait d’aucune limitation de débit efficace. Il dit avoir pu envoyer jusqu’à 200 requêtes par seconde sans être bloqué.
Si ce scénario est confirmé, la combinaison d’un défaut de contrôle d’accès et de l’absence de limitation des requêtes aurait rendu possible une extraction automatisée à grande échelle, bien au-delà des seules informations visibles depuis le compte initialement compromis.
Ces éléments techniques proviennent toutefois du récit de Venus1337 et devront être confrontés aux conclusions de L’Orange bleue.
Les fichiers contiennent aussi l’historique de fréquentation
Un champ attire également l’attention : « dernier_passage ». Les exemples publiés comportent une date correspondant au dernier passage enregistré de l’adhérent dans la salle.
Cette information va au-delà d’une simple base commerciale. Elle peut révéler qu’une personne fréquentait encore ou non un établissement à une période donnée et constitue donc une donnée liée à ses habitudes de déplacement et de fréquentation.
Associée à l’adresse du domicile, au club et à l’identité complète, cette information enrichit encore le profil disponible sur chaque personne.
732 385 fiches mais pas forcément autant de clients actuels
Venus1337 annonce 732 385 adhérents. Les exemples montrent cependant des données remontant à plusieurs années, avec des échéances et derniers passages datant parfois de 2019 ou 2020.
Le chiffre doit donc plutôt être compris comme le nombre de fiches revendiquées dans l’export. Il peut inclure d’anciens membres dont l’abonnement est terminé depuis longtemps et ne correspond pas nécessairement au nombre actuel d’adhérents du réseau.
Des arnaques bancaires particulièrement crédibles deviennent possibles
La combinaison des données exposées ouvre la voie à des campagnes de fraude très personnalisées. Un attaquant peut connaître simultanément le nom, le téléphone, l’adresse, la banque, l’IBAN et la formule d’abonnement d’une victime.
Il devient alors beaucoup plus simple de se faire passer pour L’Orange bleue ou pour un établissement bancaire en évoquant un prélèvement rejeté, une modification d’IBAN, une régularisation ou un renouvellement d’abonnement.
Le risque ne vient pas du seul IBAN : c’est son association avec autant d’informations personnelles exactes qui rend l’ensemble particulièrement exploitable pour l’ingénierie sociale et l’usurpation d’identité.
Un export potentiellement bien plus large qu’un seul club
Le récit du hacker soulève enfin une question importante sur le cloisonnement des données. Venus1337 affirme être parti de l’administration d’un club, mais revendique ensuite plusieurs centaines de milliers de dossiers.
Si cette version se vérifie, cela pourrait signifier qu’un compte ou une fonction accessible depuis un établissement permettait d’interroger des données dépassant largement son propre périmètre. C’est précisément le type de problème que les contrôles d’autorisation sont censés empêcher.
La base complète est proposée à la vente
Venus1337 propose désormais l’ensemble des données à la vente. Les volumes de 732 385 fiches et 440 326 IBAN sont ceux annoncés par le hacker et restent à confirmer indépendamment.
Les éléments déjà diffusés démontrent néanmoins la présence de données personnelles, bancaires et d’abonnement particulièrement détaillées, ainsi que de nombreuses photographies d’adhérents.
L’Orange bleue devra désormais préciser le nombre réel de personnes concernées, la période couverte par les fichiers et surtout déterminer si le scénario décrit par Venus1337 correspond bien à une faille d’autorisation permettant d’exporter massivement les données du réseau.