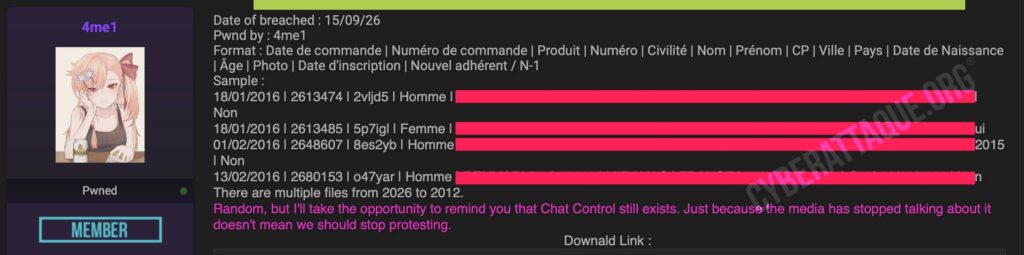
CarteDePeche.fr fait une nouvelle fois l’objet d’une publication de données. Le hacker 4me1 affirme avoir récupéré plusieurs fichiers contenant des informations sur des titulaires de cartes de pêche, avec un historique qui s’étendrait de 2012 à 2026 avec près d’un millier de personnes.
Les données diffusées permettent notamment d’identifier des pêcheurs issus de l’AAPPMA de la Basse Vallée de l’Arc avec leur nom, prénom, date de naissance, ville, code postal, numéro et date de commande. Certains enregistrements indiquent également si une photo est associée au profil, la date d’inscription et si la personne était déjà adhérente l’année précédente.
CarteDePeche.fr centralise les adhésions des pêcheurs français
CarteDePeche.fr est la plateforme officielle utilisée pour acheter et renouveler les cartes permettant de pratiquer la pêche de loisir en eau douce en France. Elle centralise les adhésions aux associations agréées de pêche, comme celles de l’AAPPMA de la Basse Vallée de l’Arc.
Cette fonction implique naturellement la conservation d’informations permettant d’identifier les titulaires et d’établir leur carte. La fuite publiée le 15 septembre 2026 semble justement provenir de données relatives aux commandes et aux adhésions enregistrées sur la plateforme.
Des fichiers qui couvriraient quatorze années
4me1 affirme disposer de plusieurs fichiers couvrant les années 2012 à 2026. La fuite ne correspondrait donc pas uniquement à un export récent mais à un historique particulièrement important de commandes de cartes de pêche.
Les exemples diffusés publiquement comportent notamment des commandes enregistrées en 2016, avec des profils dont l’inscription remontait parfois à 2014 ou 2015.
À ce stade, aucun chiffre global fiable n’est communiqué concernant le nombre de personnes distinctes présentes dans l’ensemble des fichiers. Il serait donc prématuré d’évaluer le nombre total de pêcheurs concernés à partir des seuls extraits publiés.
Identités dates de naissance et historique des commandes exposés
Cyberattaque.org s’est procuré les échantillons diffusés. La structure des fichiers associe chaque commande à plusieurs informations concernant son titulaire :
- date et numéro de commande ;
- produit ou type de carte associé ;
- civilité, nom et prénom ;
- code postal et ville ;
- pays ;
- date de naissance et âge ;
- information indiquant si une photo est associée au dossier ;
- date d’inscription ;
- indication sur le statut de nouvel adhérent ou d’adhérent déjà présent l’année précédente.
Les échantillons publiés ne montrent pas directement d’adresse e-mail, de téléphone ou d’adresse postale complète dans ce nouvel ensemble. Ils permettent néanmoins d’identifier précisément de nombreuses personnes grâce au croisement du nom, de la date de naissance, de la commune et de l’historique d’adhésion.
Ce n’est surtout pas la première fuite de CarteDePeche.fr
Cette nouvelle publication intervient alors que CarteDePeche.fr a déjà été concerné à plusieurs reprises par des extractions de données.
Cyberattaque.org avait notamment documenté récemment une fuite concernant des adhérents de CarteDePeche.fr, dont des mineurs. Les fichiers diffusés à cette occasion contenaient déjà des identités, dates de naissance, adresses, coordonnées et numéros d’adhérent.
Cette précédente publication concernait également des informations sur des AAPPMA et des revendeurs habilités à distribuer les cartes de pêche. Le hacker à l’origine de cette fuite évoquait lui-même une autre exposition antérieure des données de la plateforme.
Une succession de fuites qui devient difficile à ignorer
La répétition de ces publications interroge désormais. En quelques semaines, plusieurs acteurs différents ont affirmé avoir récupéré des données provenant de CarteDePeche.fr, avec des ensembles et des périodes qui ne semblent pas totalement identiques.
Il reste impossible de déterminer si les différentes fuites proviennent d’un même point d’accès toujours exploitable, d’extractions réalisées à des périodes différentes ou simplement de données récupérées précédemment puis republiées par d’autres acteurs.
Mais face à des fichiers qui s’étendent désormais jusqu’en 2026, la question de l’origine et de la répétition de ces accès devient centrale. Il faudra notamment déterminer si une vulnérabilité ou un mécanisme d’extraction déjà utilisé lors des précédents incidents a réellement été identifié et corrigé.
Des données anciennes qui restent exploitables
Le fait qu’une partie des fichiers remonte à 2012 ne signifie pas que ces informations sont devenues inutiles. Un nom, une date de naissance et parfois une commune de résidence restent des éléments particulièrement intéressants pour identifier une personne et enrichir d’autres bases déjà disponibles.
Les données les plus récentes présentent naturellement un risque supplémentaire puisqu’elles peuvent refléter des informations encore actuelles concernant les adhérents et leurs commandes.
Phishing et usurpation parmi les principaux risques
Comme lors de la précédente fuite, les données peuvent servir à préparer des campagnes de phishing ciblé. Un fraudeur connaissant l’identité, la date de naissance, la ville et le fait qu’une personne achète régulièrement une carte de pêche peut construire un message crédible autour d’un renouvellement ou d’un problème d’adhésion.
Les informations peuvent également être croisées avec les coordonnées issues de la précédente fuite ou d’autres bases en circulation. Cette combinaison permet alors de reconstituer un profil beaucoup plus détaillé d’un adhérent.
L’origine de cette nouvelle extraction reste inconnue
4me1 ne précise pas comment il aurait obtenu ces données. Aucune vulnérabilité, compromission de compte ou autre méthode d’accès n’est détaillée avec la publication.
À ce stade, il n’est donc pas possible de confirmer que la plateforme a subi une nouvelle intrusion le 15 septembre plutôt qu’une publication de données extraites auparavant. La présence annoncée de fichiers allant jusqu’en 2026 montre néanmoins que l’ensemble ne se limite pas à de très anciennes archives.
Après plusieurs épisodes successifs, la priorité est désormais de comprendre pourquoi les données de CarteDePeche.fr continuent d’apparaître dans les publications de différents hackers et si ces incidents partagent ou non une origine commune.