EduGroupe, un organisme français spécialisé notamment dans les formations en cybersécurité, est visé par une importante fuite de données concernant ses apprenants, formateurs et entreprises clientes. Le 10 novembre 2026, le hacker ChimeraZ a annoncé la diffusion de 93 415 enregistrements et de près de 42 000 adresses email. Cyberattaque.org s’est procuré les fichiers et a confirmé la présence de dizaines de milliers de fiches d’apprenants, de résultats d’évaluations et de 1 532 comptes utilisateurs contenant des empreintes de mots de passe.
Créé en 2007, EduGroupe est un organisme français de formation professionnelle implanté à Paris, notamment à proximité de la porte Maillot. Il accompagne les entreprises dans le développement des compétences informatiques, la cybersécurité, l’intelligence artificielle, le cloud et le management. Certifié Qualiopi, il revendique plus de 10 000 apprenants formés chaque année et un réseau de plus de 500 consultants-formateurs. L’entreprise indique avoir réalisé 13 millions d’euros de chiffre d’affaires en 2025.
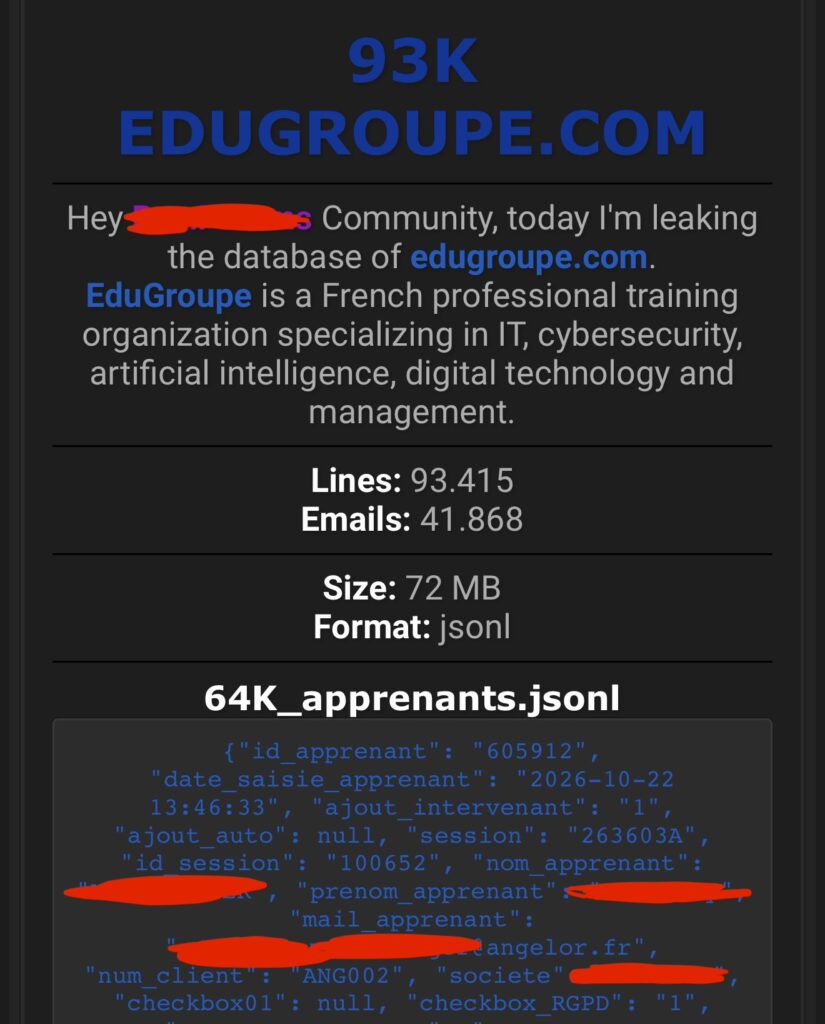
ChimeraZ annonce la diffusion de 93 415 enregistrements
Dans une publication datée du 10 novembre 2026 à 19 h 29, ChimeraZ affirme avoir récupéré une base de données attribuée au domaine edugroupe.com.
Le hacker annonce 93 415 lignes, 41 868 adresses email et environ 72 Mo de données, répartis dans plusieurs fichiers au format JSONL.
Cyberattaque.org a pu examiner une copie de l’archive. Malgré une partie finale incomplète, 92 657 enregistrements ont été récupérés et analysés, permettant de vérifier la nature des informations présentes.
Les fichiers exploitables comprennent :
- 63 578 fiches d’apprenants ;
- 14 447 sessions de formation ;
- 11 642 fiches de sociétés ;
- 1 532 comptes utilisateurs ;
- 1 458 fiches d’intervenants et formateurs.
L’analyse a également permis d’identifier 40 527 adresses email distinctes dans les enregistrements récupérés. Ce total reste inférieur aux 41 868 adresses revendiquées par ChimeraZ, dont le décompte complet n’a pas été vérifié.
Les 63 578 fiches d’apprenants ne correspondent pas nécessairement à autant de personnes différentes, un même professionnel pouvant participer à plusieurs formations.
Des identités, entreprises et évaluations de formation dans les fichiers
Le fichier consacré aux apprenants contient des informations particulièrement détaillées sur leur parcours de formation.
Parmi les catégories de données observées figurent :
- Noms et prénoms des apprenants ;
- Adresses email professionnelles ;
- Noms des entreprises et références clients ;
- Fonctions professionnelles occupées par certains participants ;
- Identifiants et références des sessions de formation ;
- Notes et résultats d’évaluation ;
- Informations relatives au consentement RGPD et dates associées ;
- Clés et jetons techniques liés aux enregistrements.
L’analyse montre que 52 196 fiches comportent une valeur de note associée à une session. Plus de 11 800 enregistrements contiennent également des évaluations détaillées portant notamment sur le contenu du stage, l’intervenant, l’acquisition des compétences et le bilan général de la formation.
Ces informations pourraient permettre de relier certains salariés à leurs formations et de connaître des éléments d’évaluation concernant les sessions auxquelles ils ont participé.
Les enregistrements comportent également des informations administratives sur la conservation des données personnelles et les consentements recueillis auprès des apprenants.
1 532 empreintes de mots de passe retrouvées dans les comptes utilisateurs
L’un des éléments les plus sensibles concerne le fichier des comptes utilisateurs de la plateforme.
Cyberattaque.org a identifié 1 532 comptes comportant chacun un identifiant de connexion et une empreinte de mot de passe.
Les empreintes observées sont constituées de 40 caractères hexadécimaux, un format compatible avec l’algorithme SHA-1. Cette correspondance ne permet toutefois pas d’établir à elle seule l’algorithme exact ou les protections complémentaires éventuellement utilisées.
Parmi ces comptes, 1 493 sont marqués comme actifs dans les fichiers. Les enregistrements contiennent également des informations sur les rôles, les autorisations et les fonctions des utilisateurs.
Aucun mot de passe en clair n’a été identifié dans ce fichier. Si les empreintes correspondent à des mots de passe protégés par SHA-1 sans mécanisme supplémentaire adapté, elles pourraient néanmoins être exposées à des tentatives de récupération par force brute ou dictionnaire.
Il n’est pas établi que ces identifiants permettent encore d’accéder aux applications concernées ni que les mots de passe d’origine ont été retrouvés.
Des clés et des jetons associés aux dossiers des apprenants
Un autre élément attire l’attention dans les fichiers analysés. Les 63 578 fiches d’apprenants comprennent chacune des champs contenant une clé de huit caractères et un jeton de cinq caractères.
Ces valeurs semblent liées au fonctionnement de l’application de gestion ou d’évaluation des formations. Leur rôle exact n’a cependant pas été établi.
Il n’est donc pas possible d’affirmer que ces jetons permettent de consulter ou de modifier des évaluations sans authentification. Leur présence dans la fuite constitue néanmoins un élément à examiner, particulièrement si ces valeurs sont encore utilisées par les services concernés.
Des informations sur plus de 11 000 entreprises et des milliers de formations
La fuite dépasse largement les seules données individuelles des apprenants.
Les 11 642 fiches de sociétés contiennent des raisons sociales, des références clients et des informations administratives. Certaines données historiques remontent à 2002, tandis que les plus récentes ont été enregistrées en octobre 2026.
Le fichier des sessions permet également de retrouver 14 447 formations, avec leurs intitulés, leurs dates, leurs lieux, les références des entreprises clientes et celles des formateurs associés.
Les thèmes concernés comprennent notamment l’informatique, l’intelligence artificielle, le management et diverses compétences professionnelles.
La combinaison de ces fichiers pourrait permettre de reconstituer une partie des relations commerciales d’EduGroupe et des parcours de formation suivis par les salariés de ses clients.
Une plateforme d’évaluation des formations potentiellement à l’origine de l’extraction
La structure des fichiers fournit plusieurs indices sur leur environnement d’origine.
Les tables contiennent des références aux questionnaires, aux notes, aux sessions et aux formateurs. Certains champs font également apparaître des références à des outils de gestion des formations.
Ces éléments sont cohérents avec le fonctionnement d’une plateforme de suivi et d’évaluation pédagogique, comme EduEVAL, un outil présenté par EduGroupe pour évaluer les formations.
Cette correspondance ne démontre cependant pas qu’EduEVAL constitue le point d’entrée de l’attaque. Les données pourraient également provenir d’un export, d’une sauvegarde ou d’un environnement connecté à cette application.
Les informations analysées couvrent principalement la période 2020-2026, avec des références administratives plus anciennes et des enregistrements datés jusqu’en octobre 2026.
La méthode d’intrusion, la date réelle d’extraction et l’existence d’une vulnérabilité toujours exploitable restent inconnues.
Un risque de phishing particulièrement ciblé contre les entreprises clientes
La présence simultanée d’identités professionnelles, d’entreprises clientes et d’informations sur les formations suivies pourrait faciliter des campagnes d’hameçonnage ciblées.
Des cybercriminels pourraient notamment se faire passer pour EduGroupe afin d’envoyer de fausses convocations, des demandes de validation de formation ou des invitations à compléter un questionnaire d’évaluation.
La connaissance du véritable intitulé d’une session, de sa date ou de l’identité du formateur pourrait renforcer la crédibilité de ces messages.
Les entreprises clientes pourraient également être visées par de fausses communications administratives ou des tentatives de récupération d’identifiants professionnels.
Aucune exploitation frauduleuse des fichiers diffusés n’a cependant été établie à ce stade.
Une fuite documentée, mais pas encore confirmée officiellement par EduGroupe
Au 11 novembre 2026, aucune communication publique d’EduGroupe confirmant cette revendication n’a été identifiée. L’organisme n’a pas précisé si une intrusion a été détectée dans ses systèmes ni si des mesures de sécurisation ont été engagées.
Les fichiers analysés par Cyberattaque.org permettent néanmoins de confirmer l’existence d’un ensemble structuré de données personnelles, de formations, d’entreprises et de comptes utilisateurs attribués à son environnement informatique.
Le volume exact de 93 415 enregistrements reste celui revendiqué par ChimeraZ, l’archive examinée étant partiellement incomplète. Aucune donnée bancaire n’a été identifiée dans les fichiers exploitables.
Cette affaire présente une particularité : un organisme qui accompagne les entreprises dans leurs formations à la cybersécurité se retrouve lui-même confronté à la diffusion de données de ses apprenants et de ses outils pédagogiques. Au-delà des coordonnées personnelles, l’exposition de comptes utilisateurs, de clés techniques et d’informations sur les parcours de formation soulève des questions sur la protection des plateformes utilisées dans le secteur de la formation professionnelle.