Le groupe de hackers BlackHatSect0r revendique une compromission majeure des systèmes informatiques de Quorum Groupe, un prestataire français des arts graphiques dont les données font référence à SIPLEC, GALEC, Renault, JCB et PPG. Une capture montre une page de défacement sur un serveur applicatif, tandis que les fichiers transmis à Cyberattaque.org contiennent un important ensemble de données commerciales et techniques.
L’analyse élargie des archives révèle un export PostgreSQL de 2 976 283 lignes réparties dans 69 tables. Ce chiffre dépasse les 859 419 lignes annoncées par les attaquants, mais comprend une majorité de journaux techniques. Il ne correspond donc pas à trois millions de personnes touchées.
Un prestataire des arts graphiques dans le viseur
La revendication présente Quorum comme une entreprise de services numériques. Les éléments disponibles décrivent plutôt un environnement consacré aux arts graphiques, au packaging et à la préparation de supports imprimés. La société Quorum Graphic Media, implantée à Rungis, est enregistrée dans les activités de prépresse.
Les données examinées proviennent d’un environnement applicatif baptisé KATTY. Elles portent sur des catalogues de produits, des fournisseurs, des travaux de production, des livraisons et des éléments de facturation.
Une capture documente le défacement du serveur applicatif
Sur app01.quorum.servers.pm, la page présente le message « HACKED BY BlackHatSect0r », ainsi que de la mention « DXSCAN C2 — OPERATION QUORUM ».
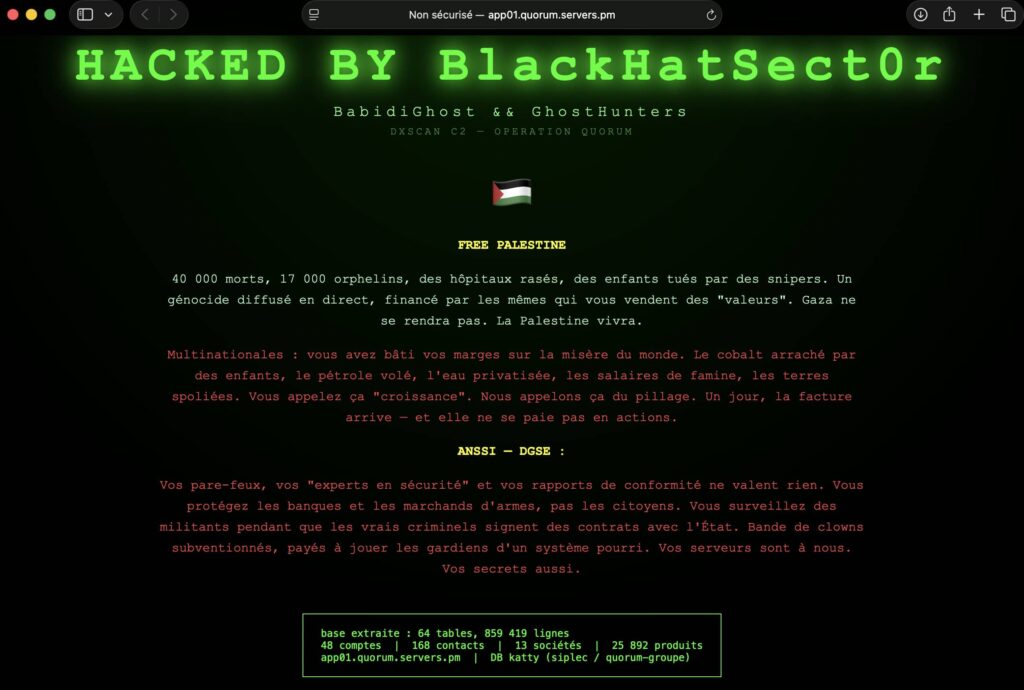
Le contenu affiche un drapeau palestinien, le slogan « Free Palestine » et un texte visant les multinationales, l’ANSSI et la DGSE. Un encadré reprend plusieurs chiffres de la revendication, dont les 64 tables et 859 419 lignes prétendument extraites.
Cette capture constitue un élément visuel documentant le défacement du serveur applicatif. Elle ne permet toutefois pas, à elle seule, d’établir un accès root, de confirmer les deux autres points d’accès annoncés comme défigurés ou de vérifier la suppression des sauvegardes.
Près de 3 millions de lignes dans le principal export
Cyberattaque.org a examiné deux archives SQL, les exports CSV disponibles et un index de chemins PDF. Le principal export contient 69 tables et 2 976 283 lignes, pour environ 299 Mo de texte SQL décompressé. Le second comprend 61 tables et 473 091 lignes.
Ces volumes ne doivent pas être additionnés. Les deux archives contiennent des données qui se recoupent, et les CSV reprennent une partie des tables déjà présentes dans le SQL. Les 53 CSV du dossier principal représentent ainsi 791 170 lignes, déjà comprises dans le grand export.
Le total principal inclut 1 766 845 entrées de journal de tâches planifiées et 356 931 entrées de suivi des changements d’état. Ces deux journaux représentent environ 71 % des lignes. Les historiques et les tables de liaison expliquent également pourquoi un nombre d’enregistrements ne peut pas être assimilé à un nombre de victimes.
Catalogues, fournisseurs, production et facturation exposés
Les informations commerciales et opérationnelles restent conséquentes. Parmi les principales tables, Cyberattaque.org a recensé :
- 38 067 fiches produits et 25 963 associations entre produits et fournisseurs ;
- 1 450 fiches fournisseurs ;
- 39 763 enregistrements de travaux de production et 7 530 dossiers de production ;
- 284 353 entrées de suivi d’interventions ;
- 36 771 enregistrements de suivi comptable et 5 938 enregistrements de livraison ;
- 242 fiches de contacts professionnels et 55 comptes applicatifs.
Les champs comprennent notamment des références de produits, des coordonnées de fournisseurs, des commentaires, des échéances, des prix et des références de facturation. Plusieurs tables décrivent différentes étapes d’un même travail : leurs effectifs ne correspondent donc pas à autant de dossiers distincts.
Les chiffres diffèrent de ceux de BlackHatSect0r, qui annonce notamment 25 892 produits et 1 011 fournisseurs. Le filtrage des seules fiches actives ne reproduit pas ces nombres : l’export contient 29 811 produits et 947 fournisseurs marqués actifs. L’origine des écarts reste indéterminée.
SIPLEC, GALEC, Renault, JCB et PPG apparaissent dans la base
La table des organisations contient notamment les noms SIPLEC, GALEC, PPG, RENAULT TECH et JCB SAS. Des produits, des contacts et des opérations de production sont associés à plusieurs de ces structures.
Parmi les 242 fiches de contacts professionnels, 195 sont rattachées à SIPLEC. Le champ email contient 136 adresses au domaine siplec.com et 11 au domaine siplec.leclerc, sans garantir autant de personnes distinctes. Des adresses aux domaines de PPG, JCB, Renault et GALEC figurent également dans les fichiers.
Les informations comprennent des noms, prénoms, adresses électroniques et parfois des numéros de téléphone. La présence de ces entreprises ne démontre aucune intrusion dans leurs propres systèmes. Les données correspondent aux relations professionnelles enregistrées dans l’environnement attribué à Quorum.
55 comptes applicatifs, dont deux superutilisateurs
La table d’authentification contient 55 comptes, dont 14 marqués actifs et deux superutilisateurs. Quarante comportent une adresse au domaine quorumfrance.com. Ces statuts décrivent l’état enregistré dans l’export, sans prouver que les accès fonctionnent encore.
Les champs de mots de passe contiennent des empreintes PBKDF2-SHA256 à 15 000 itérations, et non des mots de passe directement lisibles. Leur exposition peut néanmoins permettre des tentatives de recherche de mots de passe hors ligne. La base comprend aussi des tables de groupes, de permissions et de sessions Django.
Plus de 56 000 références PDF et des traces jusqu’en juillet 2026
La table des fichiers téléversés contient 57 260 références, dont 56 150 déclarées au format PDF. Un index distinct recense également 56 150 chemins PDF. Les autres références concernent notamment des images et des formats utilisés dans la production graphique.
Les documents binaires correspondants ne figurent pas dans le dossier analysé. Ces références documentent un fonds de fichiers, mais ne prouvent pas que les attaquants ont récupéré chaque document. Le volume de 49 Go de médias annoncé reste à confirmer.
Les travaux de production comportent des dates remontant à 2015. Les historiques de produits et de fournisseurs enregistrent des modifications jusqu’au 10 juillet 2026. Des connexions de comptes et des journaux techniques vont jusqu’au 14 juillet 2026. Ces dates montrent la présence de données récentes dans le corpus, sans dater l’intrusion.
Les destructions et les secrets techniques restent revendiqués
BlackHatSect0r affirme avoir supprimé les bases de données, les médias et les sauvegardes après exfiltration. Le groupe évoque également un chiffrement AES-256 des données emportées. Cette déclaration ne suffit pas à établir le déploiement d’un rançongiciel ou le chiffrement des systèmes de production.
Les attaquants annoncent aussi des identifiants de bases de données et de messagerie, des secrets applicatifs, des configurations OpenVPN et des certificats .p12. Les fichiers de configuration et certificats correspondants ne sont pas présents dans le périmètre fourni : leur possession et leur validité ne sont pas vérifiées.
La capture documente le défacement du serveur applicatif, et les archives contiennent un ensemble structuré de données attribuées à Quorum. En revanche, l’accès root, les suppressions et l’étendue des conséquences opérationnelles restent à établir. Les contacts, les informations commerciales et les historiques de production exposés pourraient notamment servir à préparer du phishing ciblé ou des usurpations de partenaires.