Le Closet informe certains de ses utilisateurs que leurs données personnelles ont été exposées à la suite de deux incidents de sécurité survenus au mois d’août. L’entreprise française de location de vêtements par abonnement confirme qu’un de ses prestataires a été compromis et qu’une intrusion distincte a également touché l’un de ses propres outils internes.
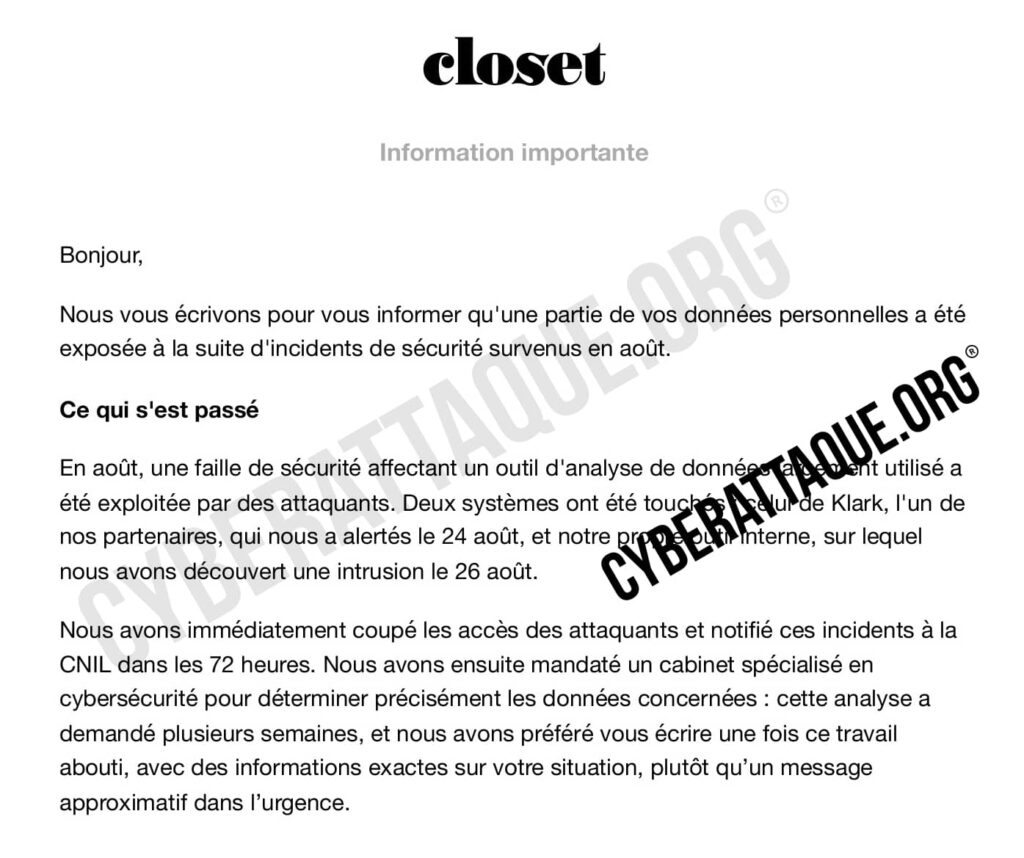
Dans un email dont Cyberattaque.org s’est procuré une copie, envoyé le 26 octobre 2026, Le Closet indique que les informations concernées peuvent comprendre l’adresse email, le nom, le prénom ainsi que le mot de passe sous forme chiffrée. L’entreprise va imposer la définition d’un nouveau mot de passe aux comptes concernés.
Deux systèmes compromis à quelques jours d’intervalle
La notification de Le Closet apporte une chronologie précise. Le premier incident concerne Klark, un prestataire utilisé par l’entreprise. Le Closet explique avoir été alerté par ce partenaire le 24 août.
Deux jours plus tard, le 26 août, Le Closet affirme avoir découvert une intrusion sur son propre outil interne.
Il s’agit donc de deux environnements différents : d’un côté un service externe utilisé par Le Closet et, de l’autre, une infrastructure directement exploitée par l’entreprise.
Le Closet indique avoir immédiatement coupé les accès utilisés par les attaquants et avoir notifié les incidents à la CNIL dans les 72 heures. Un cabinet spécialisé en cybersécurité a ensuite été mandaté pour déterminer précisément quelles données avaient été exposées.
Chez Klark, une faille critique a permis d’extraire des données
Le premier incident est désormais bien documenté. Klark, une plateforme française utilisant l’intelligence artificielle pour assister les services clients, a reconnu publiquement avoir été victime d’une cyberattaque au mois d’août.
L’attaquant a exploité une vulnérabilité critique affectant l’outil d’analyse de données Metabase. La faille permettait de créer un compte administrateur non autorisé sur certaines installations vulnérables.
Klark indique avoir observé une phase de reconnaissance dès le 16 août, puis la création d’un compte administrateur frauduleux le lendemain. Des requêtes et des extractions ont ensuite été réalisées les 22 et 23 août.
L’incident a été détecté le 24 août au matin et les accès à l’outil compromis ont été coupés environ une heure et demie plus tard.
L’attaquant pouvait lire et exporter les informations accessibles
Klark a depuis expliqué que son outil d’analyse était relié à des bases contenant des données provenant des services de ses clients.
Les droits disponibles étaient en lecture seule : l’attaquant ne pouvait pas modifier ou supprimer les informations, mais il pouvait les consulter et les exporter.
Le prestataire a reconnu que les données extraites pouvaient comprendre des informations issues des outils de ses clients, des journaux techniques et certains contenus de conversations. Des données personnelles pouvaient également subsister dans ces éléments.
Klark précise en revanche que l’attaquant n’a pas directement compromis les CRM ou les outils de support de ses clients.
Le Closet découvre ensuite une intrusion dans son propre outil
L’affaire ne s’arrête toutefois pas au prestataire. Selon la notification adressée aux utilisateurs, Le Closet a découvert le 26 août une intrusion sur l’un de ses propres outils internes.
Le Closet ne fournit pas davantage de détails techniques sur cette seconde compromission. L’entreprise ne précise ni le point d’entrée utilisé, ni la durée pendant laquelle l’attaquant a disposé d’un accès, ni si les deux opérations ont été réalisées par la même personne.
Aucun élément disponible ne permet donc d’établir un lien technique entre l’exploitation de Klark et l’intrusion découverte directement chez Le Closet.
Emails, identités et mots de passe protégés concernés
Après plusieurs semaines d’investigation, Le Closet commence désormais à informer individuellement les personnes concernées avec un périmètre présenté comme plus précis.
Dans la notification examinée par Cyberattaque.org, les informations susceptibles d’avoir été exposées sont :
- l’adresse email ;
- le nom ;
- le prénom ;
- le mot de passe sous forme chiffrée.
Le Closet insiste sur le fait que les mots de passe n’étaient pas enregistrés en clair. Ils étaient protégés par un procédé cryptographique.
Cette protection réduit le risque d’utilisation immédiate du mot de passe, sans pour autant rendre son exposition anodine. Selon l’algorithme utilisé et la robustesse du mot de passe choisi, un condensat récupéré lors d’une fuite peut faire l’objet de tentatives de cassage hors ligne.
Le Closet va invalider les mots de passe actuels
Par précaution, l’entreprise annonce une mesure importante : les utilisateurs concernés devront prochainement définir un nouveau mot de passe lors de leur connexion.
Le mot de passe actuellement associé au compte ne sera alors plus utilisable.
Le Closet conseille également aux personnes ayant réutilisé le même mot de passe sur d’autres sites de le modifier immédiatement sur ces services. Cette précaution vise à limiter les risques de credential stuffing, une technique consistant à tester des identifiants provenant d’une fuite sur d’autres plateformes.
Aucune donnée bancaire ou adresse postale dans le cas analysé
La notification reçue permet également de préciser ce qui n’est pas concerné pour cet utilisateur.
Le Closet indique qu’aucune donnée bancaire, aucune adresse postale et aucun moyen de paiement n’ont été exposés dans son cas, ces informations n’ayant jamais été renseignées sur le compte concerné.
Ce dernier point est important : la notification consultée concerne une personne ayant créé un compte Le Closet sans avoir souscrit d’abonnement. Elle ne permet donc pas d’affirmer que toutes les personnes touchées disposent exactement du même type de données exposées.
L’entreprise explique justement avoir attendu la fin de son analyse avant de contacter les utilisateurs afin de pouvoir leur communiquer un périmètre individualisé plutôt qu’une estimation générale.
Le Closet utilise les données de milliers de comptes pour son service de location
Le Closet est un service français spécialisé dans la location de vêtements par abonnement. Ses clientes peuvent sélectionner plusieurs vêtements, les recevoir à domicile, les porter puis les retourner pour renouveler leur sélection.
La création d’un compte est nécessaire pour accéder au service et gérer son profil. Le Closet traite donc différentes informations personnelles permettant notamment d’identifier ses utilisateurs et, pour les abonnés, de gérer les commandes et livraisons.
L’entreprise précise par ailleurs dans ses mentions légales que les données bancaires ne sont pas directement conservées par Le Closet.
Plus de deux mois avant l’information des utilisateurs
Les incidents remontent à la fin du mois d’août alors que l’email examiné par Cyberattaque.org a été envoyé le 26 octobre, soit environ deux mois plus tard.
Le Closet justifie ce délai par le travail d’investigation réalisé avec un cabinet spécialisé. L’entreprise explique avoir préféré attendre que cette analyse soit terminée afin d’envoyer à chaque personne des informations précises sur les données effectivement concernées.
La notification réglementaire à la CNIL avait en revanche été réalisée dès les premiers jours suivant la découverte des incidents, selon Le Closet.
Le phishing ciblé présenté comme le principal risque
Pour Le Closet, le risque principal est désormais celui de l’hameçonnage ciblé.
Une personne disposant du véritable nom et de l’adresse email d’un client peut construire un message beaucoup plus crédible en se faisant passer pour l’entreprise.
Le Closet demande donc de se méfier des emails, SMS ou appels réclamant un mot de passe, des informations personnelles ou une action via un lien reçu par message.
L’entreprise précise d’ailleurs avoir volontairement supprimé tout lien de son email d’information. Les utilisateurs sont invités à se rendre directement sur le site ou dans l’application pour toute opération concernant leur compte.
Une compromission indirecte puis une intrusion directe
L’incident Le Closet illustre surtout un scénario devenu fréquent : une entreprise peut être exposée simultanément par l’un de ses prestataires et par ses propres systèmes.
Dans le premier cas, Le Closet a subi les conséquences de la compromission d’un outil d’analyse utilisé par Klark. Dans le second, l’entreprise confirme avoir elle-même découvert une intrusion dans un outil interne.
Le nombre total de comptes concernés n’est pas communiqué à ce stade. Le Closet ne précise pas non plus si toutes les personnes exposées ont vu leur mot de passe protégé compromis ou si le périmètre varie selon les comptes.
L’envoi des notifications individuelles permet néanmoins désormais de confirmer que des données personnelles de clients et anciens utilisateurs de Le Closet ont bien été exposées à la suite des cyberattaques du mois d’août.