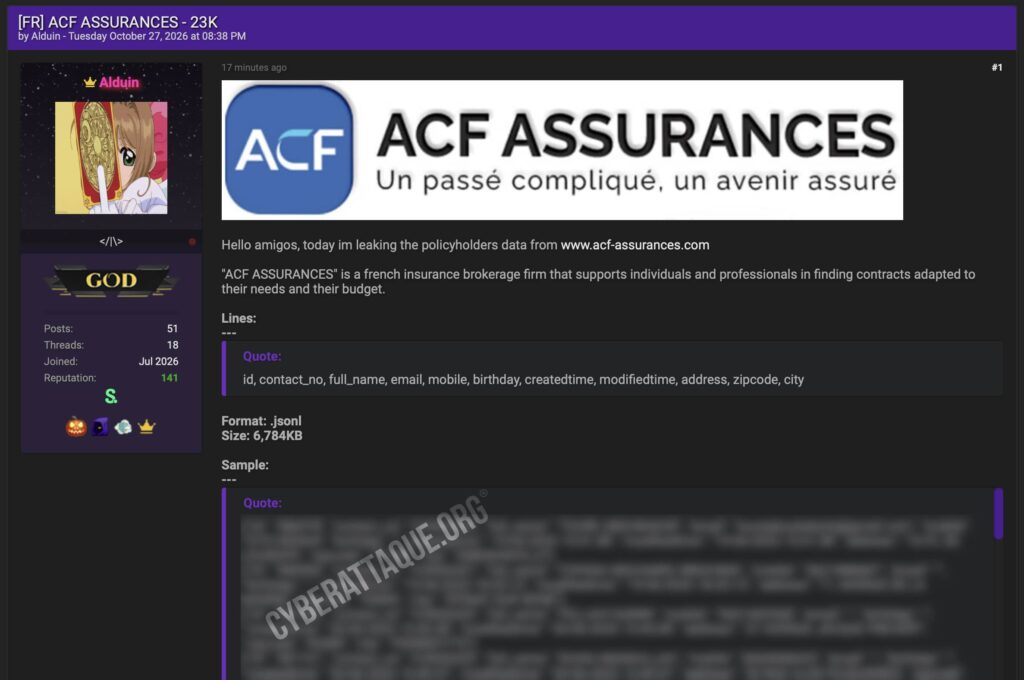
Le courtier français ACF Assurances est visé par une fuite de données revendiquée le 27 octobre 2026. Un individu utilisant le pseudonyme « Alduin » a diffusé une base présentée comme contenant les informations personnelles de plus de 23 000 assurés. Noms, prénoms, adresses postales, numéros de téléphone, adresses email et certaines dates de naissance figurent dans les fichiers.
Cyberattaque.org a récupéré et analysé l’intégralité du fichier JSONL diffusé. Celui-ci contient précisément 23 777 enregistrements, représentant environ 6,9 Mo de données. Les informations couvrent principalement la période 2013 à 2023, avec quelques modifications plus récentes.
ACF Assurances est une société française de courtage en assurances qui accompagne les particuliers et les professionnels dans la recherche de contrats adaptés à leurs besoins. L’enseigne dispose notamment d’agences à Pierrefitte-sur-Seine, en Seine-Saint-Denis, et à Villeneuve-Saint-Georges, dans le Val-de-Marne.
23 777 fiches analysées, toutes avec un identifiant distinct
La publication d’Alduin, datée du 27 octobre 2026 à 20 h 38, présente une extraction de données provenant d’ACF Assurances. Le fichier est proposé au format JSONL, avec un enregistrement JSON par ligne.
L’analyse réalisée par Cyberattaque.org confirme la présence de 23 777 lignes valides. Aucun problème de format JSON n’a été identifié et chaque enregistrement dispose d’un identifiant interne et d’un numéro de contact distincts.
Le fichier contient 22 898 noms distincts, mais ce chiffre ne permet pas de déterminer précisément le nombre de personnes concernées. Certaines fiches peuvent correspondre à une même personne enregistrée plusieurs fois, tandis que des homonymes peuvent également exister.
Autre distinction importante : ces enregistrements correspondent à des contacts commerciaux et pas nécessairement à des assurés disposant d’un contrat actif. On retrouve notamment des particuliers, mais aussi des dénominations d’entreprises.
Plus de 22 600 adresses postales et 19 000 numéros de téléphone
Les fichiers contiennent des informations personnelles directement exploitables pour identifier ou contacter les personnes concernées.
Cyberattaque.org a réalisé un décompte des champs renseignés dans les 23 777 enregistrements :
- 23 777 fiches avec un nom renseigné ;
- 22 611 adresses postales renseignées ;
- 19 105 numéros de téléphone renseignés, hors valeurs nulles ou égales à zéro ;
- 6 199 adresses email, dont 5 899 distinctes ;
- 1 098 dates de naissance renseignées ;
- 23 197 codes postaux et 23 101 communes renseignés.
Les informations comprennent également les dates de création et de dernière modification des fiches, ainsi que des références internes de contacts.
Aucun mot de passe, numéro de carte bancaire, IBAN ou détail de contrat d’assurance n’apparaît dans les champs de cette extraction. La fuite concerne principalement des données d’identification et de contact.
Une concentration importante de contacts en Île-de-France
La répartition géographique des adresses constitue un élément intéressant pour comprendre l’origine des données.
Les villes les plus représentées comprennent notamment Pierrefitte-sur-Seine, Paris, Villeneuve-Saint-Georges, Sarcelles, Stains et Corbeil-Essonnes.
Cette concentration correspond aux zones d’implantation et d’activité commerciale d’ACF Assurances. Elle renforce la cohérence entre les données diffusées et l’entreprise visée par Alduin.
Les fiches ne sont toutefois pas limitées à ces communes. On retrouve également des adresses dans d’autres villes françaises.
Des données remontant à 2013, mais seulement deux nouvelles fiches en 2026
L’analyse des dates révèle une particularité importante : la base contient principalement des informations anciennes.
Les premiers enregistrements sont datés du 20 mai 2013. À elle seule, cette année représente 6 105 contacts. Les années suivantes comprennent également plusieurs milliers de fiches, jusqu’en 2022.
En revanche, seulement 813 fiches ont été créées en 2023. Aucune nouvelle fiche ne porte une date de création en 2024 ou 2025, et seulement deux enregistrements sont datés du 27 juillet 2026.
Cette répartition est inhabituelle pour une base commerciale présentée comme actuelle. Elle pourrait correspondre à un ancien système de gestion, à une archive ou à un export partiel d’un environnement dont l’activité a évolué.
Un autre point mérite d’être relevé : certaines fiches sont antérieures à 2014, année d’immatriculation des sociétés ACF Assurances identifiées à Pierrefitte-sur-Seine et à Villeneuve-Saint-Georges. Une reprise d’anciens contacts ou une migration de données pourrait expliquer cet historique, sans que cette hypothèse puisse être vérifiée.
Une extraction qui ressemble à une base CRM
La structure des fichiers est caractéristique d’un outil de gestion de la relation client.
On retrouve notamment les champs contact_no, full_name, createdtime et modifiedtime, utilisés pour identifier les contacts et suivre leur création ou leurs modifications.
Les références internes suivent un format homogène, avec un préfixe « CON » accompagné d’un numéro. Les enregistrements sont également associés à des identifiants numériques distincts.
Cette organisation est compatible avec une extraction structurée d’un logiciel CRM, plutôt qu’une simple collecte de coordonnées publiquement accessibles sur Internet.
Alduin ne précise cependant pas comment les informations ont été obtenues. L’exploitation d’une vulnérabilité applicative, l’utilisation d’un compte compromis ou la récupération d’une ancienne sauvegarde sont des scénarios possibles, mais aucun n’est confirmé.
De faux conseillers en assurance pourraient exploiter les données
La principale menace pour les personnes concernées est désormais celle des escroqueries par téléphone, SMS ou email.
Un fraudeur disposant du véritable nom, de l’adresse et du numéro de téléphone d’un contact pourrait se faire passer pour un conseiller d’ACF Assurances et évoquer un renouvellement de contrat, une modification de dossier ou un prétendu remboursement.
Les informations pourraient également servir à préparer de fausses demandes de documents, de coordonnées bancaires ou de paiement.
Le fait de connaître l’identité et les coordonnées exactes d’une personne ne permet pas à lui seul d’usurper complètement son identité. Ces éléments peuvent toutefois être rapprochés d’autres fuites afin de renforcer des tentatives de fraude.
Une fuite crédible, mais aucune compromission technique démontrée
Les 23 777 enregistrements examinés par Cyberattaque.org présentent une structure homogène et des informations géographiques cohérentes avec l’activité d’ACF Assurances.
L’analyse permet de confirmer le contenu de l’extraction diffusée, mais pas de déterminer sa provenance exacte. Il est notamment impossible de savoir si Alduin a directement compromis un système informatique d’ACF Assurances ou récupéré une base constituée antérieurement.
Aucune communication publique d’ACF Assurances confirmant cet incident n’a été identifiée au moment de notre vérification. Le nombre exact de personnes distinctes concernées et l’origine de l’extraction restent donc à établir.
Cette affaire illustre néanmoins les risques liés à la conservation prolongée de données commerciales : des milliers d’anciens contacts, parfois enregistrés depuis plus de dix ans, peuvent aujourd’hui être utilisés pour cibler des personnes qui ne sont même plus clientes de l’entreprise.