Loxone confirme avoir été victime d’une cyberattaque majeure détectée le 18 octobre 2026. Le spécialiste autrichien de la maison connectée et de l’automatisation des bâtiments reconnaît que plusieurs de ses systèmes internes ont été compromis, notamment son CRM contenant des données de partenaires ainsi que des informations sur des candidats.
En parallèle, un groupe se présentant sous le nom de Samurai revendique l’attaque et affirme avoir copié puis chiffré 201,6 Go de données provenant du réseau interne de Loxone. Avant que l’entreprise ne reprenne le contrôle de son infrastructure web, plusieurs pages de son propre site avaient été remplacées par un message d’extorsion accompagné d’échantillons.
Le site de Loxone lui-même détourné par les hackers
L’incident ne s’est pas limité à une intrusion invisible. Le groupe Samurai est parvenu à modifier des pages hébergées directement sur le domaine loxone.com pour y publier son message.
Les pages compromises, encore indexées après l’attaque, affirmaient que 201,6 Go avaient été copiés et chiffrés. Les pirates menaçaient de publier et répliquer l’archive si Loxone ne négociait pas avec eux.
Les échantillons affichés concernaient plusieurs environnements internes : contacts CRM, candidats à l’embauche, utilisateurs Microsoft 365, commandes de la boutique en ligne et comptes WordPress. Ces éléments rendent crédible l’accès à plusieurs systèmes de l’entreprise, même si le volume total revendiqué par Samurai n’a pas été confirmé par Loxone.
Loxone confirme que son CRM a été touché
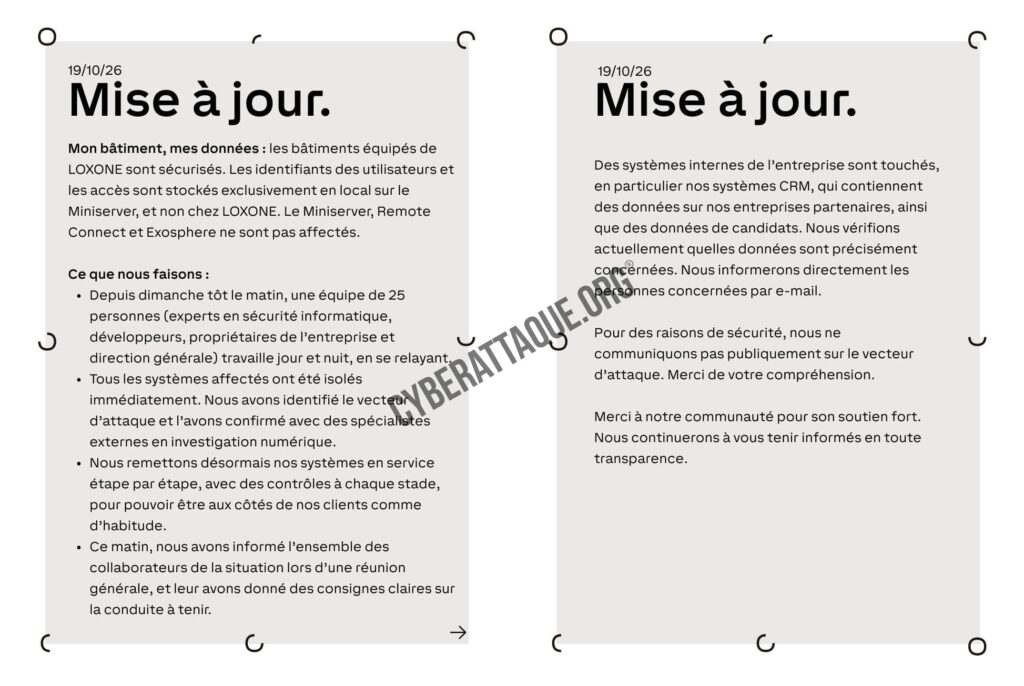
Dans sa mise à jour du 19 octobre, Loxone confirme désormais que des systèmes internes sont concernés, « en particulier » ses systèmes CRM contenant des données sur ses entreprises partenaires ainsi que des données de candidats.
L’entreprise indique être encore en train de déterminer précisément quelles informations ont été compromises. Les personnes identifiées comme concernées doivent être informées directement par email.
Les autorités compétentes ont également été prévenues et une équipe de 25 personnes, composée notamment d’experts en sécurité, de développeurs, de membres de la direction et de spécialistes externes en investigation numérique, travaille sur l’incident.
Le point d’entrée serait un serveur web
Loxone explique publiquement avoir identifié et confirmé le vecteur d’attaque, mais refuse pour le moment d’en dévoiler les détails pour des raisons de sécurité.
Un élément supplémentaire a néanmoins été communiqué à la télévision publique autrichienne. Florian Wöss, dirigeant de Loxone Electronics, affirme que l’attaque est passée par l’un des serveurs web de l’entreprise.
Cette information est cohérente avec le détournement observé sur loxone.com. Elle ne permet toutefois pas encore de connaître la vulnérabilité utilisée, ni de savoir comment les attaquants ont ensuite pu progresser depuis le serveur compromis vers le CRM et d’autres environnements internes.
Une intrusion qui aurait dépassé le simple serveur web
Si les échantillons affichés par Samurai sont représentatifs de son accès réel, les pirates semblent avoir réussi à effectuer un mouvement latéral à l’intérieur du système d’information.
Les données présentées proviennent en effet de services très différents : CRM, recrutement, Microsoft 365, boutique Magento ou encore gestion du site WordPress. Un simple accès au serveur hébergeant le site public n’expliquerait pas à lui seul la présence de toutes ces informations.
Plusieurs scénarios restent possibles : identifiants techniques récupérés sur le serveur compromis, secrets d’API, accès à une infrastructure partagée ou compromission ultérieure de comptes disposant de privilèges supplémentaires. Aucun de ces scénarios n’est actuellement confirmé.
Les maisons et bâtiments équipés de Loxone ne seraient pas compromis
C’est évidemment la principale inquiétude autour d’un fabricant dont les équipements peuvent piloter éclairage, chauffage, accès, alarmes et différentes fonctions techniques d’un bâtiment.
Loxone affirme cependant que ses Miniserver, Remote Connect et Exosphere ne sont pas concernés. Les identifiants permettant d’accéder aux installations seraient stockés localement sur chaque Miniserver et non dans une base centrale chez Loxone.
Les installations continuent donc à fonctionner normalement selon l’entreprise. Cette architecture locale limite fortement le risque qu’une compromission du système informatique corporate permette directement de prendre le contrôle des bâtiments des clients.
Les données volées peuvent malgré tout faciliter des attaques ciblées
L’absence de compromission des Miniservers ne rend pas la fuite anodine. Les informations issues du CRM peuvent permettre d’identifier des partenaires, intégrateurs, salariés ou contacts professionnels travaillant avec les solutions Loxone.
Ces informations constituent une matière particulièrement intéressante pour du phishing ciblé : faux message du support Loxone, demande de connexion à un portail partenaire, fausse facture, mise à jour urgente ou prétendue intervention sur une installation.
Une attaque désormais confirmée, mais un périmètre encore mouvant
La cyberattaque n’est donc plus une simple revendication. Loxone confirme l’intrusion, la compromission de systèmes CRM et la présence de données de candidats parmi les informations potentiellement touchées.
En revanche, les 201,6 Go annoncés par Samurai restent un chiffre avancé par les attaquants. L’entreprise n’a pas encore communiqué le volume exact des données dérobées ni la liste complète des systèmes auxquels les pirates ont accédé.
L’enquête devra surtout déterminer comment la compromission initiale d’un serveur web a pu conduire à un accès suffisamment profond pour exposer plusieurs pans du système d’information d’un groupe de plus de 1 000 salariés spécialisé précisément dans l’automatisation de bâtiments connectés.