HeyPulse a fait l’objet d’une publication le 11 août 2026 dans laquelle un acteur affirme avoir récupéré une base de données ainsi que du code source attribué à la plateforme. Contacté par Cyberattaque.org, HeyPulse indique toutefois que les éléments diffusés ne proviennent pas de son environnement de production actuel.
Selon l’entreprise, la base de données publiée correspond à un environnement de test contenant de fausses données. Quant au code source et aux éventuelles clés API présents dans les fichiers, ils seraient issus de la préproduction d’une ancienne version de la plateforme, aujourd’hui remplacée.
HeyPulse précise ainsi que l’incident est sans incidence sur sa plateforme actuelle et sur les données de ses clients. L’entreprise indique avoir informé la CNIL et avoir également déposé plainte à la suite de la publication de ces éléments.
HeyPulse, une solution marketing pour les commerces physiques
HeyPulse.fr se présente comme une solution B2B de gamification marketing destinée aux commerces et établissements physiques. Le service permet notamment d’encourager l’engagement des clients afin d’améliorer les avis Google et la visibilité locale des entreprises.
Une base issue d’un environnement de test selon HeyPulse
Parmi les éléments publiés figurent des enregistrements présentant la structure de comptes d’entreprises : noms d’établissements, adresses e-mail, identifiants internes ou encore empreintes de mots de passe au format bcrypt.
HeyPulse indique cependant à Cyberattaque.org que ces informations correspondent à un environnement de test et qu’il s’agit de fausses données. Elles ne permettraient donc pas, selon l’entreprise, d’identifier de véritables clients ou utilisateurs de la plateforme actuelle.
Les éléments visibles comprennent notamment :
- des identifiants internes de comptes ;
- des noms d’établissements ;
- des noms ou libellés associés aux comptes ;
- des adresses e-mail ;
- des empreintes de mots de passe au format bcrypt ;
- des dates de création ;
- différentes valeurs internes utilisées par l’application.
La présence de ces champs pouvait initialement laisser penser à l’exposition de véritables comptes professionnels. HeyPulse assure toutefois qu’ils ont uniquement été utilisés dans le cadre de tests et qu’ils ne correspondent pas aux données de ses clients en production.
Du code source provenant d’une ancienne version de la plateforme
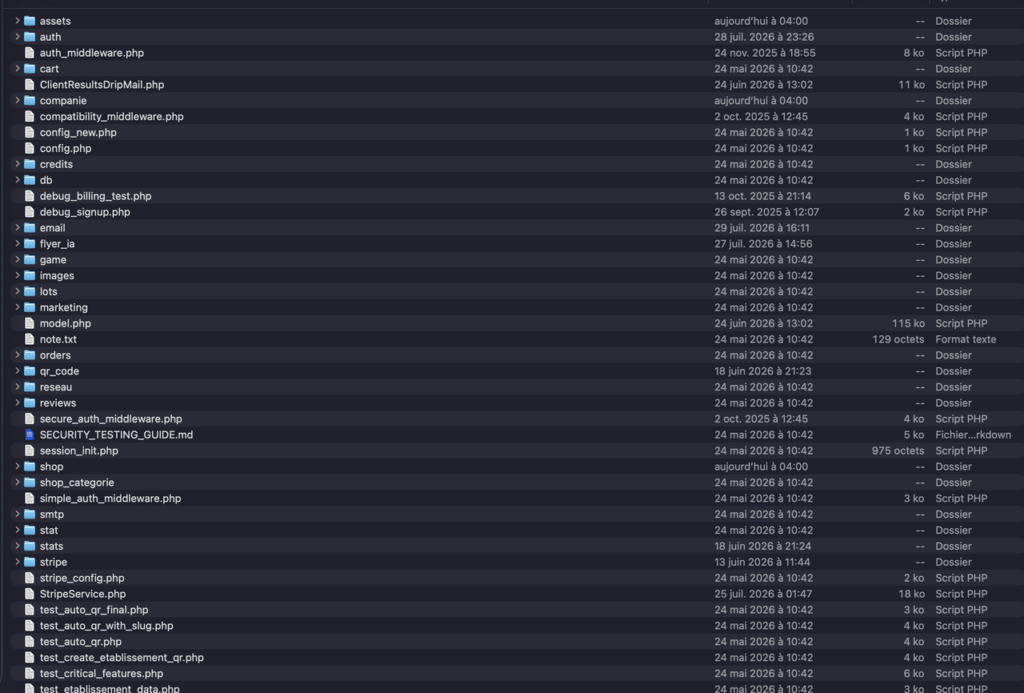
L’acteur à l’origine de la publication diffuse également une arborescence contenant du code source attribué à HeyPulse. Plusieurs composants concernent notamment l’authentification, la base de données, les commandes, la messagerie, les avis, le marketing, les QR codes, les statistiques ou encore des intégrations techniques.
Là encore, HeyPulse apporte une précision importante : le code diffusé proviendrait de l’environnement de préproduction d’une ancienne plateforme. Il ne s’agirait donc pas du code actuellement utilisé par le service en production.
Des clés API liées à cette ancienne préproduction
Certains fichiers et éléments techniques publiés pouvaient également faire craindre la présence de clés API ou d’autres secrets de configuration.
Contacté sur ce point, HeyPulse indique que les clés et éléments techniques concernés sont eux aussi rattachés à la préproduction de son ancienne plateforme. Selon l’entreprise, ils ne permettent pas d’accéder à l’infrastructure actuellement utilisée par HeyPulse.
La publication de ces éléments ne présenterait donc pas d’incidence sur la plateforme actuelle ni sur ses clients, assure HeyPulse.
La CNIL informée et une plainte déposée
Malgré l’absence d’impact revendiquée sur son environnement actuel, HeyPulse indique avoir pris plusieurs mesures après avoir eu connaissance de la publication.
L’entreprise a informé la CNIL et déposé plainte. La démarche intervient alors que les éléments attribués à HeyPulse ont été rendus publics sur un espace fréquenté par des acteurs cybercriminels.
Aucune incidence identifiée sur les clients actuels
Les éléments publiés pouvaient initialement laisser penser à une compromission touchant directement la plateforme et ses utilisateurs. Les précisions communiquées par HeyPulse changent toutefois sensiblement la portée de l’incident.
Selon l’entreprise, les données visibles sont fictives et proviennent d’un environnement de test, tandis que le code source et les éléments techniques diffusés appartiennent à une ancienne plateforme de préproduction qui n’est plus utilisée en production.