Les données personnelles de 21 732 assurés français d’Aréas Assurances seraient proposées à la vente sur un forum cybercriminel. Le 7 novembre 2026, un hacker utilisant le pseudonyme webshell a annoncé détenir une base contenant des identités complètes, des dates de naissance, des numéros de Sécurité sociale et des informations relatives aux contrats et aux garanties de complémentaire santé. Parmi les personnes revendiquées, 8 767 disposeraient de droits de couverture santé actifs.
Aréas Assurances est un groupe mutualiste français indépendant dont les origines remontent à 1825. Basé à Paris, il dispose de près de 500 agences réparties sur le territoire français. L’assureur commercialise notamment des contrats automobiles, habitation, santé, prévoyance et assurance vie auprès des particuliers, des professionnels et des entreprises.
Une base de 26 347 enregistrements revendiquée par webshell
Dans une publication datée du 7 novembre 2026 à 11 h 51, le hacker webshell annonce la vente d’une base de données attribuée à Aréas Assurances.
Selon ses déclarations, les fichiers comprennent 26 347 enregistrements bruts, correspondant à 21 732 assurés distincts après déduplication des numéros de Sécurité sociale.
Le pirate communique également plusieurs chiffres :
- 21 732 assurés uniques revendiqués ;
- 8 767 personnes avec des droits de couverture santé actifs ;
- 13 412 fiches comportant une information sur l’état d’un compte client en ligne ;
- Des numéros de Sécurité sociale complets accompagnés de leur clé de contrôle ;
- Des références de contrats et des numéros d’adhérents ;
- Des informations sur les garanties et leurs périodes de validité.
Le hacker affirme avoir préparé les données pour leur exploitation directe, dans des fichiers CSV et JSONL. Il propose de vendre l’intégralité de la base à un seul acheteur, sans communiquer publiquement son prix.
Ces volumes restent des chiffres revendiqués. Aucun accès à l’ensemble des fichiers n’a permis de confirmer les 21 732 personnes annoncées.
Des numéros de Sécurité sociale et des informations de couverture santé
La nature des informations présentées rend cette revendication particulièrement sensible. Contrairement à une fuite limitée aux noms et aux coordonnées, les fichiers annoncés contiendraient des identifiants administratifs permanents et des informations sur la protection sociale des assurés.
Les catégories de données revendiquées comprennent :
- Noms et prénoms des assurés ;
- Dates de naissance ;
- Numéros de Sécurité sociale (NIR) complets, avec leur clé de contrôle ;
- Numéros de contrat et références d’adhésion ;
- Codes d’organisme complémentaire et de garanties ;
- État des droits de couverture santé, ouverts ou fermés ;
- Dates de début et de fin de validité des droits ;
- Informations relatives à l’existence d’un compte sur le portail de l’assureur.
Le code d’organisme complémentaire 04420006, présent dans les exemples diffusés, correspond bien à Aréas Assurances dans les référentiels utilisés par les professionnels de santé.
Les fichiers ne démontrent toutefois pas l’exposition de diagnostics médicaux, de résultats d’analyses ou de dossiers de soins. Les données présentées concernent essentiellement l’identification des personnes, leurs contrats et leurs droits à une couverture santé.
Ce que révèlent les cinq fiches diffusées par le hacker
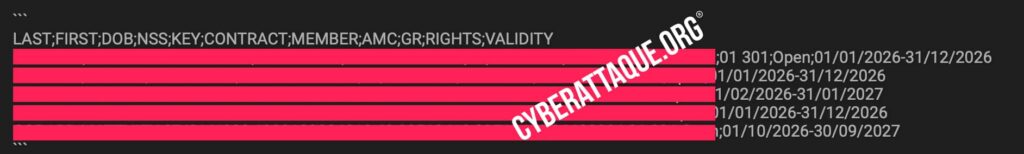
Cyberattaque.org s’est procuré les cinq lignes d’échantillon accompagnant la revendication et a examiné leur structure. Elles contiennent des identités, des dates de naissance, des numéros de Sécurité sociale, des références contractuelles et des périodes de couverture.
Un contrôle des numéros présentés montre que les cinq clés de vérification des NIR sont mathématiquement valides. Quatre des cinq enregistrements présentent également une concordance entre le mois et l’année de naissance déclarés et ceux encodés dans le numéro de Sécurité sociale.
Une anomalie apparaît cependant dans le cinquième enregistrement : la date de naissance indiquée ne correspond pas à celle encodée dans le NIR. Cette discordance pourrait notamment résulter d’une erreur de données ou d’une association entre un bénéficiaire et un autre assuré.
La validité mathématique des numéros et la correspondance du code assureur constituent des indices de cohérence, mais ne prouvent pas l’authenticité de l’ensemble de la base. Les exemples ne permettent pas non plus de déterminer à quelle date les informations auraient été récupérées.
Comment ces informations auraient-elles pu être récupérées ?
Le hacker ne fournit aucune explication concernant la méthode utilisée pour obtenir les données.
La présence de références contractuelles, de droits de couverture santé et d’informations sur les comptes clients suggère que les données pourraient provenir d’un environnement de gestion des assurés ou d’un système de consultation des droits.
Une compromission d’identifiants professionnels, une vulnérabilité applicative ou un accès non autorisé chez un prestataire informatique pourraient expliquer une telle extraction. Aucun de ces scénarios n’a cependant été confirmé.
À ce stade, rien ne permet d’affirmer que les systèmes informatiques d’Aréas Assurances ont été directement piratés. L’origine précise des informations reste à établir.
Un risque majeur d’usurpation d’identité et de fraude à l’assurance
La combinaison d’un numéro de Sécurité sociale, d’une identité complète, d’une date de naissance et d’une référence de contrat peut faciliter de nombreuses tentatives de fraude.
Des cybercriminels pourraient notamment exploiter ces informations pour se faire passer pour des assurés lors d’échanges avec des organismes de protection sociale ou des services administratifs.
Les données pourraient également servir à préparer des messages frauduleux particulièrement crédibles, en usurpant l’identité d’Aréas Assurances ou d’un organisme de santé.
La connaissance des dates de validité des garanties et des numéros d’adhérent pourrait renforcer la crédibilité de fausses demandes de mise à jour de contrat, de remboursement ou de vérification administrative.
Les informations relatives à l’existence d’un compte en ligne pourraient aussi permettre aux attaquants de distinguer les assurés disposant déjà d’un accès numérique. Aucun mot de passe n’apparaît toutefois dans les exemples publiés.
Aucune exploitation frauduleuse effective de ces données n’a été établie à ce stade.
Une vente revendiquée, sans confirmation officielle d’Aréas Assurances
Au 8 novembre 2026, aucune confirmation publique d’Aréas Assurances concernant cette revendication n’a été identifiée. Le groupe n’a pas communiqué sur un éventuel accès frauduleux à ses systèmes ou sur une fuite correspondant aux informations proposées par webshell.
Le pirate affirme vouloir vendre la base dans son intégralité à un acheteur unique. Le prix, l’origine des données et les circonstances de leur obtention restent inconnus.
Les cinq enregistrements examinés présentent plusieurs éléments cohérents avec des données d’assurance santé, mais ne suffisent pas à valider les 21 732 assurés annoncés.
Cette affaire soulève néanmoins un risque important : la divulgation de numéros de Sécurité sociale associés à des références de contrats et à des droits de couverture peut exposer durablement les assurés à des tentatives d’usurpation d’identité et d’escroquerie administrative.