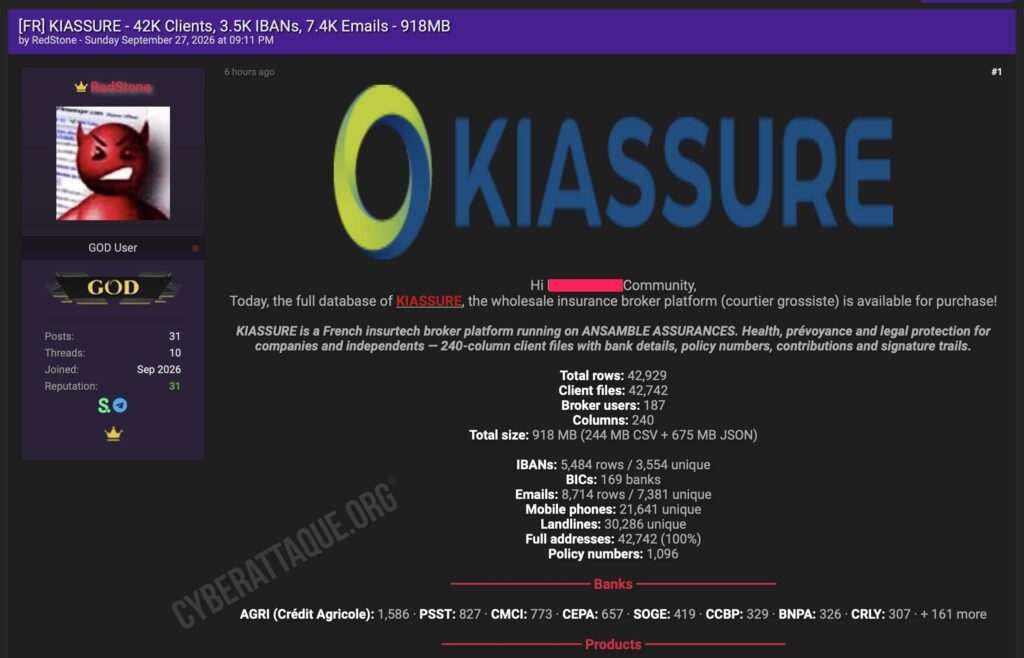
Kiassure, courtier grossiste français spécialisé dans l’assurance santé et la prévoyance, fait l’objet d’une importante revendication de fuite de données. Le hacker RedStone affirme mettre en vente une base de 42 929 lignes, comprenant notamment 42 742 dossiers clients et des milliers de coordonnées bancaires.
La base représenterait environ 918 Mo de données et comporterait pas moins de 240 colonnes. RedStone revendique notamment 3 554 IBAN uniques, 7 381 adresses e-mail uniques et plus de 21 000 numéros de téléphone mobile.
Un courtier grossiste spécialisé dans la santé et la prévoyance
Créée en 2017 et basée à Marseille, Kiassure conçoit et gère des produits de complémentaire santé et de prévoyance distribués par un réseau de courtiers partenaires. L’entreprise indique travailler avec plus de 500 courtiers distributeurs.
Sa plateforme centralise ainsi de nombreuses informations nécessaires à la souscription et à la gestion des contrats d’assurance.
Identités, adresses, contrats et coordonnées bancaires
Cyberattaque.org s’est procuré un échantillon de 1 000 lignes associé à la revendication. Les données consultées confirment la présence de nombreuses informations personnelles et contractuelles : noms, prénoms, adresses postales, adresses e-mail, numéros de téléphone, coordonnées de titulaires, montants de cotisations et informations relatives aux contrats.
Des IBAN et BIC apparaissent également dans certaines fiches de l’échantillon. RedStone affirme avoir identifié au total 5 484 lignes contenant un IBAN, correspondant à 3 554 coordonnées bancaires uniques.
Des informations sur les contrats santé et prévoyance
Les fichiers contiennent également de nombreux champs liés aux produits souscrits : gamme de complémentaire santé, formule, cotisation, compagnie, numéro de police, options et informations sur le titulaire ou les bénéficiaires.
Des champs indiquent par ailleurs la présence éventuelle d’un conjoint ou d’enfants dans le contrat. L’échantillon analysé ne permet toutefois pas d’affirmer que des diagnostics médicaux ou des remboursements de soins détaillés sont exposés.
Les circuits de validation des courtiers également exposés
La fuite ne concernerait pas uniquement les assurés. RedStone revendique également 187 comptes liés à des courtiers, contrôleurs ou validateurs, avec des informations sur leurs rôles, leurs équipes et leurs coordonnées professionnelles.
Les données comportent aussi des champs relatifs au parcours de signature électronique, aux validations de contrats et aux montants de commissions ou frais associés aux dossiers.
Des données mises à jour jusqu’en septembre 2026
L’échantillon consulté contient des fiches dont les dernières mises à jour remontent jusqu’au 10 septembre 2026, ce qui montre que la base contient au moins certaines informations particulièrement récentes.
La méthode utilisée pour accéder aux données n’est pas précisée par RedStone. Le hacker propose actuellement l’ensemble de la base à la vente sans annoncer de prix fixe.
Un terrain idéal pour des fraudes ciblées
Le croisement entre identité, adresse, téléphone, contrat d’assurance, cotisation et IBAN représente un risque important pour les personnes concernées. Ces informations pourraient notamment être utilisées pour préparer des campagnes de phishing se faisant passer pour Kiassure, un courtier ou un assureur.
Un fraudeur connaissant la formule souscrite, le montant d’une cotisation ou les coordonnées bancaires de sa victime dispose d’éléments particulièrement crédibles pour évoquer un prélèvement, une modification de contrat ou une prétendue régularisation.
À ce stade, les volumes de 42 742 dossiers clients et 3 554 IBAN uniques restent ceux revendiqués par RedStone. L’échantillon analysé permet néanmoins de confirmer la présence de données personnelles, contractuelles et bancaires correspondant à la structure décrite dans la publication.