Les coordonnées de milliers de professionnels du crédit et de l’assurance ont été diffusées par un pirate informatique. Le 3 novembre 2026, le hacker Alduin a revendiqué une fuite de données attribuée à l’Association Française des Intermédiaires en Bancassurance (AFIB). Cyberattaque.org a analysé le fichier diffusé : il contient exactement 3 848 fiches, associant identités, adresses postales, numéros de téléphone, emails et références professionnelles.
L’analyse révèle également un élément important : les informations les plus récentes portent la date du 2 novembre 2026, soit la veille de la publication du pirate. Certaines données remontent néanmoins à 2022. À ce stade, l’origine exacte de cette base et la méthode utilisée pour y accéder restent à confirmer.
Fondée en 1997, l’Association Française des Intermédiaires en Bancassurance (AFIB) est une organisation professionnelle représentant les acteurs de l’intermédiation bancaire et de l’assurance. Elle accompagne notamment les courtiers en crédit et leurs mandataires dans leurs obligations professionnelles et réglementaires. Son siège social est situé à Paris.
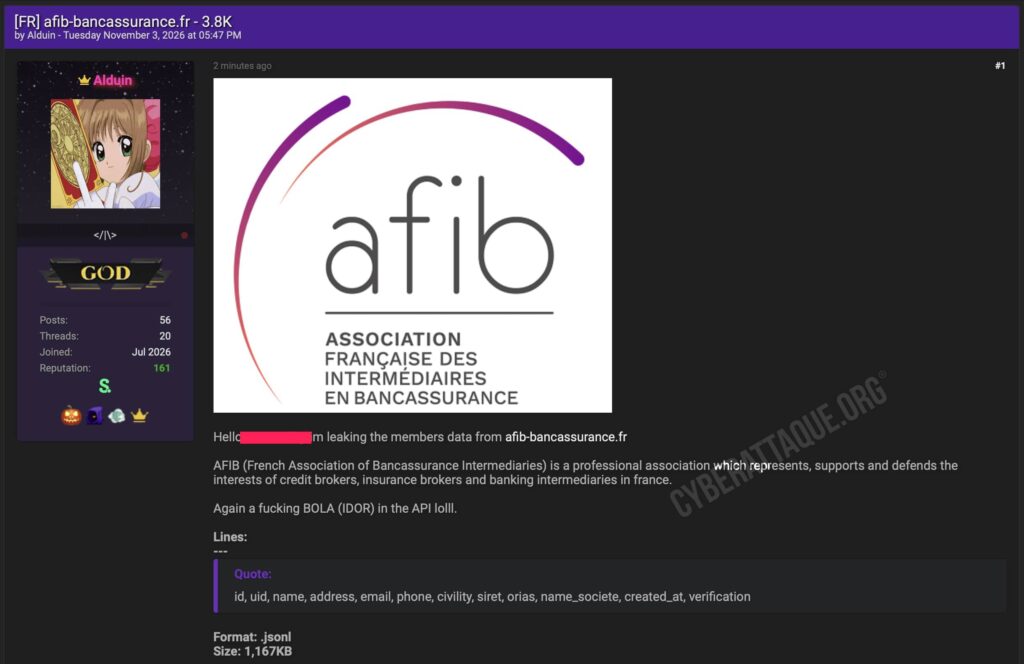
Une faille dans l’API de l’AFIB revendiquée par Alduin
Dans une publication datée du 3 novembre 2026 à 17 h 47, le hacker Alduin affirme avoir exploité une vulnérabilité de type BOLA (Broken Object Level Authorization), également appelée IDOR, pour récupérer les informations contenues dans la base.
Cette vulnérabilité concerne les contrôles d’accès d’une application ou de son interface de programmation (API). Lorsqu’un serveur ne vérifie pas correctement qu’un utilisateur est autorisé à consulter une ressource, la modification d’un identifiant peut permettre d’accéder aux informations appartenant à d’autres utilisateurs.
Dans certaines configurations, ce défaut de sécurité permet d’extraire successivement de nombreux enregistrements, sans nécessairement disposer de privilèges administrateur.
Alduin avait déjà revendiqué l’exploitation d’une vulnérabilité similaire contre HelloDepann le 1er novembre 2026, dans une affaire impliquant la diffusion de milliers de fiches clients et d’informations relatives à des interventions à domicile.
Concernant l’AFIB, le fichier analysé ne permet toutefois pas de démontrer la méthode d’extraction revendiquée. Il ne permet pas non plus de déterminer si une éventuelle vulnérabilité est toujours exploitable.
Confirmation des 3 848 fiches dans le fichier diffusé
Cyberattaque.org a procédé à une analyse de l’intégralité du fichier JSONL attribué à l’AFIB, représentant 1,19 Mo de données.
Le document contient 3 848 enregistrements exploitables, tous organisés selon une structure identique de douze champs. Chaque fiche possède des identifiants internes distincts.
Les informations présentes comprennent :
- Les noms et prénoms des professionnels, accompagnés de leur civilité lorsqu’elle est renseignée ;
- Les adresses postales complètes, pouvant correspondre à un domicile ou à une adresse professionnelle ;
- Les adresses email utilisées par les personnes enregistrées ;
- Les numéros de téléphone, notamment fixes et mobiles ;
- Les noms des entreprises ou cabinets de courtage associés ;
- Des identifiants d’entreprise au format SIREN ;
- Les références d’immatriculation ORIAS, lorsqu’elles sont renseignées ;
- Les identifiants internes des fiches et des utilisateurs ;
- Des dates de création et un champ relatif à la vérification des enregistrements.
Les quatre principales coordonnées personnelles, à savoir le nom, l’adresse postale, l’email et le téléphone, sont renseignées dans les 3 848 fiches. La présence de ces informations au sein d’un même fichier constitue un élément important de cette exposition.
En revanche, aucun mot de passe, numéro de compte bancaire, document d’identité ou dossier de crédit de particulier n’a été identifié dans les données analysées. Ce constat concerne uniquement le fichier examiné et ne permet pas d’exclure l’existence d’autres informations éventuellement compromises.
3 613 adresses email distinctes : le nombre de personnes touchées reste incertain
Si le fichier contient 3 848 fiches, cela ne signifie pas nécessairement que 3 848 personnes différentes sont concernées.
Notre analyse a identifié 3 613 adresses email distinctes. Certaines apparaissent dans plusieurs enregistrements, parfois avec des informations professionnelles différentes. Des répétitions concernent également des noms, des numéros de téléphone et des adresses postales.
Ces doublons peuvent notamment correspondre à des personnes rattachées à plusieurs activités, à des changements de situation professionnelle ou à la réutilisation d’une même adresse de contact.
Par ailleurs, une proportion significative des emails utilise des services de messagerie grand public, notamment Gmail, Outlook, Yahoo ou Orange. Ces coordonnées ne correspondent donc pas exclusivement à des adresses professionnelles personnalisées.
Le nombre exact de personnes physiques et d’entreprises distinctes concernées ne peut pas être établi à partir du seul nombre de lignes.
Des informations enregistrées jusqu’au 2 novembre 2026
L’examen des dates constitue l’un des éléments les plus intéressants du fichier.
Les enregistrements portent des dates de création comprises entre le 14 avril 2022 et le 2 novembre 2026. Les fiches ne proviennent donc pas toutes de la même période.
La répartition fait apparaître 980 fiches datées de 2022, 1 566 de 2023, 488 de 2024, 380 de 2025 et 434 de 2026.
Au total, 33 fiches portent une date de création en octobre 2026 et trois autres en novembre 2026.
La présence d’enregistrements datés de la veille de la revendication suggère que le fichier pourrait provenir d’une base encore alimentée récemment. Elle ne démontre cependant pas que les données ont été extraites le 2 ou le 3 novembre : les dates sont celles inscrites dans le fichier, et leur exactitude n’a pas été vérifiée auprès de l’association.
Une particularité dans les dates de vérification
Un autre détail ressort de l’analyse technique. Le champ intitulé « verification » présente une régularité particulièrement marquée.
Dans 3 843 enregistrements sur 3 848, la date indiquée correspond exactement à 60 jours après celle de la création de la fiche. Les cinq autres présentent un décalage de 59 ou 61 jours.
Le fichier contient même 60 dates de vérification postérieures au 3 novembre 2026, certaines allant jusqu’au 1er janvier 2027.
Cette régularité laisse penser que le champ pourrait correspondre à une échéance automatiquement calculée, plutôt qu’à la date d’une vérification effectivement réalisée. Sa fonction exacte reste néanmoins inconnue.
Des numéros ORIAS et SIREN présents dans la base
Les données exposées comprennent également des références utilisées pour identifier les intermédiaires et leurs entreprises dans le secteur financier.
Le fichier comporte 3 526 champs ORIAS renseignés, tandis que 322 enregistrements ne contiennent aucune valeur dans cette rubrique. Parmi les valeurs présentes, 67 ne respectent pas le format habituel de huit chiffres numériques.
Une autre particularité concerne le champ nommé « siret » dans le fichier. Les 3 848 valeurs correspondantes comportent neuf chiffres et non quatorze. Elles correspondent donc au format des numéros SIREN, qui identifient les entreprises, et non à celui des SIRET, utilisés pour identifier les établissements.
Un contrôle algorithmique de ces identifiants montre que 3 825 valeurs satisfont au mécanisme de vérification des numéros SIREN, contre 23 qui présentent une anomalie. Cela constitue un indice de cohérence des données, mais ne suffit pas à prouver leur authenticité ni leur provenance.
Certaines références professionnelles peuvent être accessibles publiquement à travers les registres officiels. Le caractère confidentiel de chaque champ ne peut donc pas être présumé. En revanche, leur regroupement avec des coordonnées directes dans une même base facilite leur exploitation à grande échelle.
Un risque d’usurpation d’identité particulièrement sensible dans le secteur bancaire
La combinaison des informations diffusées présente plusieurs risques pour les professionnels concernés.
Un escroc disposant du nom d’un courtier, de ses coordonnées, de son entreprise et de sa référence ORIAS pourrait construire une fausse identité professionnelle particulièrement crédible.
Un fraudeur pourrait par exemple contacter des particuliers en se faisant passer pour un intermédiaire bancaire légitime, utiliser ses références réglementaires pour instaurer un climat de confiance, puis tenter d’obtenir des documents personnels ou de détourner des paiements.
Les professionnels eux-mêmes pourraient également être visés par des campagnes de phishing ciblées. Les informations disponibles permettraient de personnaliser de faux messages provenant supposément d’une banque partenaire, d’un assureur, d’un organisme professionnel ou d’une autorité réglementaire.
La présence de numéros de téléphone et d’adresses postales accroît également les possibilités de démarchage frauduleux, d’appels d’usurpation et d’autres tentatives d’ingénierie sociale.
À ce stade, aucune exploitation frauduleuse effective de ces informations n’a été établie. Il s’agit de risques potentiels liés à la nature et au regroupement des données.
L’AFIB n’a pas confirmé publiquement cette fuite de données
Au 3 novembre 2026, aucune communication officielle de l’AFIB confirmant cette revendication n’a été identifiée par Cyberattaque.org.
L’analyse du fichier permet de confirmer matériellement la présence de 3 848 enregistrements structurés contenant des coordonnées personnelles et des informations professionnelles. Plusieurs caractéristiques, notamment les formats des identifiants et les dates, présentent une cohérence interne.
En revanche, ces éléments ne permettent pas de confirmer indépendamment que la base provient directement des systèmes de l’association, que toutes les personnes répertoriées sont actuellement adhérentes ou que l’extraction a effectivement été réalisée au moyen d’une vulnérabilité BOLA.
La date de récupération des données, l’éventuelle persistance de la faille et les mesures de sécurité prises par l’organisation restent également inconnues.
Cette affaire illustre néanmoins les conséquences potentielles d’une exposition d’annuaire professionnel dans un secteur réglementé. Même lorsque certains identifiants sont publics, leur association avec des coordonnées personnelles peut faciliter des tentatives d’usurpation d’identité, de phishing et d’escroquerie financière.
Cyberattaque.org a analysé les 3 848 enregistrements du fichier communiqué. Aucune identité, adresse personnelle, coordonnée téléphonique ou référence individuelle issue de cette base n’est reproduite dans cet article.