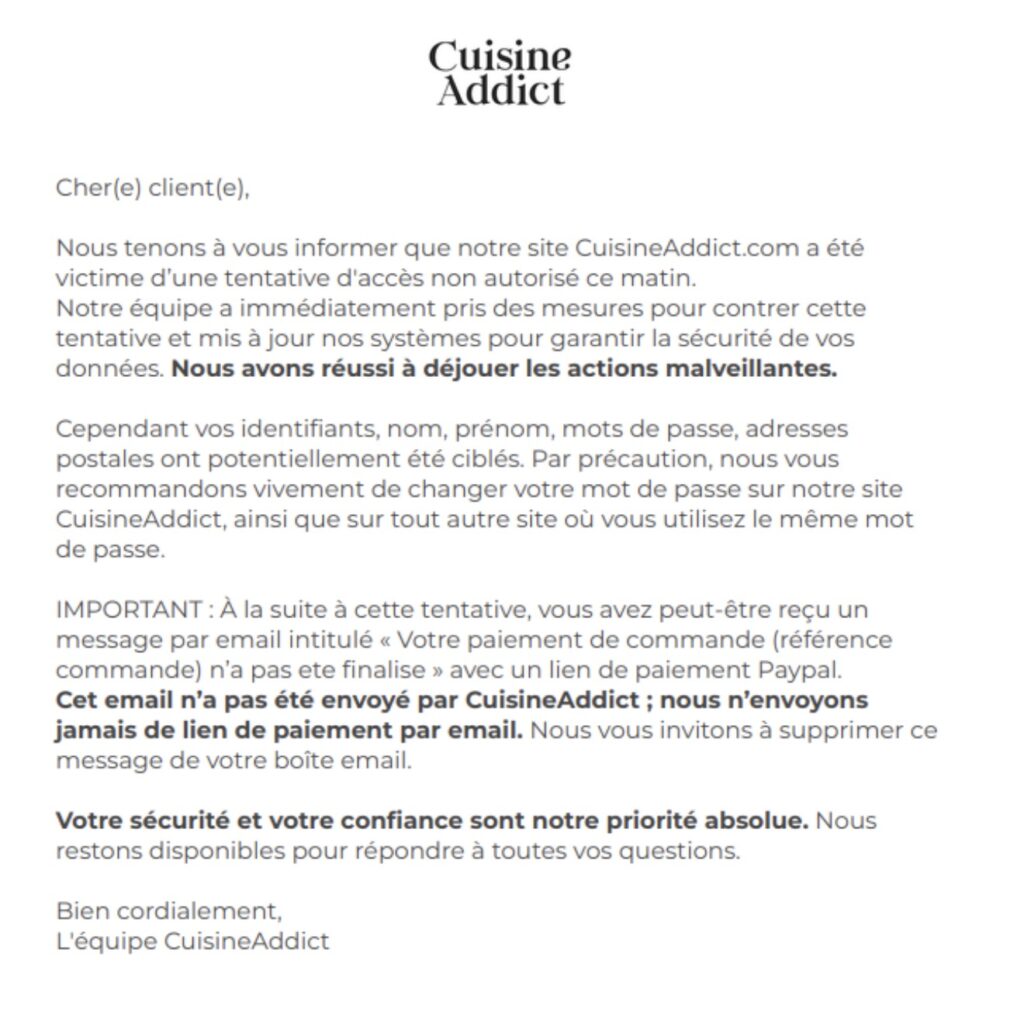
Le site français CuisineAddict informe ses clients d’une tentative de cyberattaque qu’il affirme avoir déjouée. Pourtant, plusieurs éléments de sa communication soulèvent des interrogations. Dans un email dont Cyberattaque.org s’est procuré une copie, l’entreprise recommande à ses utilisateurs de modifier leurs mots de passe, y compris sur d’autres plateformes. Elle les alerte également sur de faux emails de paiement PayPal qui auraient pu être reçus à la suite de l’incident. Une situation qui interroge sur la portée réelle de cette tentative d’intrusion et sur les informations auxquelles les attaquants auraient pu accéder.
Fondé en 2009, CuisineAddict est un site français de commerce électronique spécialisé dans les ustensiles de cuisine, le matériel de pâtisserie et les ingrédients professionnels. Exploitée par la société Corfort, implantée à Villemandeur, dans le Loiret, la boutique propose plusieurs milliers de références destinées aux particuliers et aux professionnels.
Une cyberattaque déjouée selon l’entreprise, mais des données potentiellement ciblées
Dans sa notification, CuisineAddict indique avoir été victime d’une tentative d’accès non autorisé au cours de la matinée. L’entreprise affirme avoir immédiatement réagi et mis à jour ses systèmes informatiques pour empêcher les actions malveillantes.
Elle assure que la tentative a été déjouée. Pourtant, quelques lignes plus loin, CuisineAddict reconnaît que les identifiants, noms, prénoms, mots de passe et adresses postales de ses clients ont potentiellement été ciblés.
Cette formulation laisse plusieurs questions sans réponse. Les attaquants ont-ils simplement tenté d’accéder à ces informations ou ont-ils réussi à consulter une partie des données avant que leur accès soit interrompu ?
Une attaque peut effectivement être stoppée après un premier accès non autorisé. Le fait de déjouer les actions d’un cybercriminel ne garantit donc pas nécessairement qu’aucune information n’a été consultée ou récupérée.
Or, CuisineAddict ne précise pas clairement si ses investigations ont permis d’exclure toute extraction de données personnelles.
Pourquoi demander aux clients de changer leurs mots de passe ?
C’est l’un des éléments les plus surprenants de cette communication. Malgré l’affirmation selon laquelle l’attaque a été déjouée, CuisineAddict recommande vivement à ses clients de modifier leur mot de passe sur la boutique, mais également sur tous les autres sites utilisant le même identifiant.
Une telle recommandation peut être une simple mesure de précaution. Elle peut aussi être formulée lorsqu’une entreprise ne dispose pas encore de garanties suffisantes concernant la confidentialité de ses données d’authentification.
La question du stockage des mots de passe est donc essentielle. L’entreprise ne précise pas si ceux-ci sont conservés sous forme d’empreintes cryptographiques sécurisées, si ces empreintes ont pu être accessibles ou si les attaquants ont tenté de récupérer directement des identifiants.
À ce stade, aucun vol de mots de passe n’est confirmé. Mais les informations communiquées ne permettent pas non plus de comprendre précisément pourquoi leur renouvellement est recommandé avec autant d’insistance.
De faux paiements PayPal : l’autre élément troublant de l’incident
La notification comporte une seconde alerte particulièrement intéressante. CuisineAddict indique que certains clients ont peut-être reçu un email frauduleux leur signalant qu’un paiement de commande n’aurait pas été finalisé.
Le message évoqué comporte une référence de commande et un lien invitant à effectuer un paiement via PayPal.
L’entreprise affirme que ces emails ne proviennent pas de ses services et précise qu’elle n’envoie jamais de liens de paiement par email.
Mais cette mise en garde soulève une autre interrogation : pourquoi ces messages frauduleux sont-ils évoqués dans une notification concernant précisément une tentative de cyberattaque ?
Si les références de commande utilisées sont authentiques, cela pourrait suggérer que les fraudeurs disposent d’informations sur les achats réalisés par certains clients. Si elles sont simplement inventées, il pourrait s’agir d’une campagne d’hameçonnage classique exploitant l’identité du commerçant.
Une autre possibilité serait une tentative d’utilisation abusive d’une fonctionnalité de la boutique permettant de générer des communications liées aux commandes.
Aucun de ces scénarios n’est confirmé. CuisineAddict ne précise pas si ces emails ont réellement été envoyés à des clients, combien de personnes les auraient reçus ni comment les fraudeurs auraient obtenu leurs coordonnées.
Une tentative d’intrusion ou une compromission plus importante ?
Les informations communiquées ne permettent pas de déterminer la méthode utilisée lors de cette attaque.
Une vulnérabilité applicative, la compromission d’un compte administratif ou l’utilisation abusive d’une fonctionnalité du site pourraient expliquer certains des faits décrits. Il ne s’agit toutefois que d’hypothèses.
Le rapprochement entre la tentative d’accès non autorisé, la recommandation de renouvellement des mots de passe et les faux emails de paiement mérite néanmoins des explications supplémentaires.
Ces trois éléments peuvent être liés sans qu’une extraction massive de données ait nécessairement eu lieu. Ils pourraient aussi correspondre à plusieurs événements distincts. Le message de CuisineAddict ne permet pas de trancher.
Des risques de fraude pour les clients de la boutique
Si des informations personnelles ou commerciales ont effectivement été récupérées, les clients pourraient être exposés à des tentatives d’escroquerie ciblées.
Les faux messages PayPal constituent un risque immédiat : un client pensant devoir finaliser une véritable commande pourrait être incité à effectuer un paiement frauduleux.
Les identifiants éventuellement compromis pourraient également être utilisés pour tenter de se connecter à d’autres comptes, particulièrement lorsque les mêmes mots de passe sont réutilisés.
Aucun détournement financier, aucune prise de contrôle de compte et aucune extraction de données n’ont cependant été établis publiquement.
Plusieurs questions restent sans réponse malgré les assurances de CuisineAddict
Au 13 novembre 2026, CuisineAddict affirme avoir bloqué la tentative d’accès non autorisé et renforcé la sécurité de son site. L’entreprise appelle néanmoins ses clients à renouveler leurs mots de passe et à supprimer les éventuels faux messages de paiement.
Pour comprendre la portée réelle de cet incident, plusieurs éléments restent à clarifier : les données ont-elles été effectivement consultées ? Les mots de passe ont-ils été accessibles ? Les faux emails contenaient-ils de véritables références de commande ? Et surtout, les attaquants ont-ils pu exploiter une fonctionnalité du site avant d’être bloqués ?
La communication de CuisineAddict n’est pas nécessairement contradictoire, mais elle demeure incomplète. Une attaque peut être interrompue tout en ayant déjà entraîné une exposition de données ou une utilisation frauduleuse de certaines fonctionnalités.
Dans cette affaire, l’enjeu n’est donc pas seulement de savoir si la cyberattaque a été déjouée, mais aussi de comprendre ce que les attaquants ont réellement pu accomplir avant son interruption.