La plateforme Avantages Jeunes fait l’objet d’une importante fuite de données revendiquée dans la nuit du 1er octobre 2026. Un utilisateur utilisant le pseudonyme Quantique annonce la diffusion d’une base contenant environ 318 000 profils, dont l’extraction aurait été réalisée par un autre acteur surnommé HexDex.
Avantages Jeunes est un dispositif destiné aux jeunes de Bourgogne-Franche-Comté permettant d’accéder à des réductions et avantages auprès de nombreux partenaires. La base revendiquée semble contenir des informations accumulées sur plusieurs années et ne doit donc pas être confondue avec le nombre actuel de titulaires de la carte.
Noms, adresses, téléphones et dates de naissance
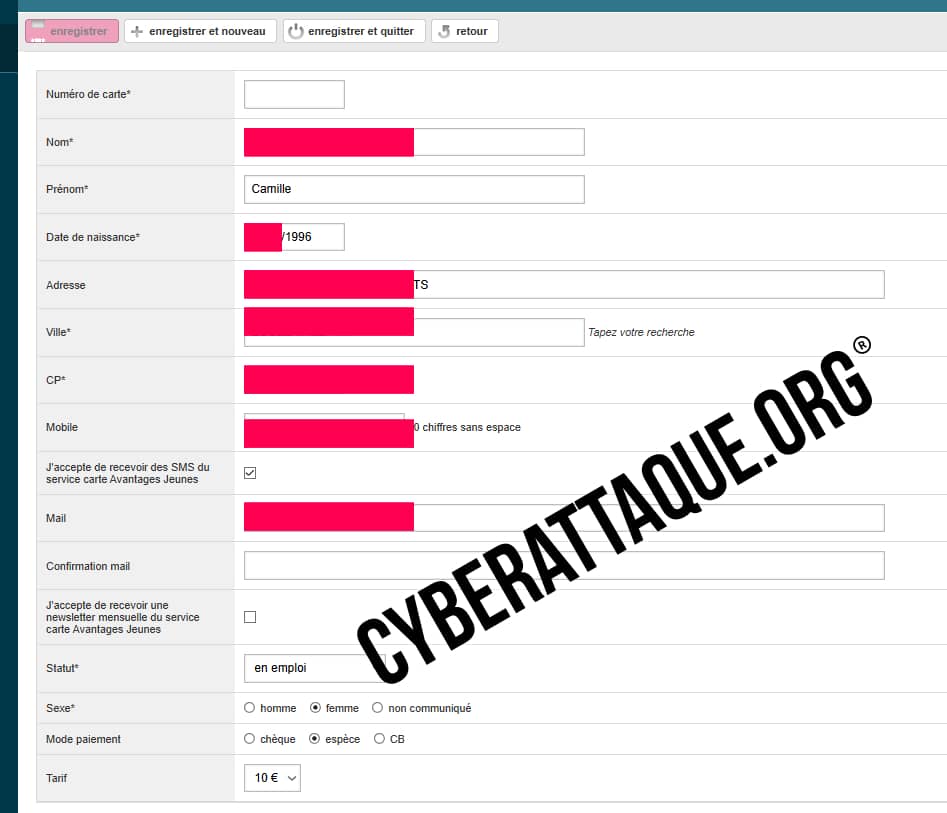
Les champs annoncés comprennent notamment les noms, prénoms, adresses postales, codes postaux, villes, dates de naissance, adresses email et numéros de téléphone mobile. La base contient également le sexe, le statut du bénéficiaire, le point de vente utilisé, le tarif appliqué ainsi qu’un champ relatif au mode de paiement.
Cyberattaque.org s’est procuré un échantillon de 1 000 enregistrements. Les données observées sont cohérentes avec la structure annoncée et concernent aussi bien des étudiants et jeunes actifs que des écoliers, collégiens et lycéens.
Plus de la moitié de l’échantillon concerne des mineurs
Le point le plus préoccupant concerne l’âge des personnes présentes dans les fichiers. Sur les profils analysés par Cyberattaque.org, énormément de dates de naissance correspondent à des personnes âgées de moins de 18 ans au 1er octobre 2026.
Le fichier contient notamment des profils indiqués comme “écolier”, “collégien” et “lycéen”. Certaines personnes sont donc particulièrement jeunes, ce qui augmente fortement la sensibilité de l’exposition lorsqu’une identité complète est associée à une adresse, une date de naissance et parfois un numéro de téléphone.
Le champ “paiement” ne contient pas de coordonnées bancaires dans l’échantillon
La présence d’un champ nommé “paiement” pourrait laisser penser à une exposition de données bancaires. Ce n’est toutefois pas ce que montre l’échantillon analysé : ce champ indique uniquement des moyens de règlement comme “CB”, “Espèce” ou “Chèque”.
Cyberattaque.org n’a observé dans cet échantillon aucun numéro de carte bancaire, cryptogramme ou IBAN. Il convient donc de ne pas présenter cette fuite comme une compromission de données bancaires sur la base des éléments actuellement disponibles.
Une extraction présentée comme du scraping
Quantique parle d’une base de données Avantages Jeunes mais précise également que les informations auraient été “scrapées” par HexDex. Cette nuance est importante : rien ne permet actuellement d’affirmer qu’un attaquant a pénétré directement dans les serveurs internes de la plateforme.
Un scraping massif peut notamment résulter de l’exploitation d’une API ou d’une fonctionnalité insuffisamment protégée, permettant d’interroger automatiquement de très nombreux profils. Il peut aussi concerner des informations rendues accessibles par erreur. Sans davantage d’éléments techniques, l’origine exacte de cette extraction reste inconnue.
Des données idéales pour du phishing très ciblé
L’association entre nom, prénom, date de naissance, adresse, téléphone, email et statut scolaire peut être exploitée pour construire des campagnes de phishing particulièrement crédibles, mais également pour faciliter certaines tentatives d’usurpation d’identité.
La présence de nombreux mineurs rend l’incident encore plus sensible. Un attaquant pourrait par exemple adapter ses messages à l’âge de la victime, à son statut scolaire ou à sa localisation et se faire passer pour Avantages Jeunes, un établissement scolaire, une collectivité ou un partenaire du dispositif.