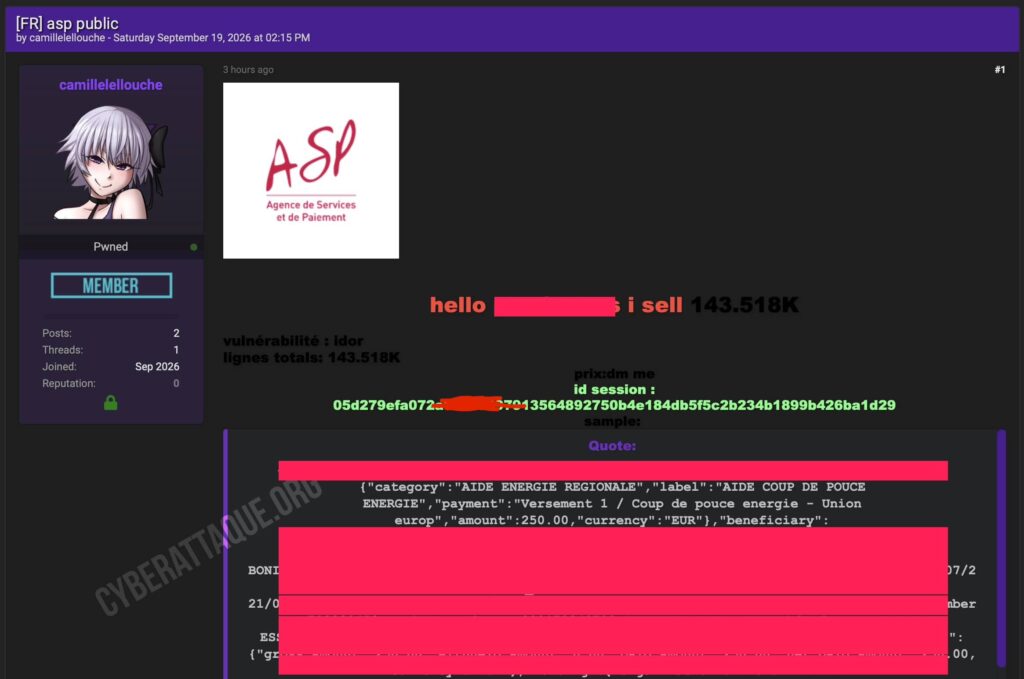
L’Agence de services et de paiement (ASP), organisme public chargé de gérer et verser de nombreuses aides publiques en France, confirme avoir subi une fuite de données. Un hacker revendique de son côté 143 518 lignes contenant notamment des avis de paiement et des coordonnées bancaires de bénéficiaires.
Dans les échantillons consultés par Cyberattaque.org apparaissent des identités, adresses postales, références administratives, noms des banques, IBAN, BIC et montants d’aides versées. Les exemples concernent notamment le dispositif francilien « Coup de pouce énergie ».
L’ASP confirme l’exfiltration de documents
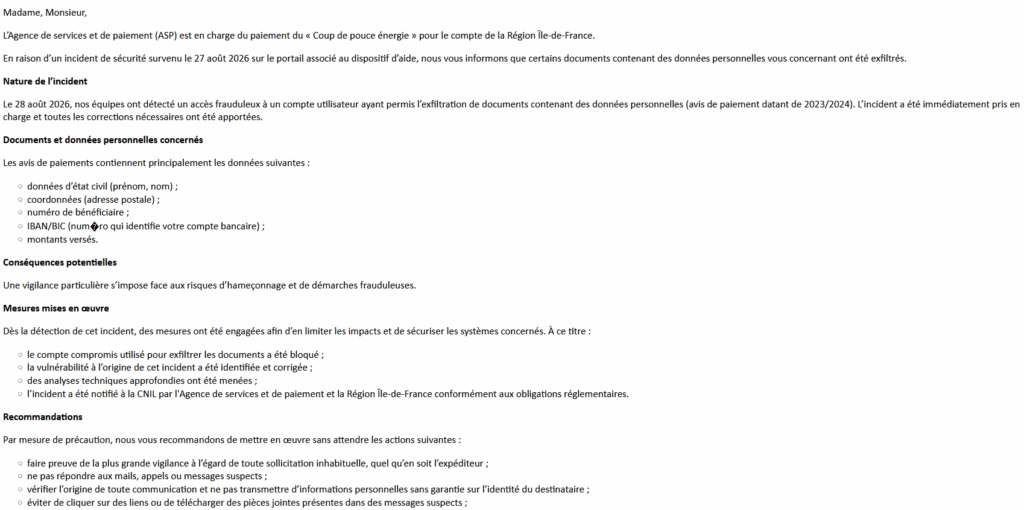
Dans un courrier adressé aux personnes concernées, l’ASP confirme qu’un incident de sécurité est survenu le 27 août 2026 sur le portail associé au dispositif d’aide « Coup de pouce énergie » de la Région Île-de-France.
L’agence indique avoir détecté le lendemain, le 28 août, un accès frauduleux à un compte utilisateur ayant permis l’exfiltration de documents contenant des données personnelles. Les fichiers concernés sont des avis de paiement datant de 2023 et 2024.
L’ASP précise que le compte compromis a depuis été bloqué, que la vulnérabilité à l’origine de l’incident a été identifiée et corrigée et que l’incident a été notifié à la CNIL par l’ASP et la Région Île-de-France.
L’ASP au cœur du paiement des aides publiques
L’Agence de services et de paiement est un établissement public intervenant pour le compte de l’État, de collectivités et d’autres acteurs publics. Sa mission consiste notamment à gérer, contrôler et verser différents dispositifs d’aides.
Elle traite donc naturellement des informations administratives et bancaires nécessaires au versement de fonds publics à leurs bénéficiaires.
Des IBAN directement associés aux bénéficiaires
Les données observées par Cyberattaque.org prennent la forme d’avis de paiement individuels. Chaque dossier peut réunir plusieurs informations permettant d’identifier précisément son bénéficiaire :
- nom et prénom ;
- adresse postale complète ;
- nom de la banque ;
- IBAN et BIC ;
- numéro de bénéficiaire et références du paiement ;
- nature de l’aide versée ;
- montant et date du versement.
Le courrier de notification de l’ASP confirme notamment la présence dans les documents exfiltrés de noms, prénoms, adresses postales, numéros de bénéficiaire, IBAN/BIC et montants versés.
Cyberattaque.org ne reproduit volontairement aucune identité, adresse, référence bancaire ou numéro administratif présent dans ces fichiers.
Le Coup de pouce énergie est confirmé parmi les données touchées
Les exemples diffusés concernaient notamment le « Coup de pouce énergie » de la Région Île-de-France, une aide de 250 euros proposée en 2023 aux foyers franciliens les plus modestes avec le soutien de l’Union européenne.
Ce lien est désormais confirmé par l’ASP, qui précise dans sa notification être chargée du paiement du « Coup de pouce énergie » pour le compte de la Région Île-de-France et que l’incident a touché le portail associé à ce dispositif.
La Région avait confié à l’ASP la gestion du dispositif et le versement de l’aide. Environ 160 000 Franciliens en avaient bénéficié. Les documents officiels relatifs au dispositif prévoyaient notamment la collecte d’un IBAN et d’un BIC afin de permettre le paiement.
Une faille IDOR revendiquée par le hacker
L’attaquant affirme avoir obtenu les données grâce à une vulnérabilité de type IDOR, pour « Insecure Direct Object Reference ».
Ce type de faille apparaît lorsqu’une application permet d’accéder à une ressource en modifiant un identifiant dans une requête sans vérifier correctement si l’utilisateur dispose des droits nécessaires pour consulter le document demandé.
Dans le cas d’avis de paiement numérotés, une telle faiblesse pourrait théoriquement permettre de parcourir de nombreux dossiers successifs. L’ASP confirme qu’une vulnérabilité a bien été exploitée et qu’elle a depuis été corrigée, mais ne précise pas publiquement sa nature. L’hypothèse d’une faille IDOR reste donc celle avancée par l’attaquant.
143 518 lignes toujours revendiquées par le hacker
Le hacker annonce un total de 143 518 lignes. L’ASP confirme désormais l’existence de l’exfiltration, mais son courrier ne précise pas le nombre total de documents ou de personnes concernés.
Le chiffre de 143 518 correspond donc toujours au volume revendiqué par l’attaquant et ne permet pas de déterminer combien de personnes distinctes sont réellement concernées.
Des données idéales pour des fraudes administratives ciblées
L’association d’une identité, d’une adresse, d’un IBAN et d’une véritable aide publique peut servir à construire des tentatives de fraude particulièrement crédibles.
Un attaquant pourrait notamment contacter un bénéficiaire en se faisant passer pour l’ASP ou une collectivité et citer le véritable nom du dispositif, son montant ou sa date de versement afin de réclamer une prétendue régularisation ou de nouvelles informations bancaires.
L’ASP met elle-même en garde les victimes contre les risques d’hameçonnage et de démarches frauduleuses et leur recommande de se montrer particulièrement vigilantes face aux sollicitations inhabituelles.
La présence d’un IBAN ne permet pas à elle seule de retirer de l’argent sur un compte bancaire, mais elle augmente fortement la quantité d’informations dont dispose un fraudeur pour préparer une usurpation d’identité ou une attaque d’ingénierie sociale.
Le nombre exact de victimes reste à établir
La fuite de données n’est donc plus au stade de la simple revendication : l’ASP confirme l’exfiltration de documents contenant des données personnelles et bancaires de bénéficiaires.
Reste désormais à établir le nombre exact de personnes concernées. Le volume de 143 518 lignes avancé par le hacker n’est pas repris dans la notification de l’agence.