Une importante fuite de données visant le Service national universel (SNU) est revendiquée par le hacker LunarisSec. Celui-ci affirme avoir compromis l’un des portails du dispositif et exploité une vulnérabilité IDOR permettant d’accéder aux informations des utilisateurs. Au total, il dit avoir récupéré les données associées à 275 083 comptes.
Cyberattaque.org s’est procuré les échantillons diffusés par le hacker. Leur contenu, ainsi que plusieurs recoupements effectués à partir de sources publiques, permettent de relier les données à l’écosystème du SNU. Elles concernent notamment des utilisateurs et des responsables de structures partenaires.
Le SNU évoque la création frauduleuse de comptes responsables
Depuis la publication de la revendication, le Service national universel a commencé à informer des personnes potentiellement concernées. Dans un message dont Cyberattaque.org a pris connaissance, le SNU indique avoir été informé d’une « éventuelle exposition de données » et précise que des investigations sont en cours.
Selon les services chargés de la sécurité des systèmes d’information du ministère, l’origine de cette exposition serait la création frauduleuse de plusieurs comptes de responsable de structure sur la plateforme SNU, permettant ensuite d’accéder à certaines données.
Cette explication diffère donc, à ce stade, de celle avancée par LunarisSec, qui affirme de son côté avoir exploité une vulnérabilité IDOR et des contrôles d’accès insuffisants. Les investigations devront notamment permettre de déterminer précisément le scénario utilisé.
270 021 utilisateurs et 5 062 comptes de responsables
Le hacker affirme avoir identifié et récupéré 270 021 identifiants d’utilisateurs, auxquels s’ajoutent 5 062 comptes disposant de rôles liés à l’encadrement ou à la gestion de structures.
Le total revendiqué atteint ainsi 275 083 comptes.
Selon LunarisSec, l’accès aux données aurait été rendu possible par une faille IDOR présente sur l’un des portails du SNU, combinée à une mauvaise gestion des rôles et des permissions. Une vulnérabilité IDOR permet, lorsqu’un contrôle d’autorisation est insuffisant, d’accéder à des ressources appartenant à d’autres utilisateurs en manipulant un identifiant transmis à l’application.
Noms, e-mails et numéros de téléphone
Pour les comptes utilisateurs classiques, LunarisSec affirme avoir récupéré les données suivantes :
- nom ;
- prénom ;
- adresse e-mail ;
- numéro de téléphone mobile.
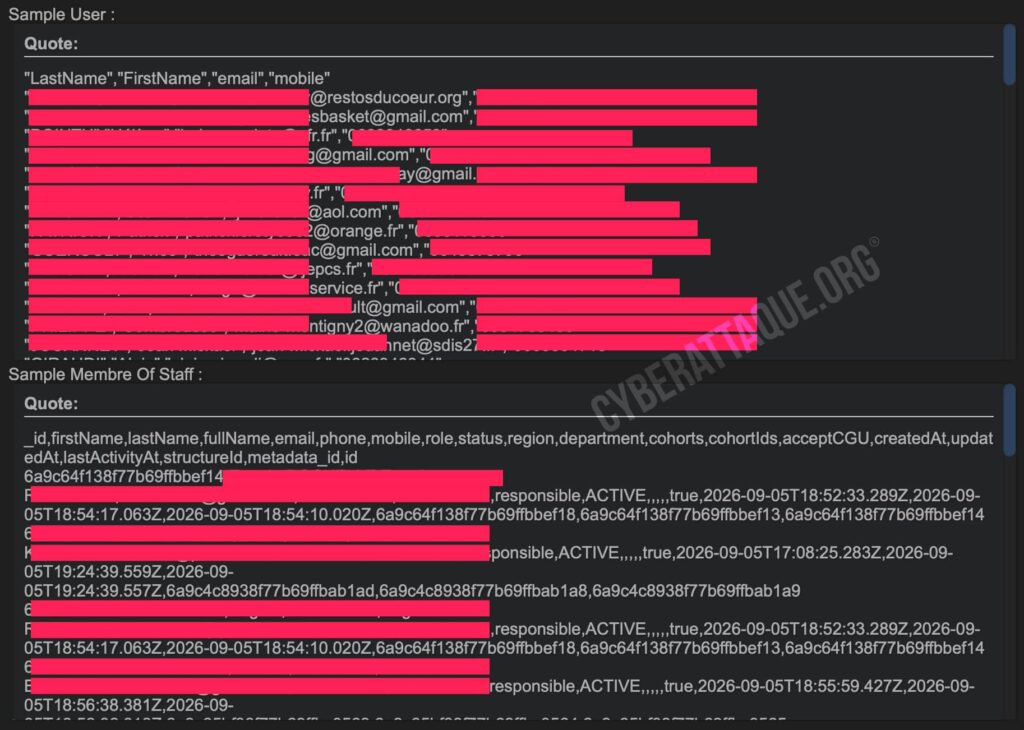
Un premier échantillon analysé par Cyberattaque.org contient 93 enregistrements. Les personnes présentes sont rattachées à de nombreuses structures publiques ou associatives : Croix-Rouge, Restos du Cœur, services départementaux d’incendie et de secours, gendarmerie, collectivités, mairies ou encore associations.
Plusieurs recoupements réalisés par Cyberattaque.org permettent également de retrouver publiquement certaines de ces personnes dans le cadre de missions d’intérêt général du SNU ou au sein de structures ayant accueilli des volontaires du dispositif. Ces vérifications renforcent fortement la crédibilité de la revendication.
Les comptes des responsables beaucoup plus détaillés
Les 5 062 comptes présentés par LunarisSec comme appartenant au « staff » contiennent beaucoup plus d’informations. Les éléments observés dans les échantillons sont notamment cohérents avec des comptes de responsables de structures disposant d’un accès à la plateforme du SNU.
Pour ces comptes, les données présentées comprennent notamment :
- identifiant interne ;
- nom et prénom ;
- nom complet ;
- adresse e-mail ;
- numéro de téléphone et mobile ;
- rôle du compte ;
- statut ;
- région ;
- département ;
- cohortes associées ;
- identifiants des cohortes ;
- acceptation des conditions générales d’utilisation ;
- date de création du compte ;
- date de dernière modification ;
- date de dernière activité ;
- identifiant de la structure associée ;
- autres identifiants techniques internes.
La notification du SNU mentionne elle aussi plusieurs de ces catégories : nom et prénom, adresse e-mail, numéros de téléphone, rôle et statut du compte, région et département, ainsi que les dates de création, de modification et de dernière activité. Elle mentionne également l’acceptation des conditions générales.
Cette correspondance entre les données décrites par l’administration et celles présentes dans les éléments obtenus par Cyberattaque.org constitue un nouvel élément venant appuyer l’authenticité des données.
Certains enregistrements observés dans les échantillons comportent des dates d’activité allant jusqu’aux 5 et 6 septembre 2026.
Des champs directement liés au fonctionnement du SNU
Plusieurs éléments présents dans les données correspondent au fonctionnement de la plateforme officielle. Certains comptes disposent par exemple du rôle « responsible » et sont associés à un structureId.
Le SNU demande justement aux organismes souhaitant accueillir des volontaires de s’inscrire sur admin.snu.gouv.fr et d’y créer un profil en tant que « Responsable » d’une structure proposant une mission d’intérêt général.
Ces responsables disposent ensuite d’un tableau de bord permettant notamment de gérer leur structure, de publier des missions et de suivre les candidatures des volontaires. La présence dans les échantillons des rôles, identifiants de structures, cohortes et différents statuts constitue ainsi un élément supplémentaire venant appuyer la revendication de LunarisSec.
Le SNU avait déjà subi une importante fuite en 2023
Le Service national universel avait déjà été victime d’une importante fuite de données à la fin de l’année 2023. À l’époque, les informations de 62 500 jeunes volontaires et 87 000 parents avaient été dérobées, soit près de 150 000 personnes.
Pour les jeunes concernés, la fuite comprenait notamment le nom, le prénom, la date de naissance, l’adresse postale et l’adresse e-mail. Les données des représentants légaux comprenaient également leurs informations d’identité et leurs coordonnées.
L’administration avait confirmé qu’une faille applicative avait été exploitée. L’incident avait conduit au dépôt d’une plainte et à un signalement auprès de la CNIL.
Des données différentes de celles volées en 2023
Les données présentées cette fois par LunarisSec sont différentes de celles dérobées en 2023. La précédente fuite concernait principalement les jeunes volontaires et leurs parents et portait essentiellement sur leurs informations d’identité et leurs coordonnées.
Dans sa nouvelle revendication, LunarisSec présente cette fois des numéros de téléphone mobile, mais également tout un ensemble d’informations internes liées aux comptes de responsables : rôles, statuts, régions, départements, cohortes, identifiants de structures et historique d’activité des comptes.
Le volume revendiqué est également supérieur : 275 083 comptes, contre environ 150 000 personnes concernées lors de l’incident confirmé de 2023.
Deux scénarios désormais avancés sur l’origine de l’accès
LunarisSec explique avoir pu parcourir les identifiants accessibles depuis le portail qu’il affirme avoir compromis afin de récupérer massivement les informations associées aux comptes. Le hacker met directement en cause les contrôles d’accès, les rôles et les permissions de l’application.
Les services du ministère avancent pour leur part une autre explication : plusieurs comptes de responsable de structure auraient été créés frauduleusement, ouvrant ensuite l’accès à certaines informations présentes sur la plateforme.
À ce stade, le SNU indique poursuivre ses vérifications et ne confirme pas que les données ont effectivement été consultées ou diffusées. Les échantillons obtenus par Cyberattaque.org contiennent toutefois les différentes catégories de données annoncées dans la revendication, dont plusieurs correspondent désormais directement aux informations mentionnées dans la notification adressée par le SNU.