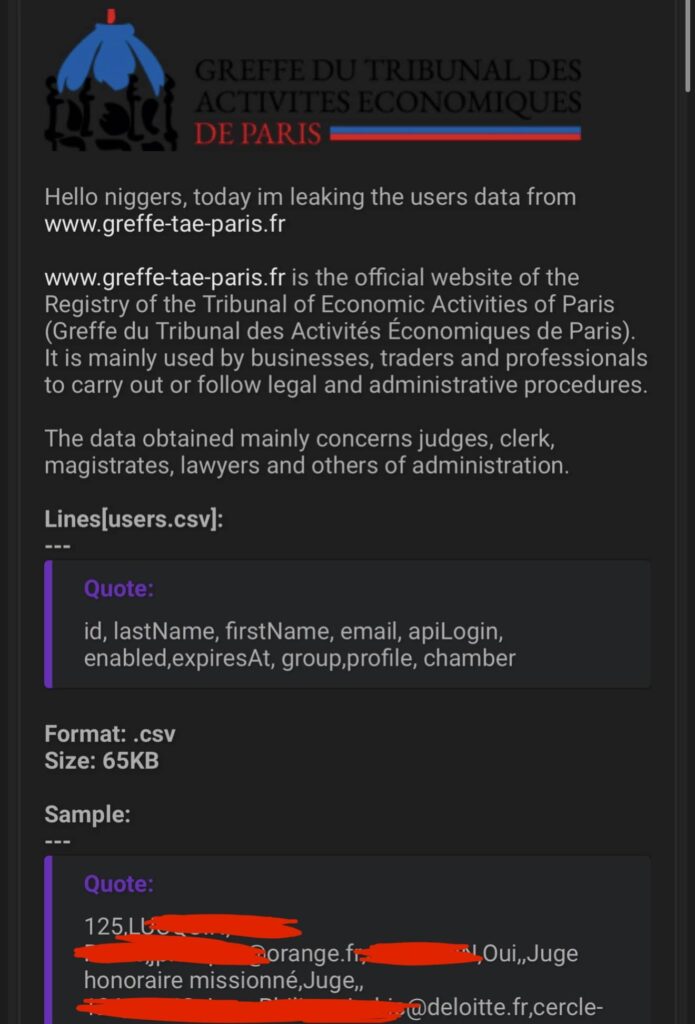
Une fuite de données particulièrement sensible vise le Greffe du Tribunal des Activités Économiques de Paris. Le hacker Alduin affirme avoir récupéré plusieurs fichiers provenant du site greffe-tae-paris.fr contenant des informations sur des juges, greffiers, magistrats et autres membres de l’institution.
Les données diffusées dépassent largement de simples coordonnées professionnelles. Les fichiers contiennent notamment des adresses personnelles, dates de naissance, numéros de téléphone, informations familiales, historiques de mandat, affectations aux chambres et, pour certains comptes, des identifiants utilisés pour accéder aux outils du greffe.
Le Greffe du Tribunal des Activités Économiques de Paris visé
Le Tribunal des Activités Économiques de Paris traite notamment des litiges entre entreprises ainsi que des procédures liées aux difficultés des sociétés. Son greffe assure le fonctionnement administratif de la juridiction et accompagne entreprises, professionnels et justiciables dans différentes démarches.
La fuite revendiquée le 17 septembre 2026 concerne toutefois principalement des informations internes relatives aux personnes travaillant ou intervenant au sein du tribunal.
Des comptes utilisateurs avec leur rôle et leur chambre
Un premier fichier intitulé users.csv contient des comptes associés au système. Les champs comprennent notamment :
- nom et prénom ;
- adresse e-mail ;
- identifiant de connexion ou API ;
- état actif ou désactivé du compte ;
- groupe et profil utilisateur ;
- fonction exercée ;
- chambre d’affectation.
Les exemples montrent notamment des profils correspondant à des juges, juges honoraires, présidents de chambre et greffiers superviseurs. Certains comptes apparaissent encore comme actifs dans les données publiées.
Aucun mot de passe n’apparaît dans les échantillons communiqués. La présence des identifiants de connexion, des rôles et du statut des comptes peut néanmoins fournir des informations utiles pour préparer des tentatives de phishing ciblées ou des attaques contre les comptes concernés.
Adresses privées téléphones et informations familiales
Un second fichier, magistrats.json, contient des informations beaucoup plus détaillées sur les personnes enregistrées dans le système.
Les champs observés comprennent notamment les dates de naissance, adresses personnelles, téléphones fixes et mobiles, adresses e-mail, entreprises, professions, diplômes et langues parlées.
Le fichier contient également les historiques d’affectation aux différentes chambres du tribunal et les mandats exercés au fil des années.
Plus préoccupant encore, certaines fiches comprennent des informations relatives à la famille des magistrats, notamment les prénoms de leurs enfants. Il s’agit d’informations qui n’ont aucune raison d’être exposées publiquement dans le cadre normal de l’activité du tribunal.
Les choix internes des juges pour 2026 également exposés
Un autre fichier intitulé voeux.csv concerne l’organisation interne des chambres pour l’année 2026.
On y retrouve les choix d’affectation des juges, leurs jours d’indisponibilité, leurs demandes particulières, leurs motivations ainsi que différentes délégations souhaitées au sein du tribunal.
Les commentaires laissés dans ces dossiers sont parfois particulièrement personnels. Certains expliquent les contraintes professionnelles ou familiales empêchant une personne d’être présente certains jours et peuvent même révéler indirectement des situations de santé concernant le juge ou des membres de sa famille.
Ces informations permettent ainsi de connaître non seulement les fonctions exercées par certaines personnes mais également leurs habitudes de disponibilité et différentes contraintes de leur vie privée.
Une liste de juges et leurs adresses e-mail
Un quatrième fichier, juge_sans_formation.csv, contient une liste de juges associant directement leur nom, prénom et adresse e-mail.
Les adresses observées ne sont pas uniquement des comptes institutionnels. Plusieurs personnes utilisent également des adresses personnelles provenant de fournisseurs grand public.
Un ensemble particulièrement intéressant pour le phishing ciblé
La nature des données rend cette fuite particulièrement exploitable pour l’ingénierie sociale. Un attaquant peut connaître l’identité exacte d’un juge, sa fonction, sa chambre, son adresse e-mail et parfois son numéro de téléphone.
Ces informations permettent de préparer de faux messages prétendant provenir d’un collègue, du greffe, du ministère de la Justice ou d’un autre service du tribunal.
La connaissance de l’affectation des personnes ou de leurs responsabilités peut également aider un attaquant à cibler en priorité les comptes disposant des droits les plus intéressants.
Les informations personnelles augmentent également le risque physique
La publication d’adresses privées et de numéros de téléphone personnels de personnes exerçant des fonctions judiciaires constitue un risque supplémentaire qui dépasse la fraude numérique.
Les juges du Tribunal des Activités Économiques peuvent intervenir dans des dossiers sensibles concernant des entreprises en difficulté, des sanctions contre des dirigeants ou des contentieux commerciaux importants. La divulgation de leur lieu de résidence et d’informations familiales peut donc présenter un enjeu de sécurité personnel.
La méthode utilisée pour récupérer les données reste inconnue
Alduin n’explique pas comment il affirme avoir obtenu ces fichiers. Aucune vulnérabilité, compromission de compte ou autre méthode d’accès n’est détaillée dans sa publication.
Il n’est donc pas possible à ce stade de déterminer si les données proviennent directement d’une base utilisée par le site du greffe, d’un outil interne connecté à celui-ci ou d’un autre environnement informatique.
Une fuite revendiquée mais pas encore confirmée
Les fichiers publiés présentent une structure cohérente avec le fonctionnement interne du Tribunal des Activités Économiques de Paris et contiennent de nombreux éléments spécifiques aux fonctions et à l’organisation de ses membres.
À ce stade, le Greffe du Tribunal des Activités Économiques de Paris n’a toutefois pas confirmé publiquement cette fuite. Le nombre total de personnes concernées et la période exacte durant laquelle ces informations ont pu être accessibles restent également à déterminer.
Compte tenu de la présence d’identifiants de comptes, d’adresses privées et de données familiales, la révocation ou la surveillance renforcée des accès concernés constituera l’un des principaux enjeux si la compromission est confirmée.