Revolut confirme avoir transmis des données extrêmement sensibles concernant certains de ses clients à un tiers qui n’était pas autorisé à les obtenir. Aucun pirate n’a eu besoin de pénétrer les systèmes de la banque : les informations ont été remises en réponse à de fausses demandes présentées comme provenant d’une administration.
Le scénario est particulièrement préoccupant. Les demandes frauduleuses ont été envoyées depuis une adresse utilisant le véritable domaine de messagerie d’un organisme gouvernemental et disposaient d’informations d’authentification valides pour ce domaine. Revolut les a donc considérées comme légitimes avant de communiquer les données demandées.
Revolut n’a pas été directement piraté
Revolut est une fintech britannique proposant des comptes bancaires, cartes de paiement, transferts internationaux et différents services financiers et liés aux cryptomonnaies à plusieurs dizaines de millions de clients dans le monde.
Dans cet incident, aucune intrusion dans les systèmes de Revolut n’est annoncée. L’entreprise indique au contraire que ses infrastructures et les fonds de ses clients n’ont pas été affectés.
Le problème se situe dans le processus utilisé pour répondre aux demandes officielles d’informations. Comme les autres établissements financiers, Revolut peut être amené à transmettre des données de clients à des autorités dans le cadre d’enquêtes ou d’obligations légales. Cette fois, l’interlocuteur n’était simplement pas celui qu’il prétendait être.
Une fausse demande envoyée depuis un véritable domaine gouvernemental
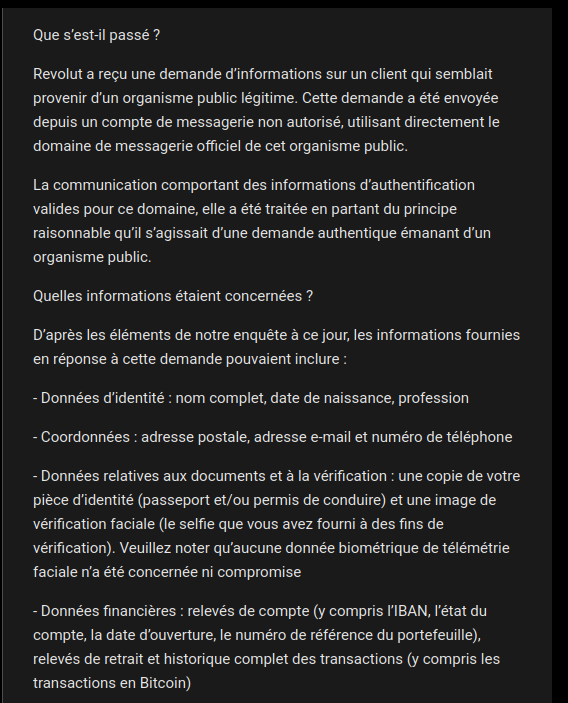
Dans la notification adressée aux personnes concernées, Revolut explique avoir reçu une demande semblant provenir d’un organisme public légitime. Le message provenait pourtant d’un compte de messagerie non autorisé créé ou utilisé directement au sein du domaine officiel de cette administration.
C’est un élément essentiel : il ne s’agissait pas simplement d’une adresse ressemblant grossièrement à celle d’une administration. La demande utilisait le véritable domaine de l’organisme et comportait des éléments d’authentification valides. Cela lui donnait une apparence beaucoup plus crédible qu’un e-mail de phishing classique.
Revolut indique avoir traité la demande en pensant raisonnablement qu’elle provenait réellement de l’autorité concernée. Les informations ont alors été préparées puis communiquées au tiers non autorisé.
Passeports permis de conduire et selfies de vérification transmis
La nature des données potentiellement communiquées rend l’incident particulièrement sensible. Selon la notification envoyée aux victimes, les informations transmises peuvent notamment comprendre :
- nom complet et date de naissance ;
- profession ;
- adresse postale ;
- adresse e-mail et numéro de téléphone ;
- copie du passeport et/ou du permis de conduire ;
- selfie utilisé lors de la vérification d’identité ;
- informations relatives au compte bancaire.
Revolut précise que les données biométriques techniques utilisées pour l’analyse faciale ne font pas partie des informations compromises. L’image de vérification fournie par le client peut en revanche avoir été transmise.
IBAN relevés bancaires et historique complet des transactions
Les données financières concernées vont beaucoup plus loin qu’un simple numéro de compte. Les notifications consultées font état de relevés de compte avec l’IBAN, le statut et la date d’ouverture du compte, ainsi que d’un numéro de référence associé au portefeuille.
Des relevés de retraits et l’historique complet des transactions peuvent également avoir été communiqués. Dans certains cas, Revolut mentionne explicitement la présence de transactions en Bitcoin.
Ce niveau de détail peut permettre à un tiers de reconstituer une grande partie de l’activité financière d’une personne : montants, destinataires, habitudes de dépenses, transferts ou opérations liées aux cryptomonnaies.
Un nombre « très limité » de clients selon Revolut
Revolut indique que l’incident concerne un nombre « très limité » de clients et affirme avoir contacté directement les personnes touchées. L’entreprise n’a cependant communiqué aucun chiffre précis.
Elle n’a pas davantage indiqué si les victimes se trouvent dans un seul pays ou dans plusieurs marchés. L’identité de l’administration dont le domaine de messagerie a été utilisé n’a pas non plus été rendue publique.
Une compromission du côté d’une administration est probable
Le scénario décrit implique qu’un tiers a réussi à utiliser une adresse hébergée sur le domaine officiel d’un organisme gouvernemental. Revolut indique avoir pris contact avec cette administration lors de la vérification de la demande et l’avoir alertée de l’existence du compte non autorisé.
Les informations disponibles ne permettent cependant pas de déterminer comment cette adresse a été créée ou compromise. Il pourrait s’agir d’un compte détourné, d’un accès à l’infrastructure de messagerie ou d’un autre mécanisme. L’administration concernée et l’origine exacte de cette compromission ne sont pas connues publiquement.
Une attaque qui exploite la confiance plutôt qu’une faille technique chez Revolut
Cet incident illustre une forme particulièrement efficace d’ingénierie sociale. Plutôt que de chercher une vulnérabilité dans l’application bancaire ou de voler les identifiants des clients, l’attaquant s’est attaqué au processus permettant aux autorités d’obtenir légalement des informations.
La différence est importante : les contrôles techniques habituels contre les faux e-mails deviennent beaucoup moins efficaces lorsque le message provient réellement de l’infrastructure numérique de l’organisation usurpée.
Le problème devient alors humain et procédural : comment vérifier qu’une personne qui dispose d’une adresse officielle est effectivement habilitée à effectuer une demande aussi sensible ?
L’adresse e-mail officielle ne devrait pas suffire à autoriser une transmission
L’incident met en évidence les limites d’une vérification reposant essentiellement sur la provenance d’un message. Une administration peut elle aussi être compromise et un attaquant peut alors bénéficier de sa réputation et de ses mécanismes légitimes d’authentification.
Pour des demandes impliquant des copies de pièces d’identité, des relevés bancaires ou un historique complet de transactions, des mécanismes complémentaires peuvent permettre de réduire ce risque : validation par un second canal, vérification auprès d’un contact officiel déjà connu ou contrôle supplémentaire de l’identité et de l’habilitation du demandeur.
Revolut bloque l’adresse et prévient les autorités
Après avoir identifié la fraude, Revolut affirme avoir bloqué l’adresse utilisée pour effectuer les demandes. L’entreprise dit également avoir averti l’administration concernée.
Les forces de l’ordre, les autorités chargées de la protection des données et les régulateurs financiers compétents ont également été informés. Revolut indique avoir mis en place des mesures de protection supplémentaires pour les comptes concernés.
Passeport selfie et données bancaires forment un cocktail particulièrement dangereux
Le risque principal provient du croisement des informations. Une copie de passeport seule est déjà sensible. Associée à un selfie de vérification, une adresse, un téléphone, un IBAN et un historique financier, elle fournit beaucoup plus de matière pour préparer une usurpation d’identité ou contourner des procédures de vérification chez d’autres organismes.
Un fraudeur peut également utiliser ces informations pour se faire passer pour une banque, une administration ou un service financier en citant de véritables opérations effectuées par la victime. La précision des données rend alors les tentatives de phishing ou les appels frauduleux beaucoup plus crédibles.
Les historiques Bitcoin ajoutent un risque supplémentaire
Pour certains clients, la présence de transactions Bitcoin peut également révéler l’utilisation et potentiellement l’importance d’activités liées aux cryptomonnaies. Le chercheur spécialisé ZachXBT estime que l’incident pourrait avoir visé certains utilisateurs disposant de patrimoines importants, mais cette hypothèse n’a pas été confirmée par Revolut.
Associer une identité complète et une adresse physique à un historique financier ou à des activités importantes en cryptomonnaies peut présenter des risques allant au-delà du phishing classique, notamment en matière de chantage, ciblage personnalisé ou tentative d’extorsion.
Une fuite sans intrusion qui pose une question beaucoup plus large
L’incident Revolut est particulièrement intéressant parce qu’il ne repose pas, à ce stade, sur une vulnérabilité de la banque. Les systèmes ont fait ce qu’ils étaient censés faire : permettre à Revolut de répondre à une demande officielle. C’est l’identité de celui qui formulait cette demande qui était fausse.
Le cas montre ainsi qu’une organisation peut disposer d’infrastructures correctement protégées et tout de même perdre des données extrêmement sensibles lorsqu’un attaquant réussit à détourner la confiance accordée à un partenaire ou à une autorité externe.
Pour les clients concernés, la vigilance devra désormais porter en priorité sur les appels, e-mails ou démarches utilisant leurs véritables informations bancaires et administratives. La possession de données aussi précises peut permettre à un attaquant de construire des scénarios frauduleux difficiles à distinguer d’une véritable communication officielle.