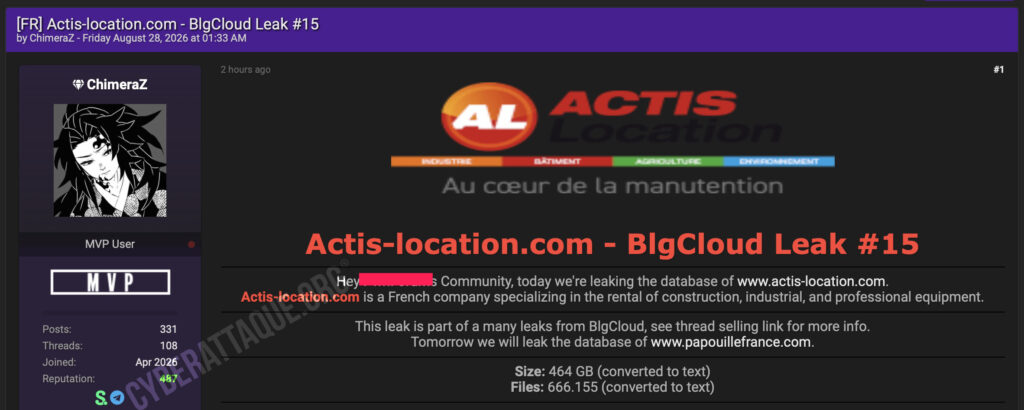
Actis Location avait déjà confirmé à ses clients un incident de sécurité touchant un outil utilisé pour la gestion de sa relation client. La situation prend désormais une nouvelle ampleur : le hacker ChimeraZ revendique la publication de 666 155 fichiers, représentant selon lui jusqu’à 464 Go de données une fois converties en texte.
La publication est présentée comme la 15e liée à la compromission de BlgCloud, l’environnement mis en cause dans cette série de fuites.
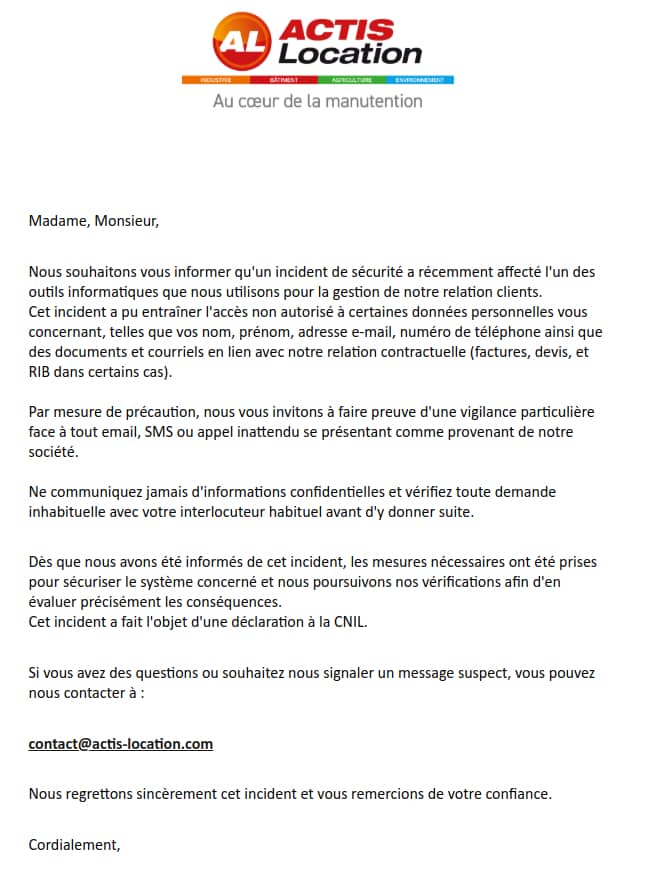
Actis Location avait déjà reconnu la compromission
Actis Location est un réseau spécialisé dans la location de matériels professionnels, notamment pour la manutention, l’élévation et les travaux. L’enseigne s’appuie sur un réseau de franchisés indépendants, dont fait partie Clenet.
Dans sa notification adressée à ses clients, Actis Location expliquait qu’un tiers non autorisé avait pu accéder à certaines données personnelles ainsi qu’à des documents et courriels liés à la relation contractuelle. L’entreprise avait sécurisé le système concerné, lancé des investigations et déclaré l’incident à la CNIL.
Actis Location n’avait toutefois pas communiqué de volume global de données ou de documents concernés. La publication attribuée à ChimeraZ apporte désormais un nouvel ordre de grandeur avec 666 155 fichiers revendiqués.
666 155 fichiers annoncés dans la fuite
ChimeraZ revendique 666 155 fichiers. Le volume de 464 Go correspond, selon l’attaquant, à une conversion des données en texte et ne représente donc pas nécessairement la taille brute des fichiers initialement exfiltrés.
Les données analysées par Cyberattaque.org contiennent notamment :
- noms, prénoms, adresses e-mail et numéros de téléphone ;
- adresses postales et adresses de chantiers ;
- relations entre clients, prospects et sociétés ;
- objets, destinataires et contenus d’e-mails professionnels ;
- devis, factures, contrats de location et autres documents commerciaux ;
- données sur les matériels loués et les périodes de location ;
- références et immatriculations d’entreprises clientes ;
- prix, remises, TVA, frais de transport et conditions de règlement ;
- coordonnées bancaires imprimées sur certains documents, correspondant notamment aux coordonnées de l’entreprise émettrice et non à celles de ses clients.
La majorité des documents analysés concernent Clenet
La publication porte le nom d’Actis Location, mais l’analyse des échantillons montre qu’une majorité des documents examinés sont rattachés à Clenet, l’un des franchisés du réseau Actis Location.
Les fichiers comprennent notamment de nombreuses pièces commerciales liées aux trois sociétés du groupe Clenet. Les documents examinés couvrent principalement une période allant de décembre 2023 à juillet 2026.
On y trouve notamment des devis, factures et contrats de location permettant de retrouver précisément une relation commerciale : identité du client, interlocuteurs, matériel concerné, dates de location, adresse du chantier, tarifs, remises, assurances, frais de transport et modalités de règlement.
Clenet avait alerté ses contacts dix jours plus tôt
La présence massive de documents liés à Clenet fait directement écho à un incident que l’entreprise avait elle-même reconnu quelques jours auparavant.
Le 18 août 2026, Clenet avait informé ses contacts d’une intrusion détectée le 3 août par BLG, l’éditeur de son extranet. Selon sa notification, une faille affectant le mécanisme de création des comptes avait permis un accès non autorisé à l’environnement.
Clenet indiquait alors que des noms, prénoms, adresses e-mail, numéros de téléphone, pièces jointes et courriels échangés via l’extranet étaient concernés.
L’entreprise excluait en revanche les identifiants et mots de passe, les données bancaires et les données comptables, sans communiquer le nombre de personnes touchées. Cyberattaque.org avait détaillé cette notification dès le 18 août.
Pas de RIB clients identifié dans les documents Clenet examinés
L’analyse des fichiers permet de préciser certaines exclusions formulées par Clenet dans sa notification. Aucun identifiant ni mot de passe n’a été identifié dans le corpus examiné.
Concernant les données bancaires, des coordonnées apparaissent bien sur certains documents commerciaux. Dans les fichiers examinés, elles correspondent aux propres coordonnées bancaires de l’entreprise émettrice, imprimées notamment sur des devis ou factures, et non à celles de ses clients.
La question des données comptables mérite davantage de nuance. Les documents contiennent des montants, taux, prix, remises, TVA et conditions de règlement. Un devis ou un contrat de location ne constitue pas en soi une écriture comptable, mais ces pièces exposent bien des informations financières et commerciales.
Des documents suffisamment précis pour faciliter des fraudes ciblées
Le niveau de détail contenu dans les documents permet de reconstituer de manière très précise certaines relations entre les entreprises concernées et leurs clients.
Un attaquant peut par exemple connaître le nom de l’entreprise cliente, ses interlocuteurs, le matériel loué, les dates et lieux d’intervention, le montant d’un devis ou d’une facture ainsi que les modalités de règlement.
Ces informations peuvent faciliter des tentatives de phishing ciblé, d’usurpation de fournisseur ou de fraude au paiement, en permettant de construire des messages particulièrement crédibles et contextualisés.
Une publication qui précise l’ampleur de l’incident
La réalité de l’incident avait déjà été reconnue avant la publication des fichiers. Actis Location et Clenet avaient toutes deux communiqué auprès de leurs contacts sur des accès non autorisés concernant cet environnement.
La publication de ChimeraZ apporte désormais deux éléments supplémentaires : un volume de 666 155 fichiers revendiqué et des exemples concrets permettant d’identifier précisément la nature des informations exposées.
Les éléments disponibles pointent vers l’environnement BlgCloud utilisé par plusieurs entreprises du réseau. Rien dans les fichiers analysés ne permet en revanche de conclure à une compromission de l’ensemble des systèmes d’information d’Actis Location ou de Clenet.
La série BlgCloud continue
Actis Location constitue la 15e publication de cette série liée à BlgCloud. ChimeraZ annonce déjà une nouvelle diffusion concernant Papouille France, signe que les données issues de la compromission continuent d’être publiées progressivement.