Acaia.fr, site lié à un aéroclub de Clermont-Ferrand, fait l’objet d’une importante fuite de données publiée ce 24 septembre 2026. La hackeuse Sophia diffuse gratuitement plusieurs exports contenant des informations particulièrement détaillées sur des membres et anciens membres : identité, coordonnées, activités aéronautiques, licences de pilote, dates de visites médicales et, dans certains cas, informations liées à leur activité professionnelle.
Les données montrent notamment la présence de personnes liées à l’AIA de Clermont-Ferrand, avec des références à différents services internes et plusieurs adresses professionnelles utilisant des domaines liés à la Défense. D’autres profils correspondent à des retraités, ayants droit ou personnes extérieures.
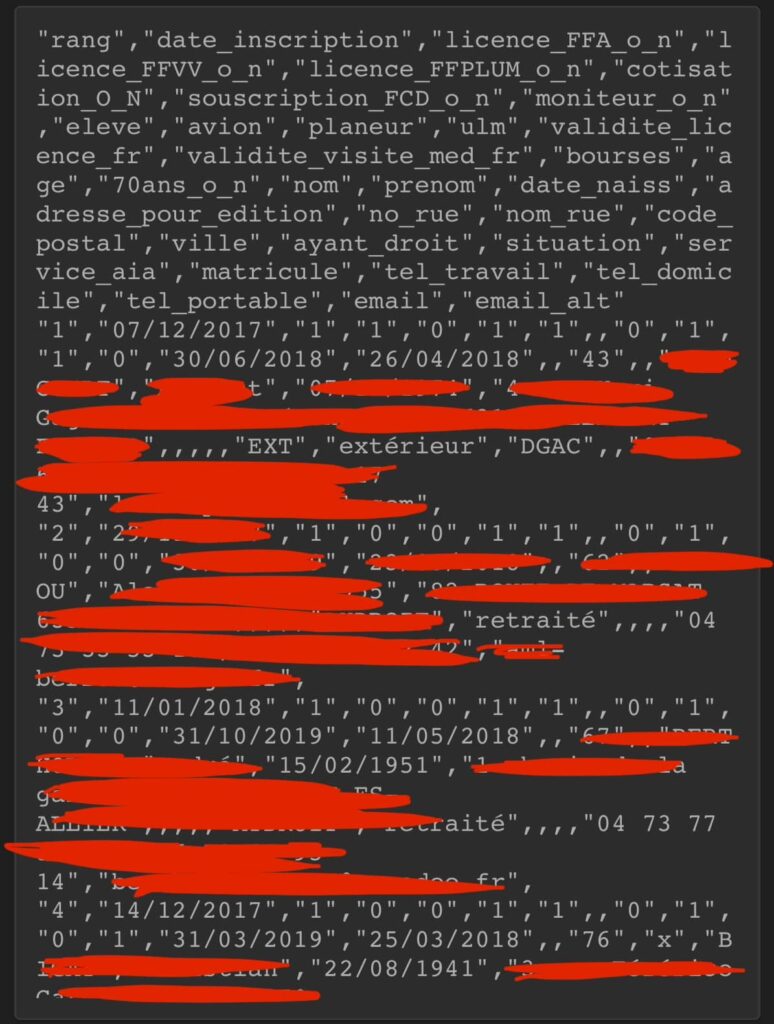
Adresses privées téléphones et dates de naissance
Les fichiers diffusés comportent un niveau de détail important sur les membres. On y retrouve notamment :
- nom et prénom ;
- date de naissance ;
- adresse postale personnelle ;
- numéros de téléphone personnels et professionnels ;
- adresses e-mail personnelles et professionnelles ;
- situation du membre, comme actif, retraité, militaire ou extérieur ;
- service ou unité renseigné pour certains profils.
Cyberattaque.org ne reproduit volontairement aucune identité, adresse, numéro de téléphone ou autre donnée permettant d’identifier les personnes présentes dans la fuite.
Les licences de pilote et visites médicales apparaissent dans la base
La fuite dépasse largement un simple annuaire de membres. Les exports comprennent des informations directement liées à la pratique aéronautique : numéro et type de licence, date d’obtention, date de validité de la licence et date de validité de la visite médicale.
Les activités pratiquées sont également précisées pour certains membres : avion, planeur ou ULM, ainsi que la qualité de pilote, moniteur, mécanicien ou élève. Des informations relatives à l’adhésion à plusieurs fédérations aéronautiques apparaissent aussi dans les fichiers.
Ces éléments permettent de reconstituer avec une grande précision le profil aéronautique d’une personne, parfois sur plusieurs années.
Des informations liées à des personnels de la Défense
Plusieurs éléments donnent une dimension particulière à cette fuite. Certains profils comportent des adresses professionnelles liées à la Défense, des références à des services de l’AIA ou encore une situation indiquée comme militaire.
La base ne concerne toutefois pas uniquement des personnels en activité. Elle mélange également retraités, ayants droit, membres extérieurs et pratiquants issus d’autres environnements. Il serait donc incorrect d’assimiler l’ensemble des personnes présentes à des salariés ou militaires de la Défense.
Des mots de passe apparaissent directement dans les exports
Un second export contient également des informations utilisées pour la connexion au site, avec notamment un pseudonyme et un champ consacré au mot de passe.
Dans les données diffusées, plusieurs valeurs de ce champ apparaissent directement lisibles et ne présentent pas la forme habituelle d’une empreinte cryptographique. Cela laisse craindre que certains anciens mots de passe aient pu être conservés en clair ou sous une forme insuffisamment protégée.
Le risque est particulièrement important lorsque ces mots de passe ont été réutilisés sur une messagerie personnelle, professionnelle ou un autre service. Les personnes concernées ont intérêt à modifier tout mot de passe identique encore utilisé aujourd’hui.
Des données qui remontent sur plusieurs années
Les éléments publiés ne semblent pas correspondre uniquement à des membres actuels. Les fichiers comportent des inscriptions et des informations remontant notamment aux années 2016 à 2018, avec certaines dates de validité de licences ou de visites médicales qui se prolongent plusieurs années après.
Cette ancienneté n’annule pas le risque : une date de naissance, une adresse personnelle ou un historique professionnel restent exploitables longtemps après leur collecte.
Un risque d’usurpation particulièrement ciblée
La combinaison des coordonnées privées, informations professionnelles et qualifications aéronautiques offre un contexte particulièrement riche pour préparer des attaques ciblées.
Un attaquant pourrait notamment se faire passer pour un aéroclub, une fédération aéronautique ou une administration en citant une véritable licence, une activité pratiquée ou l’appartenance passée à un service. Pour les profils liés à la Défense, le croisement de ces informations avec d’autres fuites pourrait également faciliter des tentatives d’ingénierie sociale beaucoup plus précises.
Le volume total reste à déterminer
Sophia présente les données comme provenant d’une compromission d’Acaia.fr et les diffuse sous différents formats de base de données. La publication ne donne toutefois pas de chiffre fiable permettant d’établir le nombre total de personnes concernées.
Les données rendues publiques suffisent néanmoins à établir une exposition allant bien au-delà de simples coordonnées de membres, avec des informations aéronautiques, professionnelles et potentiellement des identifiants de connexion.