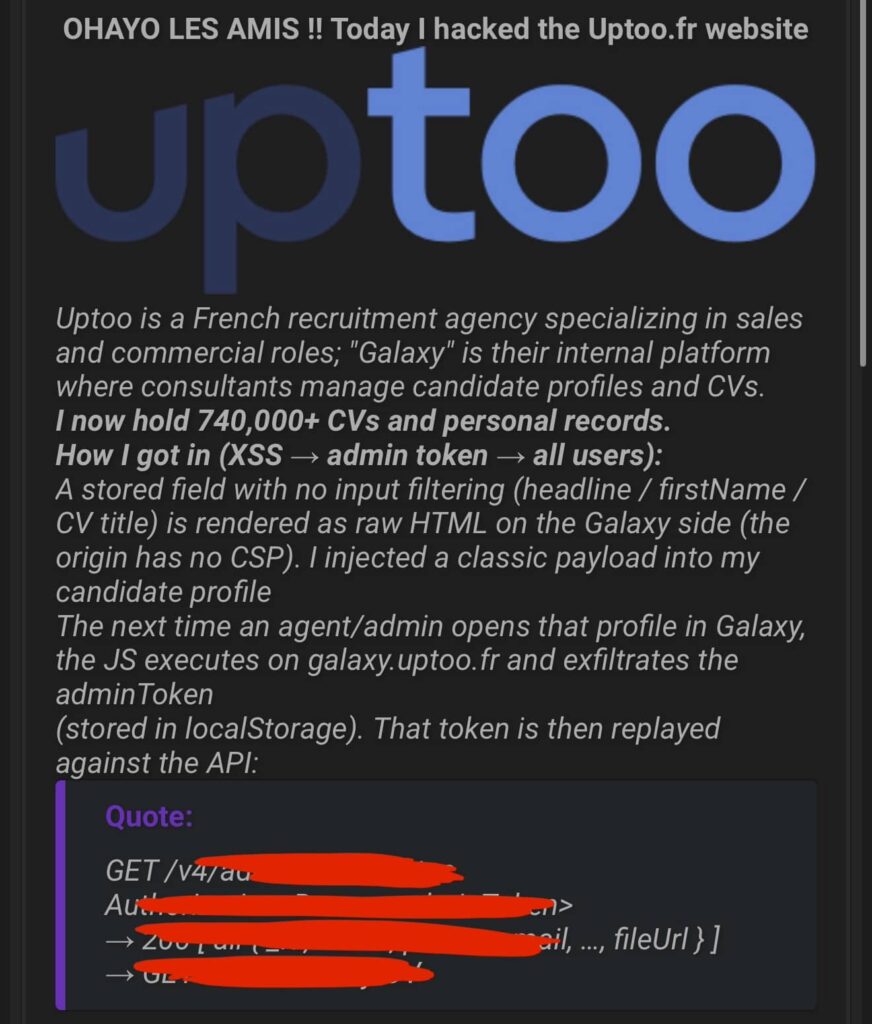
Uptoo, cabinet français spécialisé dans le recrutement de commerciaux et de profils liés à la vente, fait l’objet d’une cyberattaque revendiquée le 24 septembre 2026. Le hacker akashi1337 affirme avoir obtenu l’accès à plus de 740 000 profils de candidats et CV.
L’attaquant a menacé de vendre ou publier l’ensemble des données sous 72 heures si l’entreprise ne payait pas pour leur suppression. Une tentative d’extorsion qui, selon les affirmations du hacker, pourrait concerner un très grand nombre de personnes ayant postulé ou créé un profil auprès d’Uptoo.
Uptoo a apporté des précisions à Cyberattaque.org à la suite des investigations menées et affirme que sa plateforme n’a pas été compromise et qu’aucune extraction massive de sa base de données n’a eu lieu. Selon l’entreprise, l’attaquant aurait utilisé les identifiants et mots de passe de 140 profils, précédemment compromis sur des plateformes extérieures à Uptoo, pour accéder à leurs comptes par une technique de credential stuffing.
Une immense CVthèque de commerciaux revendiquée
Uptoo accompagne depuis de nombreuses années les entreprises dans le recrutement de commerciaux, business developers, responsables commerciaux ou directeurs des ventes. Son activité repose notamment sur une importante base de candidats permettant aux recruteurs de rechercher et d’évaluer des profils.
Selon le hacker, c’est précisément cette base qui aurait été compromise. Il revendique l’accès à plus de 740 000 dossiers, comprenant à la fois les informations enregistrées sur les candidats et les fichiers de CV associés.
Noms, téléphones, e-mails et zones de recherche d’emploi
Un échantillon diffusé avec la revendication contient notamment des noms et prénoms, adresses e-mail, numéros de téléphone ainsi que les régions dans lesquelles les candidats indiquent rechercher un emploi.
Les données concernent principalement des profils français, mais l’échantillon comporte également des numéros de téléphone étrangers et des candidats susceptibles de rechercher un poste dans plusieurs régions.
Le hacker affirme surtout disposer des CV complets. Si cette affirmation est confirmée, le périmètre pourrait être beaucoup plus sensible : un CV peut contenir un historique professionnel détaillé, les entreprises précédemment fréquentées, les formations, compétences et parfois d’autres coordonnées personnelles.
Cyberattaque.org ne reproduit volontairement aucune identité ni coordonnée provenant des données diffusées.
Le pirate affirme avoir piégé le compte d’un recruteur
Akashi1337 décrit une chaîne d’attaque particulièrement préoccupante. Selon son récit, une donnée renseignée dans un profil candidat n’aurait pas été suffisamment filtrée avant d’être affichée dans l’interface utilisée par les consultants d’Uptoo.
Le hacker affirme avoir exploité cette faiblesse sous la forme d’une attaque XSS persistante. Le principe : du contenu malveillant est enregistré dans un profil, puis s’exécute automatiquement lorsqu’un recruteur ou administrateur consulte la fiche concernée.
Cette étape lui aurait permis, selon ses déclarations, de récupérer un jeton d’authentification administrateur utilisé par la plateforme interne de recrutement. Avec ces droits, il affirme avoir ensuite pu interroger les fonctions réservées aux administrateurs et parcourir l’ensemble des candidats.
Uptoo présente toutefois une autre explication de l’incident. Selon les investigations communiquées à Cyberattaque.org, les accès non autorisés auraient été réalisés à l’aide d’identifiants et de mots de passe compromis sur des services extérieurs à l’entreprise, selon une méthode de credential stuffing. Uptoo indique que sa plateforme n’a pas été compromise.
Un accès qui aurait ouvert la porte à tous les CV
Selon sa revendication initiale, une fois l’accès administrateur obtenu, l’attaquant affirme avoir pu récupérer les informations des candidats ainsi que les liens permettant d’accéder à leurs documents.
La faille décrite par le hacker aurait donc servi de point d’entrée avant une élévation de l’accès vers les données de l’ensemble de la plateforme. Cette chaîne technique demeure une affirmation de l’attaquant et ne correspond pas aux conclusions des investigations rapportées par Uptoo.
Une menace de publication dans les 72 heures
Lors de sa revendication du 24 septembre, plutôt que de mettre immédiatement en ligne l’ensemble des données revendiquées, Akashi1337 annonçait les utiliser comme moyen de pression. Il donnait à Uptoo un délai de 72 heures pour payer en échange de leur prétendue suppression.
Le hacker affirmait qu’en l’absence de paiement, les informations seraient vendues ou rendues publiques. Rien ne garantit naturellement qu’un paiement entraînerait réellement la destruction d’éventuelles copies récupérées.
Les CV constituent une mine d’informations pour les fraudeurs
Une fuite issue d’un cabinet de recrutement présente un intérêt particulier pour les cybercriminels. Contrairement à une base contenant uniquement un e-mail et un téléphone, un CV permet de connaître le parcours professionnel, le métier, les précédents employeurs et le niveau de responsabilité d’une cible.
Ces informations peuvent servir à préparer des campagnes de faux recrutements extrêmement crédibles : prise de contact d’un prétendu recruteur, proposition d’emploi personnalisée, faux entretien ou document à télécharger présenté comme une fiche de poste.
Les profils commerciaux et cadres peuvent également être ciblés en fonction de leur entreprise actuelle ou passée afin de préparer des attaques d’ingénierie sociale visant ensuite leur environnement professionnel.
740 000 profils revendiqués, Uptoo apporte ses précisions
Le chiffre de 740 000 CV et profils correspond à la revendication du hacker akashi1337. L’échantillon diffusé contient des informations présentées comme provenant de candidats enregistrés dans une base de recrutement attribuée à Uptoo.
De son côté, Uptoo affirme que les investigations menées avec Cyber Zen et confirmées, selon l’entreprise, par Orange Cyberdéfense ont établi l’absence de compromission de sa plateforme et d’extraction massive de sa base de données.
L’entreprise indique avoir identifié 140 profils dont les identifiants et mots de passe, compromis sur des plateformes extérieures, ont été utilisés pour accéder aux comptes. Elle précise que les personnes concernées ont été informées et qu’une notification a été adressée à la CNIL dès le 24 septembre.
Le nombre de comptes utilisés pour accéder au service et le volume de données potentiellement accessibles à travers ces comptes constituent toutefois deux éléments distincts. Les précisions transmises par Uptoo ne permettent pas, à elles seules, de déterminer la quantité exacte d’informations éventuellement consultées ou récupérées par l’attaquant.
Cyberattaque.org conserve la revendication initiale du hacker ainsi que les précisions apportées ultérieurement par l’entreprise afin de présenter les différentes informations disponibles sur cet incident.