Une importante fuite de données visant des systèmes associés à impots.gouv.fr est revendiquée par des cybercriminels. L’intrusion aurait eu lieu le 26 juin 2026 et aurait permis aux attaquants de récupérer une partie d’une base contenant des informations fiscales particulièrement sensibles sur des Français.
Les auteurs annoncent 678 438 lignes de données et indiquent mettre en vente cette base partielle. Ce chiffre ne correspond toutefois pas nécessairement à 678 438 contribuables uniques, plusieurs enregistrements pouvant être associés à une même personne ou à différentes demandes administratives.
Edit 14/08/2026 : Zerobytes, le hacker, revendique une 2ème intrusion sur une API cadastrale des impôts moins de 48h après cette fuite.
Edit 15/08/2026 : Le parquet de Paris a ouvert une enquête sur la cyberattaque visant la DGFiP. Les investigations ont été confiées à l’Office anticybercriminalité (Ofac) et portent notamment sur l’« extraction frauduleuse de données contenues dans un système de traitement automatisé de données à caractère personnel mis en œuvre par l’État ».

Un accès revendiqué aux outils internes de l’administration fiscale
Selon le récit des attaquants, l’intrusion aurait d’abord permis d’atteindre des serveurs internes, puis d’obtenir un accès VPN donnant accès à un outil utilisé pour rechercher aussi bien des particuliers que des professionnels.
Ils affirment avoir commencé à aspirer les informations disponibles depuis cet outil avant que leur connexion ne soit rapidement interrompue. Les 678 438 lignes récupérées ne représenteraient ainsi, selon eux, qu’une partie des données auxquelles ils pouvaient accéder.
Des profils fiscaux extrêmement détaillés
Les données observées vont bien au-delà de simples noms et adresses. Elles permettent de réunir dans une même fiche l’état civil du contribuable, ses coordonnées, la composition de son foyer et plusieurs informations directement liées à sa situation fiscale.
- identité complète, avec noms, prénoms, date et lieu de naissance ;
- coordonnées postales utilisées pour l’imposition ou l’envoi de courriers, ainsi que téléphone et e-mail ;
- informations sur le foyer fiscal, comme la situation familiale, le conjoint, les personnes à charge et le nombre de parts ;
- données financières et fiscales, dont le revenu fiscal de référence et le taux de prélèvement à la source ;
- identifiants internes utilisés par l’administration et références associées aux demandes ;
- traces des démarches et échanges effectués auprès de l’administration fiscale.
La combinaison de ces éléments permet potentiellement de reconstituer un profil particulièrement précis d’un contribuable et de son foyer, avec des informations rarement réunies dans une seule fuite de données.

Un risque important d’arnaques fiscales très personnalisées
Ces données présentent un intérêt évident pour des opérations de phishing ciblé. Un fraudeur connaissant le revenu fiscal, la composition du foyer, l’adresse du contribuable et ses précédentes démarches peut créer un faux message de l’administration particulièrement crédible.
De faux remboursements, régularisations fiscales, changements de coordonnées ou demandes de paiement pourraient ainsi reprendre des informations exactes afin de rassurer la victime. Les données d’identité peuvent également faciliter des tentatives d’usurpation ou être croisées avec d’autres bases compromises.
Les attaquants disent avoir eu accès à bien plus de données
Les cybercriminels affirment que l’outil interne auquel ils avaient accès permettait de rechercher les informations de dizaines de millions de citoyens. Ils indiquent cependant avoir été déconnectés avant de pouvoir poursuivre leur extraction.
Cette affirmation reste non vérifiée. Un accès permettant théoriquement d’interroger une base très importante ne signifie pas que toutes les données correspondantes ont été effectivement téléchargées. À ce stade, le volume concrètement revendiqué reste celui de 678 438 lignes.
La DGFiP confirme une extraction de données
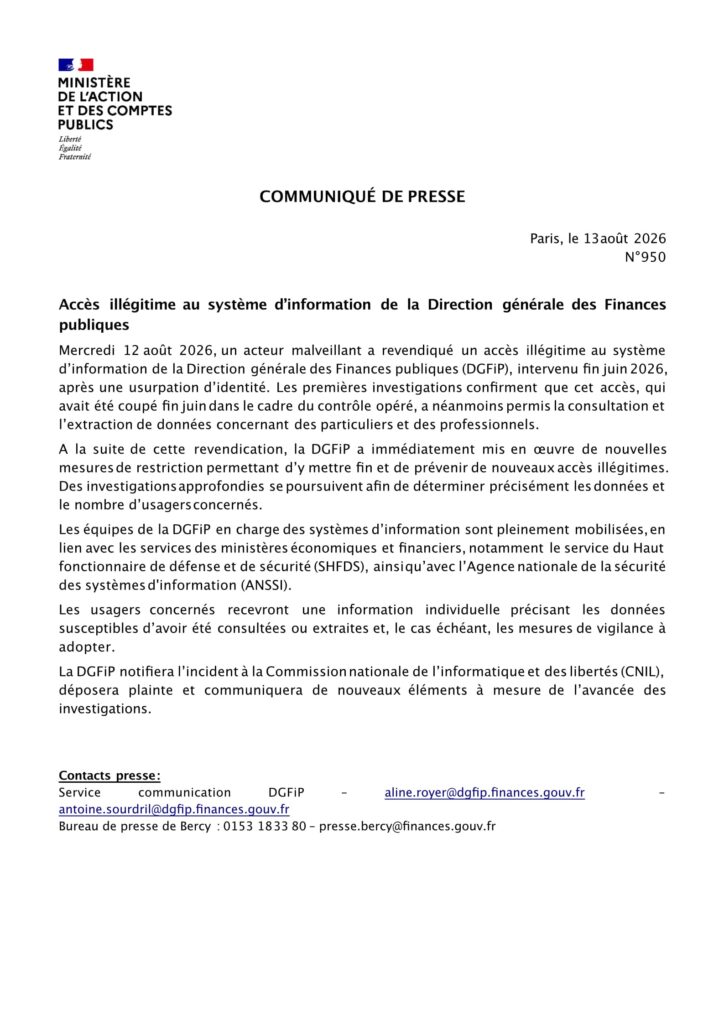
La Direction générale des Finances publiques (DGFiP) confirme désormais officiellement avoir été victime d’un accès illégitime à son système d’information. Dans un communiqué publié le 13 août 2026, l’administration indique que cet accès, intervenu fin juin après une usurpation d’identité, a permis la consultation et l’extraction de données concernant des particuliers et des professionnels.
Cette confirmation intervient après la revendication publiée le 12 août et la diffusion de données présentées comme provenant de l’administration fiscale. À ce stade, la DGFiP ne confirme toutefois ni ce chiffre ni la nature précise de l’ensemble des informations extraites.
Après la revendication du 12 août, l’administration fiscale indique avoir immédiatement mis en place de nouvelles mesures de restriction afin de prévenir de nouveaux accès illégitimes.
Les investigations se poursuivent avec les services des ministères économiques et financiers et l’ANSSI afin de déterminer précisément quelles données ont été compromises et combien d’usagers sont concernés.
Les personnes concernées seront contactées individuellement
La DGFiP annonce que les usagers concernés recevront une information individuelle précisant les données susceptibles d’avoir été consultées ou extraites ainsi que, si nécessaire, les mesures de vigilance à adopter.
L’administration prévoit également de notifier l’incident à la CNIL et de déposer plainte. Elle indique qu’elle communiquera de nouveaux éléments à mesure de l’avancée des investigations.