TeleCoop, opérateur télécom coopératif français, avait déjà confirmé avoir été victime d’un incident de sécurité touchant sa plateforme Metabase. Une nouvelle étape vient désormais d’être franchie : le hacker diable’fire, associé au collectif X-VDP-X, revendique l’exfiltration de 15 bases de données, 2 661 tables et 335 Mo de données.
Fait suffisamment rare pour être souligné : TeleCoop a communiqué auprès de ses clients avant même la publication de la revendication du hacker. L’entreprise avait déjà détaillé l’incident, les dates de compromission et les catégories de données potentiellement concernées.
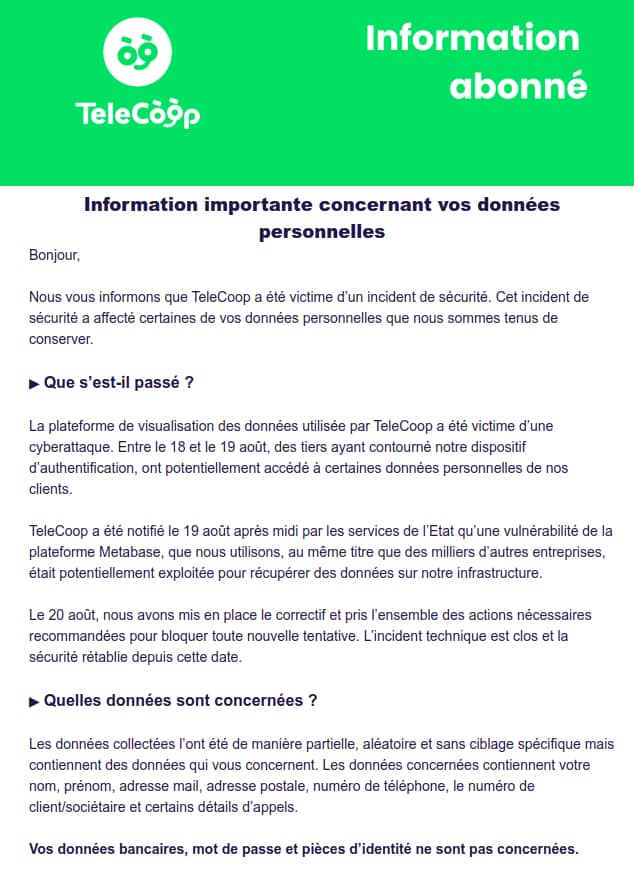
TeleCoop avait déjà confirmé l’attaque
TeleCoop indique que sa plateforme de visualisation des données a été compromise entre le 18 et le 19 août 2026. Selon l’entreprise, des tiers ont contourné le dispositif d’authentification et ont potentiellement accédé à certaines données personnelles de ses clients.
L’opérateur explique avoir été alerté le 19 août après-midi par les services de l’État de l’existence d’une vulnérabilité affectant Metabase. Le correctif a été déployé dès le 20 août et TeleCoop indique que l’incident technique est depuis clos.
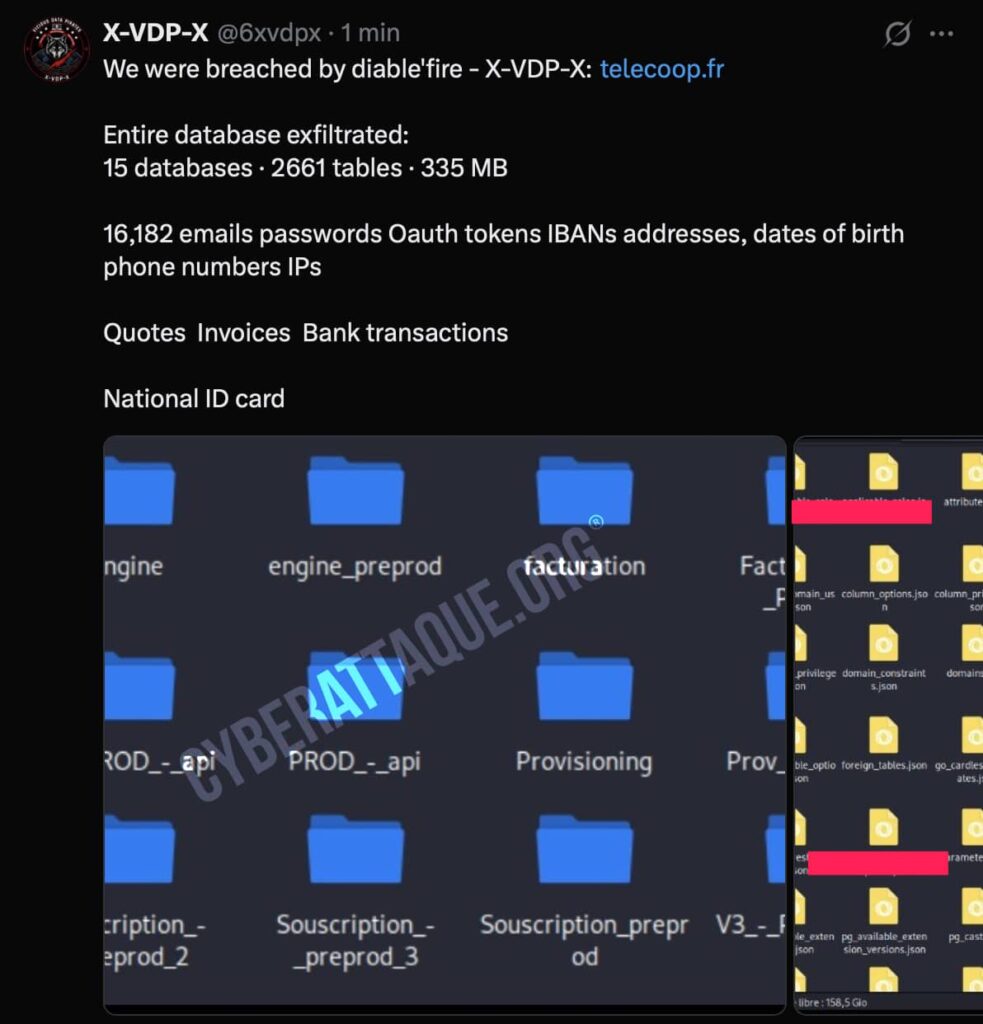
15 bases et 2 661 tables revendiquées par le hacker
La revendication de diable’fire pour X-VDP-X apporte désormais de nouveaux chiffres. Les attaquants affirment avoir exfiltré l’intégralité d’un ensemble représentant 15 bases, 2 661 tables et environ 335 Mo.
Les captures diffusées montrent plusieurs environnements aux noms liés notamment à la facturation, au provisioning, aux abonnements, aux API et à des environnements de préproduction. Elles montrent également de nombreuses tables exportées au format JSON.
16 182 e-mails, IBAN et transactions bancaires revendiqués
Le hacker affirme que les données récupérées comprendraient notamment :
- 16 182 adresses e-mail ;
- adresses postales et numéros de téléphone ;
- dates de naissance et adresses IP ;
- IBAN ;
- devis et factures ;
- transactions bancaires ;
- jetons OAuth ;
- mots de passe, selon l’attaquant ;
- pièces nationales d’identité, selon la revendication.
Ces catégories sont pour l’instant des affirmations du hacker. Les captures diffusées permettent d’observer l’existence d’un grand nombre de tables et d’environnements, mais ne suffisent pas à confirmer que chacune de ces données sensibles a effectivement été exfiltrée.
Une contradiction importante avec la communication officielle
La revendication entre surtout en contradiction avec plusieurs éléments communiqués par TeleCoop. Dans son message aux abonnés, l’entreprise indique explicitement que les données bancaires, les mots de passe et les pièces d’identité ne sont pas concernés par l’incident.
De son côté, X-VDP-X revendique précisément des IBAN, mots de passe, transactions bancaires et pièces d’identité. À ce stade, il n’est donc pas possible de trancher entre ces deux périmètres. Une analyse des données effectivement exfiltrées sera nécessaire pour déterminer si le hacker exagère son accès ou si le périmètre initialement identifié par TeleCoop est incomplet.
Des tokens et tables techniques également visibles
Les captures publiées montrent également des fichiers dont les noms renvoient à des mécanismes techniques comme des réinitialisations de mots de passe, jetons d’accès personnels et transactions. La présence de ces tables ne signifie toutefois pas que les valeurs qu’elles contiennent sont encore valides ou directement exploitables.
Une communication exceptionnellement rapide de l’entreprise
Contrairement à de nombreuses affaires où les victimes ne communiquent qu’après la publication des cybercriminels, TeleCoop avait ici pris les devants. Les abonnés concernés avaient été informés de l’incident, de la vulnérabilité Metabase et des mesures de correction avant que X-VDP-X ne rende sa revendication publique.
La question porte désormais sur le périmètre réel de l’exfiltration. TeleCoop confirme certains accès à des données personnelles, tandis que le hacker revendique un ensemble beaucoup plus large comprenant jusqu’à des données bancaires et des pièces d’identité. C’est ce point qui devra maintenant être clarifié.