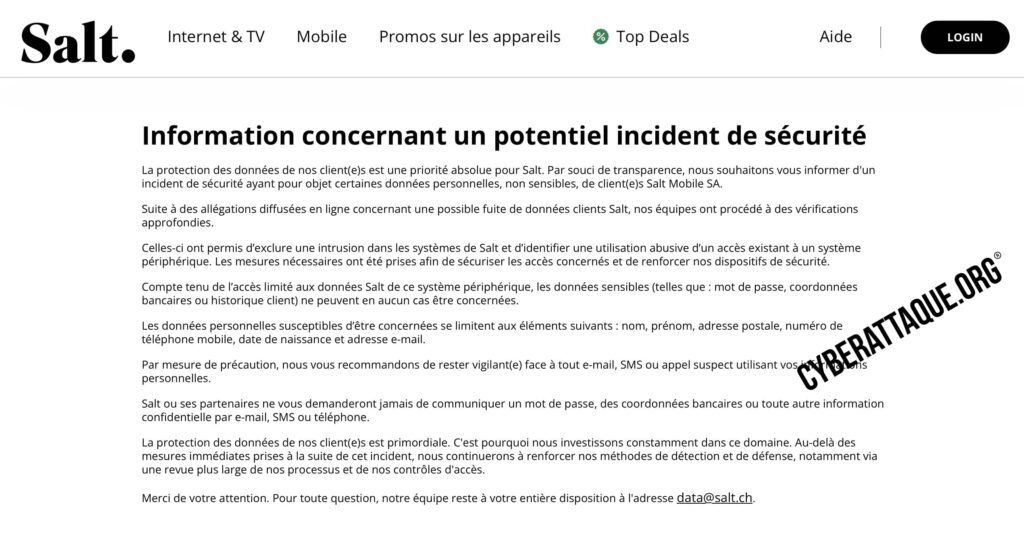
L’opérateur suisse Salt informe ses clients d’un incident de sécurité susceptible d’avoir exposé plusieurs catégories de données personnelles. Après la diffusion en ligne d’allégations concernant une fuite de données, l’entreprise affirme avoir mené des vérifications et identifié l’utilisation abusive d’un accès existant à un système périphérique.
Salt assure qu’aucune intrusion n’a été constatée directement dans ses propres systèmes. Les informations susceptibles d’avoir été accessibles comprennent néanmoins les noms, prénoms, adresses postales, numéros de téléphone mobile, dates de naissance et adresses e-mail de certains clients.
Salt, l’un des principaux opérateurs télécoms suisses
Salt Mobile SA est un opérateur de télécommunications actif en Suisse dans la téléphonie mobile, l’accès à Internet et la télévision. L’entreprise gère à ce titre d’importants volumes de données relatives à ses abonnés.
L’incident annoncé concerne cependant un environnement présenté par Salt comme un « système périphérique », disposant seulement d’un accès limité à certaines informations de l’opérateur.
Des allégations de fuite à l’origine de l’enquête interne
L’affaire débute après la diffusion en ligne d’allégations concernant une possible fuite de données de clients Salt. Face à ces informations, l’opérateur indique avoir lancé des vérifications approfondies afin de déterminer si ses systèmes avaient été compromis.
Les investigations n’auraient pas mis en évidence d’intrusion dans l’infrastructure principale de Salt. Elles ont en revanche permis de détecter une utilisation abusive d’un accès déjà existant à un système périphérique.
Cette nuance est importante : le scénario décrit par l’opérateur ne correspond pas à un pirate ayant nécessairement pénétré directement le cœur du système d’information de Salt. Il pourrait s’agir d’un accès légitime détourné ou compromis sur un outil connecté à une partie des données de l’entreprise.
Noms, adresses et numéros de téléphone potentiellement concernés
Salt reconnaît que plusieurs catégories de données personnelles pouvaient être accessibles depuis le système concerné. Les informations susceptibles d’avoir été exposées comprennent :
- nom et prénom ;
- adresse postale ;
- numéro de téléphone mobile ;
- date de naissance ;
- adresse e-mail.
L’opérateur ne précise pas, à ce stade, combien de clients sont concernés ni si l’intégralité de ces informations a effectivement été consultée ou extraite pour chaque personne.
Pas de mots de passe ni de données bancaires selon Salt
Salt affirme que le périmètre limité du système périphérique permet d’exclure plusieurs catégories d’informations particulièrement sensibles.
Selon l’opérateur, les mots de passe, coordonnées bancaires et historiques clients ne peuvent pas être concernés par cet accès. Le système compromis n’aurait tout simplement pas permis d’accéder à ces informations.
Cela réduit le risque de compromission directe d’un compte ou d’un moyen de paiement, mais les données personnelles potentiellement exposées restent suffisamment précises pour être exploitées dans des scénarios de fraude.
Un accès existant détourné plutôt qu’une intrusion directe
Le scénario évoqué par Salt soulève surtout la question de la gestion des accès aux systèmes périphériques. Une entreprise peut disposer d’une infrastructure centrale correctement protégée tout en exposant une partie de ses données via un outil secondaire, une application métier, un prestataire ou un compte disposant de droits spécifiques.
Lorsqu’un tel accès est compromis, un attaquant peut potentiellement consulter les informations auxquelles ce compte ou ce système avait lui-même accès, sans avoir besoin de pénétrer plus profondément dans le réseau de l’organisation.
Salt ne précise pas pour l’instant la nature exacte du système périphérique concerné, l’identité de son exploitant ni la manière dont l’accès a été détourné. Il reste donc impossible de déterminer si l’incident provient d’un compte compromis, d’un prestataire, d’une mauvaise configuration ou d’un autre mécanisme.
Des accès sécurisés après la découverte de l’incident
L’opérateur indique avoir pris des mesures afin de sécuriser les accès concernés et renforcer ses dispositifs de protection après la découverte de l’utilisation abusive.
Salt annonce également une revue plus large de ses processus et contrôles d’accès. L’objectif est notamment de mieux détecter ce type d’utilisation anormale et de réduire les possibilités qu’un accès périphérique puisse de nouveau être détourné.
Salt appelle ses clients à la vigilance
L’opérateur recommande à ses clients de rester particulièrement attentifs aux e-mails, SMS et appels inattendus utilisant leurs informations personnelles.
Salt rappelle que l’entreprise et ses partenaires ne demanderont jamais de communiquer un mot de passe, des coordonnées bancaires ou une autre information confidentielle par e-mail, SMS ou téléphone.
L’étendue exacte de l’incident reste désormais à déterminer. Salt ne communique pour le moment ni le nombre de personnes potentiellement touchées, ni la date du début de l’accès abusif, ni la quantité de données éventuellement récupérée. L’existence d’un accès non autorisé à un système disposant de données clients est en revanche désormais reconnue par l’opérateur.