Une vague de cyberattaques frappe les NAS Synology depuis le début du mois d’octobre 2026. Des particuliers et des entreprises découvrent leurs photographies, documents et sauvegardes devenus inaccessibles après l’intervention d’un rançongiciel baptisé C3RB3R. Les fichiers sont chiffrés et les pirates réclament une rançon pour permettre leur récupération.
Synology a officiellement reconnu ces attaques le 29 octobre 2026 et appelle ses utilisateurs à mettre immédiatement à jour leurs appareils. Mais les investigations menées par plusieurs spécialistes de la cybersécurité soulèvent une inquiétude supplémentaire : les pirates pourraient exploiter des vulnérabilités plus récentes que celles évoquées par le fabricant.
Synology est un fabricant taïwanais spécialisé dans les serveurs de stockage en réseau, appelés NAS. Ces appareils sont utilisés pour conserver des photographies personnelles, des documents professionnels, des sauvegardes informatiques et parfois des données indispensables au fonctionnement d’une entreprise. Ils fonctionnent notamment grâce au système d’exploitation DiskStation Manager (DSM).
Des NAS Synology attaqués depuis début octobre
Les premiers signalements remontent au début du mois d’octobre 2026. Le 29 octobre, l’éditeur chinois de cybersécurité 360 a publié une analyse technique après avoir reçu plusieurs demandes d’assistance de propriétaires de NAS Synology victimes d’un chiffrement de leurs fichiers.
En examinant des échantillons prélevés sur les appareils compromis, ses chercheurs ont identifié C3RB3R, une variante du célèbre rançongiciel Cerber, une famille de logiciels malveillants connue depuis plusieurs années.
Le même jour, Synology a confirmé que des cybercriminels exploitaient une vulnérabilité déjà corrigée pour cibler des appareils utilisant d’anciennes versions de DSM. Le constructeur recommande l’installation immédiate des correctifs de sécurité.
Des témoignages de victimes ont également été publiés sur plusieurs communautés techniques. Certains propriétaires racontent avoir découvert leurs archives photographiques ou leurs documents professionnels intégralement chiffrés, parfois sans disposer de sauvegardes suffisantes pour tout récupérer.
Le nombre exact de NAS compromis n’a pas été communiqué. Les cas documentés confirment néanmoins l’existence d’attaques réelles, et non de simples tentatives d’exploitation théoriques.
C3RB3R transforme les photos et documents en fichiers .L0CK3D
Une fois installé sur un NAS, le rançongiciel C3RB3R parcourt les répertoires de stockage et chiffre les fichiers pour empêcher leur ouverture.
Selon l’analyse publiée par 360, le logiciel malveillant évite volontairement certains dossiers système afin de ne pas interrompre le fonctionnement du NAS avant d’avoir terminé son opération. Au total, 27 répertoires système sont exclus de son processus de chiffrement.
Le programme utilise ensuite deux mécanismes cryptographiques :
- ChaCha8 pour chiffrer le contenu des fichiers ;
- RSA-2048 pour protéger les informations nécessaires au déchiffrement et empêcher une récupération simple sans la clé détenue par les attaquants.
Le malware génère des paramètres de chiffrement propres aux fichiers traités. Certains documents sont intégralement chiffrés, tandis que les fichiers plus volumineux peuvent être partiellement chiffrés à différents emplacements, ce qui suffit généralement à les rendre inutilisables.
Les fichiers touchés reçoivent l’extension .L0CK3D, avec le chiffre zéro dans le nom. Le rançongiciel dépose également un document intitulé read-me3.txt, contenant les instructions de paiement de la rançon.
Le danger est particulièrement important lorsqu’un NAS conserve à la fois les fichiers originaux et leurs sauvegardes. Si les deux sont accessibles depuis le même environnement compromis, les pirates peuvent potentiellement rendre l’ensemble inutilisable.
Une faille critique corrigée depuis 2024, mais toujours exploitée
Dans son communiqué du 29 octobre, Synology indique que les attaques exploitent une vulnérabilité corrigée en décembre 2024. Le fabricant renvoie à son bulletin de sécurité Synology-SA-24:20, publié à l’occasion de découvertes réalisées durant la compétition de piratage Pwn2Own 2024.
Ce bulletin comprend notamment la vulnérabilité CVE-2024-10441, classée critique avec un score CVSS de 9,8 sur 10. Elle permet, dans certaines conditions, à un attaquant distant d’exécuter du code arbitraire sur un appareil vulnérable sans authentification préalable.
Cette faille avait pourtant fait l’objet de correctifs distribués dès la fin de l’année 2024. Les appareils n’ayant pas installé les mises à jour de sécurité restent donc exposés.
Un NAS accessible depuis Internet constitue une cible particulièrement intéressante pour les cybercriminels, notamment lorsque son interface d’administration ou d’autres services sont exposés directement sur le réseau public.
Deux autres vulnérabilités critiques découvertes en septembre 2026
Mais les conclusions de l’éditeur de sécurité 360 ne correspondent pas entièrement à celles de Synology.
Dans son rapport technique, 360 attribue les intrusions analysées à deux vulnérabilités beaucoup plus récentes : CVE-2026-13639 et CVE-2026-13684.
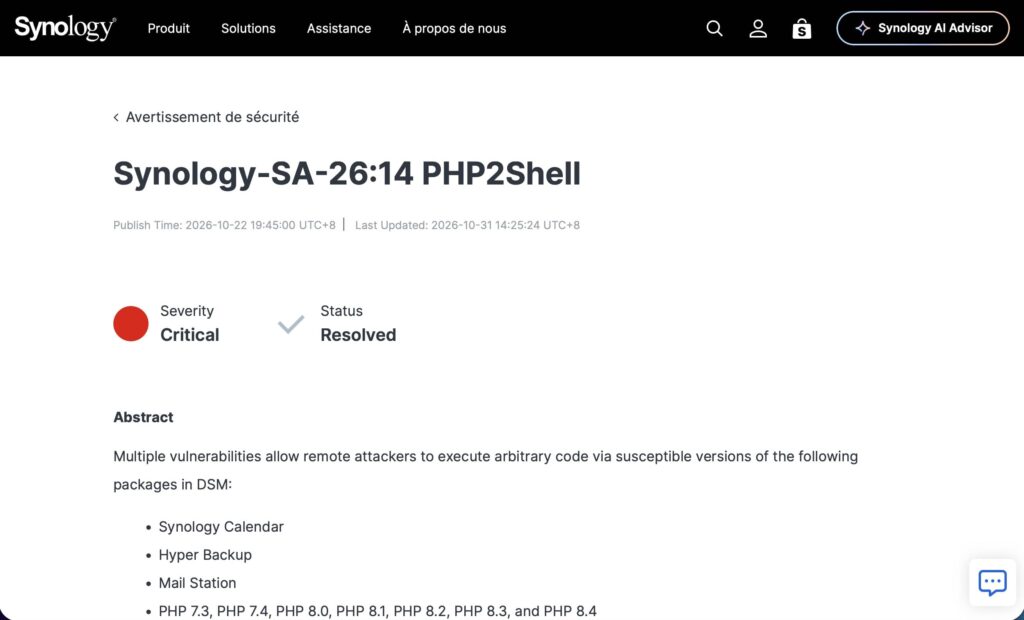
Ces deux failles, chacune évaluée à 9,8 sur 10, ont été publiées et corrigées par Synology le 18 septembre 2026 dans le bulletin Synology-SA-26:13.
La première concerne une faiblesse dans la génération de valeurs utilisées par le mécanisme de connexion à DSM. La seconde affecte le traitement de certaines données dans le composant SCGI du système.
Dans les deux cas, un attaquant distant peut, sous les conditions prévues par la vulnérabilité, lire ou écrire des fichiers sans disposer d’un compte utilisateur valide.
L’ANSSI, par l’intermédiaire du CERT-FR, avait également alerté sur ces vulnérabilités dès le 21 septembre 2026.
Cette différence d’analyse est importante. Un NAS mis à jour après les correctifs de 2024, mais n’ayant pas reçu ceux de septembre 2026, pourrait rester vulnérable à ces deux failles.
À ce stade, il n’est pas établi que toutes les attaques signalées reposent sur le même point d’entrée. Les analyses de 360 et le communiqué de Synology peuvent concerner plusieurs scénarios d’intrusion.
Plus inquiétant : un NAS fonctionnant sous une version récente aurait été touché
Une autre observation soulève des questions sur l’origine exacte de certaines compromissions.
L’équipe chinoise de réponse aux incidents Solar a rapporté avoir examiné un NAS affecté par un chiffrement alors qu’il affichait DSM 7.4.1-90080 Update 1, une version récente distribuée en octobre 2026.
Cette observation ne permet pas d’affirmer qu’une vulnérabilité inconnue de Synology est activement exploitée. L’appareil a notamment pu être compromis avant sa mise à jour, ou par l’intermédiaire d’un paquet tiers, d’un compte piraté ou d’un autre service accessible.
Aucune faille zero-day permettant de compromettre la dernière version de DSM n’a donc été démontrée à partir de ce seul cas. Cette situation rappelle néanmoins qu’un appareil affichant une version récente ne peut pas être considéré automatiquement comme indemne d’une intrusion antérieure.
Comment savoir si votre NAS Synology est vulnérable ?
La première mesure consiste à vérifier immédiatement la version de DSM installée sur votre appareil. Pour cela, connectez-vous à son interface d’administration, ouvrez le « Panneau de configuration », puis la rubrique « Mise à jour et restauration ».
Le bulletin de sécurité publié le 18 septembre 2026 indique les versions minimales suivantes pour corriger les vulnérabilités les plus récentes :
- DSM 7.4 : version 7.4-90075 ou supérieure ;
- DSM 7.3 : version 7.3.2-86009-4 ou supérieure ;
- DSM 7.2.2 : version 7.2.2-72806-9 ou supérieure ;
- DSM 7.2.1 : version 7.2.1-69057-12 ou supérieure.
Ces références correspondent aux correctifs du bulletin Synology-SA-26:13. Il est préférable d’installer la version la plus récente compatible avec son modèle, et pas uniquement le correctif minimal.
Attention, certains anciens modèles peuvent afficher un système « à jour » parce qu’aucune nouvelle version de leur branche n’est proposée automatiquement. Il faut donc également vérifier la dernière version prise en charge par le modèle auprès du fabricant.
Les mesures indispensables pour protéger son NAS Synology
Au-delà de la mise à jour, plusieurs réglages permettent de réduire considérablement les risques d’intrusion.
- Installer les dernières mises à jour de DSM et des paquets : corriger les vulnérabilités connues et activer les notifications de nouvelles versions.
- Ne plus exposer directement l’administration du NAS sur Internet : supprimer les redirections de ports inutiles, notamment celles des ports 5000 et 5001, utilisés habituellement par DSM.
- Désactiver l’UPnP sur la box Internet : cette fonction peut permettre l’ouverture automatique de ports sans intervention explicite de l’utilisateur.
- Privilégier un VPN pour l’accès distant : limiter l’accès aux interfaces sensibles aux appareils et utilisateurs autorisés. Si QuickConnect est utilisé, restreindre les services accessibles.
- Activer l’authentification à deux facteurs : renforcer la protection des comptes et désactiver le compte administrateur par défaut.
- Utiliser le pare-feu intégré et le blocage automatique des adresses IP : limiter les accès aux réseaux et utilisateurs de confiance.
- Conserver une sauvegarde hors du NAS : disposer d’au moins une copie déconnectée ou protégée contre la modification, et tester régulièrement sa restauration.
- Activer les instantanés protégés lorsque le modèle le permet : les snapshots immuables peuvent constituer une protection supplémentaire contre le chiffrement et la suppression des fichiers.
Un système RAID ne constitue pas une protection contre les rançongiciels. Il permet de maintenir l’accès aux données en cas de panne de certains disques, mais ne protège pas contre un logiciel malveillant capable de modifier ou chiffrer les fichiers stockés.
Comment reconnaître une infection par C3RB3R ?
Les propriétaires de NAS Synology peuvent rechercher plusieurs signes caractéristiques de cette campagne :
- Des fichiers portant l’extension .L0CK3D, avec le chiffre zéro ;
- La présence du fichier read-me3.txt dans les répertoires ;
- Des documents, photographies ou vidéos devenus impossibles à ouvrir ;
- Des modifications massives et inhabituelles de fichiers ;
- Une activité anormale du processeur ou des disques ;
- Des connexions suspectes dans les journaux du système.
L’absence de ces signes ne garantit pas qu’aucune intrusion n’a eu lieu. Les cybercriminels peuvent avoir obtenu un accès avant de déclencher leur programme de chiffrement.
Votre NAS est déjà chiffré : que faire immédiatement ?
Si vos fichiers sont déjà touchés par C3RB3R, la priorité est d’empêcher la propagation du chiffrement et de préserver les possibilités de récupération.
Déconnectez immédiatement le NAS du réseau si vous constatez une activité malveillante en cours, puis évitez d’effectuer une réinstallation ou une réinitialisation précipitée.
Conservez les fichiers chiffrés, les notes de rançon et les journaux techniques. Ces éléments pourront aider un spécialiste à identifier la variante du logiciel malveillant et à déterminer l’origine de l’intrusion.
Vérifiez également l’existence de sauvegardes externes et d’instantanés Btrfs. Des victimes ont rapporté avoir réussi à récupérer une partie de leurs fichiers depuis des snapshots non affectés.
Il est déconseillé de payer la rançon : rien ne garantit que les attaquants fourniront un outil de déchiffrement fonctionnel. Les spécialistes recommandent également de ne pas utiliser de prétendus logiciels de récupération provenant de sources inconnues.
Au 31 octobre 2026, aucun déchiffreur gratuit publiquement confirmé comme fonctionnel pour cette variante de C3RB3R n’a été identifié. Les victimes peuvent consulter les ressources du projet No More Ransom et contacter le support de Synology ou un professionnel de la réponse aux incidents.
Après investigation, il faudra également renouveler les mots de passe depuis un appareil sain, corriger les vulnérabilités et vérifier la configuration des accès distants avant de remettre le NAS en service.
Une cyberattaque qui menace aussi les sauvegardes des entreprises
Cette campagne dépasse le simple problème d’un serveur de stockage personnel. Dans de nombreuses petites entreprises, les NAS Synology sont utilisés comme espace central de documents, de sauvegardes et de fichiers partagés entre collaborateurs.
Un rançongiciel capable de chiffrer ces informations peut interrompre l’activité de plusieurs utilisateurs simultanément. Si les sauvegardes sont stockées sur le même appareil et ne disposent pas de protections adaptées, la récupération peut devenir particulièrement difficile.
Les éléments techniques publiés confirment le chiffrement de fichiers et les demandes de rançon, mais ne démontrent pas que cette campagne s’accompagne systématiquement d’un vol de données. Les risques de divulgation devront être évalués séparément pour chaque appareil compromis.
Le plus préoccupant reste que les vulnérabilités évoquées avaient déjà fait l’objet de correctifs. La campagne C3RB3R illustre ainsi les conséquences concrètes d’un NAS exposé sur Internet et insuffisamment mis à jour.
Pour les utilisateurs de Synology, la priorité est immédiate : vérifier la version de DSM, fermer les accès Internet inutiles et s’assurer qu’une sauvegarde indépendante du NAS existe réellement. Une fois les fichiers chiffrés, une simple mise à jour ne suffit plus à les récupérer.