Une alerte de sécurité exceptionnelle touche PHP ce 21 octobre 2026. L’équipe officielle du langage annonce la publication en urgence de correctifs pour deux vulnérabilités critiques notées 9,2 sur 10. Des chercheurs qui ont eu accès aux informations avant leur publication parlent de failles permettant une exécution de code à distance sans authentification.
L’enjeu est considérable : PHP reste utilisé par environ 69 % des sites dont le langage serveur est identifié. WordPress, Drupal, Joomla, Magento, Laravel ou encore de nombreuses applications développées sur mesure reposent sur PHP.
PHP prévient lui-même ses utilisateurs avant de publier les correctifs
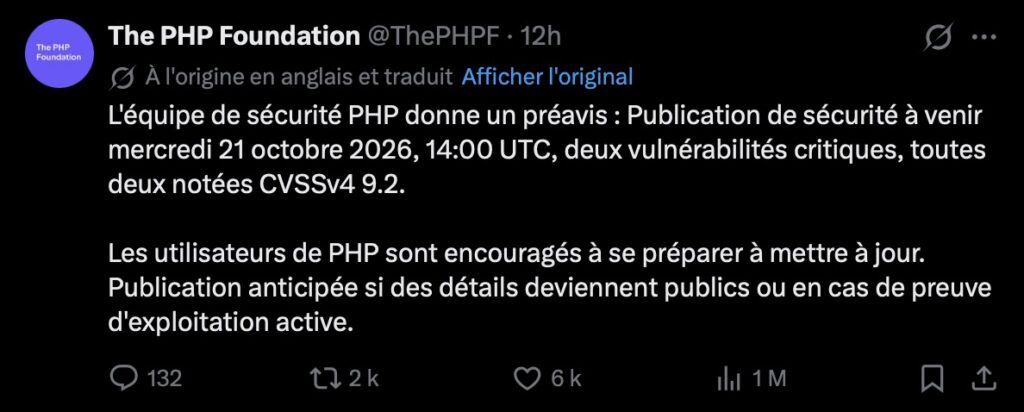
Le 20 octobre, l’équipe de sécurité de PHP a publié une annonce inhabituelle : deux vulnérabilités critiques doivent être corrigées le 21 octobre à 14 h UTC, soit 16 h en France métropolitaine.
PHP demande à tous les administrateurs de se préparer immédiatement à mettre leurs serveurs à jour. L’équipe précise même qu’elle pourrait publier les correctifs plus tôt si des détails techniques devenaient publics ou si des attaques étaient détectées.
Les détails ont fuité avant la date prévue
Cette communication anticipée s’explique par une fuite. Des informations concernant les deux vulnérabilités ont commencé à circuler le 20 octobre, alors que leur divulgation coordonnée devait initialement intervenir plus tard.
Les failles sont actuellement désignées dans les publications de chercheurs sous les références CVE-2026-109618 et CVE-2026-109619 et ont reçu le surnom non officiel de « PHP2Shell ».
La société de cybersécurité watchTowr affirme avoir réussi à reproduire au moins l’une des deux vulnérabilités. Elle confirme qu’il ne s’agit pas d’une simple rumeur, tout en refusant de publier les détails permettant de reproduire l’attaque avant la disponibilité des correctifs.
Un attaquant pourrait exécuter du code sans disposer d’un compte
Selon CERT-EU et plusieurs équipes de sécurité ayant étudié les informations ayant fuité, les deux vulnérabilités pourraient permettre une exécution de code à distance sans authentification.
Dans le pire scénario, une requête spécialement construite envoyée à un serveur vulnérable pourrait permettre à un attaquant d’exécuter ses propres commandes avec les droits du processus PHP.
Un tel accès peut ensuite ouvrir la voie au vol de bases de données, récupération de secrets, modification du site, installation d’une porte dérobée ou déplacement vers d’autres systèmes accessibles depuis le serveur.
Le problème serait situé directement dans PHP, pas dans WordPress
C’est ce qui rend cette alerte particulièrement importante. Les informations disponibles indiquent que la vulnérabilité se situe dans le moteur PHP lui-même, et non dans un plugin WordPress ou une extension Magento particulière.
Mettre à jour WordPress, Drupal ou son application ne suffirait donc pas. C’est la version de PHP installée sur le serveur ou fournie par l’hébergeur qui doit être corrigée.
Une démonstration ayant circulé avant la publication officielle montrerait d’ailleurs l’exploitation sur différents environnements utilisant WordPress, Magento, MediaWiki, Joomla, Laravel, Drupal, phpBB et WHMCS. Ces CMS ne sont pas nécessairement vulnérables par eux-mêmes : ils constituent simplement des applications fonctionnant au-dessus de PHP.
Une corruption mémoire liée aux uploads est fortement suspectée
PHP n’a pas encore publié l’analyse technique officielle. Plusieurs chercheurs ayant travaillé sur les informations ayant fuité pointent cependant vers la fonctionnalité session.upload_progress, utilisée par PHP pour suivre la progression d’un fichier envoyé vers un serveur.
Les recherches indépendantes évoquent deux erreurs de type use-after-free dans la mémoire. Dans ce type de vulnérabilité, le programme continue d’utiliser une zone mémoire qui a déjà été libérée. Dans certaines conditions, un attaquant peut parvenir à contrôler ce qui vient remplacer ces données puis détourner l’exécution du programme.
La fonction de suivi de progression des uploads est activée par défaut dans PHP. La documentation officielle confirme que PHP traite ces informations directement pendant la réception d’un fichier.
Même une application qui ne propose pas d’upload pourrait être concernée
Si l’analyse technique actuellement avancée est confirmée, le danger vient du fait que PHP traite certaines requêtes avant même que le code de l’application ne commence réellement à s’exécuter.
Une protection ajoutée dans WordPress, Laravel ou dans le code métier pourrait alors intervenir trop tard. C’est également pour cette raison que des spécialistes recommandent de traiter le problème au niveau du serveur et du runtime PHP.
PHP 5, 7 et 8 pourraient être concernés
Le périmètre exact doit encore être confirmé par PHP avec la publication des correctifs. Les informations ayant fuité évoquent cependant toutes les grandes générations de PHP depuis PHP 5.
CERT-EU reprend également cette hypothèse dans son alerte du 21 octobre, tout en précisant que les informations techniques officielles ne sont pas encore disponibles.
Ce point pourrait devenir particulièrement problématique. Selon W3Techs, environ 27 % des sites PHP utilisent encore PHP 7 et près de 8 % PHP 5. Ces branches sont obsolètes et ne bénéficient normalement plus des mises à jour de sécurité officielles du projet.
CERT-EU envisage même de couper temporairement certains sites
L’alerte est suffisamment sérieuse pour que CERT-EU recommande d’identifier immédiatement toutes les applications utilisant PHP et de préparer leur mise à jour.
Lorsque l’installation rapide du correctif n’est pas possible, l’organisme européen recommande d’envisager l’isolation des applications PHP accessibles depuis Internet jusqu’à l’installation d’une version corrigée.
Le vrai danger commencera probablement avec la publication du correctif
Pour l’instant, watchTowr et Huntress indiquent ne pas avoir constaté d’exploitation massive dans la nature.
Cette situation peut toutefois évoluer extrêmement rapidement après la publication du patch. Une fois le code corrigé disponible, les attaquants pourront comparer l’ancienne et la nouvelle version de PHP pour comprendre précisément ce qui a été modifié et développer leur propre exploit.
La société spécialisée dans la sécurité des boutiques en ligne Sansec estime que des attaques automatisées pourraient apparaître dans les minutes suivant la publication des correctifs. Il s’agit d’une estimation et non d’un délai garanti, mais elle illustre la faiblesse de la fenêtre laissée aux administrateurs.
Ce qu’il faut surveiller à 16 heures
À l’heure de publication de cet article, PHP n’a pas encore communiqué les versions exactement affectées, les versions corrigées ni le fonctionnement technique définitif des deux vulnérabilités.
Ces informations doivent être publiées avec les correctifs ce 21 octobre à 16 heures, heure de Paris. Les administrateurs de serveurs PHP devront alors appliquer les nouvelles versions sans attendre.
Les entreprises utilisant encore PHP 5, PHP 7 ou d’anciennes versions PHP 8 devront également vérifier si leur hébergeur propose un correctif rétroporté ou prévoir une migration vers une branche encore maintenue.
Cette alerte possède ainsi tous les ingrédients d’un incident à surveiller de très près : deux failles critiques dans l’un des composants les plus répandus du Web, des informations divulguées avant le correctif et au moins une vulnérabilité déjà reproduite indépendamment par des chercheurs.